
 Con il D.Lgs. 4 settembre 2024, n. 138(2), l'Italia ha recepito la Direttiva (UE) 2022/2555 (NIS2)(1) e ha ampliato in modo significativo il numero delle organizzazioni sottoposte a obblighi di sicurezza informatica. Il decreto è stato pubblicato nella Gazzetta Ufficiale del 1° ottobre 2024 ed è entrato in vigore il 16 ottobre 2024; le sue disposizioni si applicano, ai sensi dell'articolo 41, a decorrere dal 18 ottobre 2024. A differenza della precedente NIS1, la disciplina non riguarda più un numero limitato di operatori previamente individuati, ma comprende numerosi soggetti pubblici e privati appartenenti a settori essenziali per la società e l'economia: l'ACN ha stimato in oltre 20.000 le organizzazioni interessate.
Stabilire se un'organizzazione rientri nella NIS2 richiede un'analisi che non può fermarsi al codice ATECO, al settore dichiarato o al numero dei dipendenti. Occorre verificare la tipologia di soggetto prevista negli allegati, le dimensioni dell'impresa calcolate secondo criteri precisi, i rapporti con società associate e collegate, le eccezioni dimensionali, le esclusioni e gli eventuali provvedimenti di individuazione adottati dall'ACN.
I quattro allegati del decreto
L'articolo 3 stabilisce che il decreto si applica ai soggetti pubblici e privati appartenenti alle tipologie descritte negli Allegati I, II, III e IV, purché sottoposti alla giurisdizione italiana. Gli Allegati I e II riguardano prevalentemente imprese e operatori economici: il primo individua i settori altamente critici, il secondo gli altri settori critici. L'Allegato III elenca le categorie di pubbliche amministrazioni coinvolte. L'Allegato IV comprende ulteriori soggetti che possono essere attratti nella disciplina attraverso uno specifico procedimento di individuazione.
Non tutti gli allegati funzionano allo stesso modo. Per molte tipologie degli Allegati I e II l'applicazione dipende dalle dimensioni dell'impresa; le pubbliche amministrazioni dell'Allegato III sono incluse indipendentemente dalle dimensioni; per i soggetti dell'Allegato IV è necessaria l'individuazione da parte dell'ACN.
I settori altamente critici dell'Allegato I
L'Allegato I comprende undici settori: energia, trasporti, settore bancario, infrastrutture dei mercati finanziari, sanità, acqua potabile, acque reflue, infrastrutture digitali, gestione dei servizi TIC tra imprese, pubblica amministrazione e spazio.
Nel settore energetico rientrano operatori dell'elettricità, del teleriscaldamento e teleraffrescamento, del petrolio, del gas e dell'idrogeno. Il settore dei trasporti comprende le attività aeree, ferroviarie, marittime, fluviali e stradali specificamente individuate dall'Allegato. Il settore bancario riguarda gli enti creditizi, mentre le infrastrutture dei mercati finanziari costituiscono un settore distinto e comprendono, tra gli altri, i gestori delle sedi di negoziazione e le controparti centrali: le due categorie non vanno sovrapposte.
Il settore sanitario non comprende indiscriminatamente tutte le imprese che operano nel mercato della salute. L'Allegato individua tipologie determinate, come i prestatori di assistenza sanitaria, i laboratori di riferimento dell'Unione europea, alcune attività di ricerca e produzione farmaceutica e i produttori di dispositivi medici considerati critici durante un'emergenza di sanità pubblica.
Nelle infrastrutture digitali rientrano, secondo le rispettive definizioni normative, punti di interscambio internet, fornitori DNS, registri TLD, servizi cloud, data center, reti di distribuzione dei contenuti, servizi fiduciari e reti e servizi di comunicazione elettronica. La gestione dei servizi TIC tra imprese comprende i fornitori di servizi gestiti (MSP) e di servizi di sicurezza gestiti (MSSP). Il settore spazio include gli operatori di infrastrutture terrestri che sostengono la fornitura di servizi spaziali, esclusi i fornitori di reti pubbliche di comunicazione elettronica.
L'appartenenza a una di queste aree non significa che qualunque impresa genericamente collegata al settore sia soggetta al decreto: occorre verificare che essa corrisponda a una delle precise tipologie definite nell'Allegato.
Gli altri settori critici dell'Allegato II
L'Allegato II comprende i servizi postali e di corriere, la gestione dei rifiuti, la fabbricazione e distribuzione di sostanze chimiche, la produzione, trasformazione e distribuzione di alimenti, alcune attività manifatturiere, i fornitori di determinati servizi digitali e gli organismi di ricerca.
Nel settore alimentare, l'Allegato non comprende automaticamente ogni esercizio che vende alimenti, ma le imprese alimentari che svolgono distribuzione all'ingrosso, produzione industriale o trasformazione. La fabbricazione è delimitata attraverso precise attività economiche individuate dai codici NACE: tra le altre, la produzione di dispositivi medici, computer e prodotti elettronici, apparecchiature elettriche, macchinari, autoveicoli e altri mezzi di trasporto. Tra i servizi digitali rientrano i mercati online, i motori di ricerca e le piattaforme di social network: non ogni sito di commercio elettronico è un mercato online, occorrendo verificare che il servizio corrisponda alla definizione normativa.
Le imprese medie e grandi dell'Allegato II sono normalmente soggetti importanti; possono essere qualificate come essenziali solo quando l'ACN le individui sulla base degli speciali criteri di criticità stabiliti dal decreto.
Come funzionano realmente le soglie dimensionali
Per le tipologie degli Allegati I e II, la regola generale prevede l'applicazione del decreto quando il soggetto supera i massimali della piccola impresa indicati dalla Raccomandazione 2003/361/CE(3). Ai fini di questo calcolo, il criterio occupazionale non coincide con il numero anagrafico dei dipendenti, ma va determinato in unità lavorative-anno (ULA) secondo l'articolo 5 dell'Allegato alla Raccomandazione: nel conteggio rientrano anche proprietari-gestori e soci che svolgono un'attività regolare, mentre il lavoro part-time, stagionale o svolto per parte dell'anno è calcolato in frazioni di ULA.
Una piccola impresa occupa meno di 50 ULA e presenta un fatturato annuo oppure un totale di bilancio non superiore a 10 milioni di euro. I due requisiti finanziari sono alternativi in favore dell'impresa: non è necessario che entrambi restino sotto il limite. Un'impresa con 40 ULA, 12 milioni di fatturato e 8 milioni di totale di bilancio può quindi essere ancora considerata piccola, perché ha superato il limite del fatturato ma il totale di bilancio è rimasto entro 10 milioni. Un'impresa con 40 ULA, 12 milioni di fatturato e 11 milioni di totale di bilancio supera invece entrambi i parametri finanziari e non è più piccola. Se l'impresa occupa almeno 50 ULA, supera il limite occupazionale indipendentemente dai dati finanziari.
Un criterio analogo distingue le medie imprese dalle grandi. Una media impresa occupa meno di 250 ULA e presenta un fatturato non superiore a 50 milioni oppure un totale di bilancio non superiore a 43 milioni. Un'impresa con meno di 250 ULA resta quindi media anche quando supera uno dei due parametri finanziari, purché rispetti l'altro. La distinzione è decisiva anche per la classificazione: i soggetti dell'Allegato I che superano i massimali della media impresa, e sono quindi grandi, sono normalmente essenziali, mentre le medie imprese dell'Allegato I sono generalmente importanti.
Un ultimo elemento, spesso trascurato, riguarda la stabilità del dato. Il superamento delle soglie in un singolo esercizio non determina l'immediata perdita o acquisizione della qualifica dimensionale: ai sensi dell'articolo 4, paragrafo 2, dell'Allegato alla Raccomandazione, la variazione della categoria si consolida soltanto quando il superamento, in aumento o in diminuzione, si verifica per due esercizi consecutivi. Per le imprese di nuova costituzione senza conti approvati, i dati sono oggetto di una stima in buona fede effettuata durante l'esercizio.
Imprese autonome, associate e collegate
Il calcolo non va sempre effettuato considerando soltanto i dati della singola società. In presenza di imprese associate o collegate si applicano le regole di aggregazione della Raccomandazione: i dati delle imprese collegate sono considerati integralmente, quelli delle imprese associate in proporzione alla partecipazione o ai diritti esercitati.
Il decreto introduce una clausola di salvaguardia per evitare che l'aggregazione produca risultati sproporzionati quando la società è realmente indipendente dalle imprese collegate in termini di sistemi informativi e servizi forniti. Questa clausola non può però essere applicata liberamente dalla società: è l'ACN a valutarne l'applicazione secondo i criteri stabiliti dal DPCM 9 dicembre 2024, n. 221(4). L'organizzazione deve predisporre le informazioni necessarie e seguire il procedimento previsto, senza considerarsi autonomamente esclusa.
I soggetti inclusi indipendentemente dalle dimensioni
Per alcune categorie il criterio dimensionale non si applica. Rientrano nel decreto, a prescindere dalla dimensione, i soggetti identificati come critici secondo la disciplina CER, i fornitori di reti pubbliche di comunicazione elettronica e di servizi di comunicazione elettronica accessibili al pubblico, i prestatori di servizi fiduciari, i gestori di registri TLD, i fornitori DNS e i fornitori di servizi di registrazione dei nomi di dominio.
Inclusione e classificazione, però, non coincidono. Un piccolo operatore di telecomunicazioni può essere incluso ma non automaticamente essenziale: i fornitori di reti e servizi di comunicazione elettronica sono essenziali quando sono almeno medie imprese. Tutti i prestatori di servizi fiduciari sono inclusi indipendentemente dalle dimensioni, ma soltanto quelli qualificati sono automaticamente essenziali. I gestori di registri TLD e i fornitori DNS sono essenziali a prescindere dalla dimensione, mentre i fornitori di servizi di registrazione dei nomi di dominio sono inclusi ma normalmente importanti.
L'individuazione per particolare criticità
L'ACN può includere, indipendentemente dalla dimensione, soggetti delle categorie degli Allegati I, II, III e IV quando ricorrono particolari condizioni: il soggetto era già identificato come operatore di servizi essenziali secondo la NIS1, è l'unico fornitore nazionale di un servizio indispensabile, una sua interruzione potrebbe incidere in modo significativo sulla sicurezza, sulla salute o sull'incolumità pubblica, ricorre un rischio sistemico o transfrontaliero, il soggetto riveste particolare importanza nazionale o regionale, oppure costituisce un elemento sistemico della catena di approvvigionamento di uno o più soggetti NIS.
Questi criteri non producono automaticamente l'inclusione: l'Autorità di settore formula la proposta e l'ACN procede all'individuazione secondo le modalità stabilite dal decreto, notificando poi al soggetto la necessità di registrarsi. Anche la qualifica di fornitore rilevante NIS non comporta da sola l'inclusione; le informazioni comunicate dai clienti NIS possono aiutare l'ACN a valutare la criticità della catena, ma serve comunque uno specifico provvedimento.
Le imprese collegate che gestiscono sistemi o sicurezza
Un'ipotesi particolarmente importante per i gruppi societari è quella dell'articolo 3, comma 10. Un'impresa collegata a un soggetto essenziale o importante rientra nell'ambito del decreto, indipendentemente dalle proprie dimensioni, quando soddisfa almeno uno dei criteri indicati: adotta o influenza le decisioni sulle misure di sicurezza, gestisce sistemi dai quali dipendono i servizi del soggetto NIS, svolge operazioni di sicurezza informatica oppure fornisce servizi TIC o di sicurezza, anche gestiti.
Una società di gruppo che ospita l'infrastruttura informatica, gestisce il SOC o fornisce servizi cloud o di cybersecurity alle altre società non va quindi trattata automaticamente come un semplice fornitore interno. Resta però distinto il tema della classificazione: non tutte queste imprese sono automaticamente essenziali. L'ACN individua quelle da considerare tali, mentre le altre restano importanti secondo la regola residuale dell'articolo 6.
Le pubbliche amministrazioni
Il decreto si applica indipendentemente dalle dimensioni alle pubbliche amministrazioni appartenenti alle categorie dell'Allegato III. Sono incluse la Presidenza del Consiglio dei ministri, i Ministeri, le Agenzie fiscali e le Autorità amministrative indipendenti; l'Allegato comprende inoltre le Regioni, le Province autonome, le Città metropolitane, i Comuni con popolazione superiore a 100.000 abitanti, i Comuni capoluogo di regione e le aziende sanitarie locali. Rientrano anche determinate categorie di altri soggetti pubblici, tra cui enti di regolazione dell'attività economica, enti produttori di servizi economici, enti a struttura associativa, enti produttori di servizi assistenziali, ricreativi e culturali, enti e istituzioni di ricerca e istituti zooprofilattici sperimentali.
Non sono incluse automaticamente tutte le amministrazioni locali: le Province ordinarie e i Comuni al di sotto delle soglie indicate non compaiono nell'elenco originario, anche se il decreto consente di estendere gradualmente la disciplina ad altre categorie attraverso successivi DPCM.
Quanto alla classificazione, le amministrazioni pubbliche centrali indicate dall'Allegato III sono essenziali per espressa previsione normativa (articolo 6). Le altre amministrazioni comprese nell'ambito del decreto sono importanti, salvo che siano individuate dall'ACN come essenziali secondo la procedura dell'articolo 6, comma 2.
Le ulteriori categorie dell'Allegato IV
L'Allegato IV comprende i soggetti che forniscono servizi di trasporto pubblico locale, gli istituti di istruzione che svolgono attività di ricerca, i soggetti che svolgono attività di interesse culturale e le società in house, partecipate o a controllo pubblico. Queste categorie sono incluse indipendentemente dalle dimensioni, ma non automaticamente per la sola appartenenza astratta alla tipologia: i soggetti concreti sono individuati dall'ACN su proposta delle Autorità di settore e ricevono una comunicazione ai fini della registrazione. Una società di trasporto pubblico locale, per esempio, non dovrebbe ricavare la propria inclusione dal solo numero degli utenti serviti o dalla natura pubblica della partecipazione, ma verificare la presenza dell'individuazione e della relativa comunicazione.
Le esclusioni per sicurezza nazionale, difesa e attività di contrasto
Il decreto non si applica agli enti, organi e articolazioni della pubblica amministrazione che operano nei settori della pubblica sicurezza, della difesa nazionale e dell'attività di contrasto, comprese indagine, accertamento e perseguimento dei reati; sono esclusi anche gli organismi di informazione per la sicurezza e la stessa Agenzia per la cybersicurezza nazionale.
Il Parlamento, l'Autorità giudiziaria, la Banca d'Italia e l'Unità di informazione finanziaria non rientrano tra le pubbliche amministrazioni incluse ai sensi dell'articolo 3, commi 6 e 7; agli organi costituzionali e di rilievo costituzionale non si applica comunque il Capo V relativo alla vigilanza e all'esecuzione. Con appositi DPCM possono infine essere individuati soggetti che lavorano esclusivamente per le amministrazioni escluse o in materia di protezione civile: limitatamente a tali attività, non si applicano gli obblighi del Capo IV né la vigilanza del Capo V. Questa deroga non può riguardare enti con competenze di regolazione, soggetti solo marginalmente collegati agli ambiti sensibili o prestatori di servizi fiduciari, e i soggetti così individuati devono comunque assicurare un livello di sicurezza coerente con gli obblighi del Capo IV.
Il coordinamento con DORA
Per il settore finanziario è necessario coordinare la NIS2 con il Regolamento (UE) 2022/2554 (DORA)(9). Ai sensi dell'articolo 3, comma 14, del decreto, ai soggetti essenziali o importanti dei settori 3 e 4 dell'Allegato I ai quali si applica DORA non si applicano l'articolo 17 e i Capi IV e V del decreto NIS, relativi a condivisione delle informazioni, gestione del rischio, notifiche, vigilanza ed esecuzione. DORA non cancella quindi ogni rapporto con il sistema NIS: il soggetto può restare registrato e qualificato, mentre determinati obblighi sono assorbiti dalla disciplina finanziaria settoriale.
Il decreto contiene poi una distinta esclusione, all'articolo 3, comma 15, per i soggetti esentati dall'ambito di applicazione dello stesso DORA: per queste entità il D.Lgs. 138/2024 non si applica. La verifica va effettuata sulla specifica entità finanziaria, perché l'appartenenza generica al settore finanziario non è sufficiente a determinare il coordinamento con DORA: le imprese devono verificare con precisione la tipologia di entità prevista dal Regolamento e la corrispondente disciplina NIS, evitando di presumere che le due normative siano sempre integralmente alternative.
Soggetti essenziali e soggetti importanti
Accertata l'inclusione, occorre stabilire la classificazione. Sono essenziali, in via ordinaria, i soggetti dell'Allegato I che superano i massimali delle medie imprese, cioè normalmente le grandi imprese dei settori altamente critici. Sono essenziali a prescindere dalla dimensione anche i soggetti critici CER, i prestatori di servizi fiduciari qualificati, i gestori di registri TLD, i fornitori DNS e le amministrazioni pubbliche centrali; i fornitori di reti pubbliche e servizi di comunicazione elettronica sono essenziali quando sono almeno medie imprese. L'ACN individua inoltre come essenziali, secondo le modalità previste, determinati soggetti delle pubbliche amministrazioni, dell'Allegato IV, dei casi di particolare criticità e delle imprese collegate.
Sono importanti tutti i soggetti inclusi che non sono classificati come essenziali. Una media impresa dell'Allegato I sarà quindi normalmente importante, così come una media o grande impresa dell'Allegato II; un piccolo fornitore DNS sarà invece essenziale, mentre un piccolo registrar di nomi di dominio sarà incluso ma normalmente importante.
Le differenze negli obblighi
Entrambe le categorie devono adottare misure tecniche, operative e organizzative adeguate e proporzionate, notificare gli incidenti significativi e definire una governance della cybersicurezza che coinvolga gli organi di amministrazione e direttivi. Gli organi di amministrazione e direttivi devono inoltre seguire una
Le specifiche di base attualmente vigenti sono contenute nella Determinazione ACN n. 379907 del 19 dicembre 2025(5), applicabile dal 15 gennaio 2026, che ha aggiornato e sostituito la precedente Determinazione n. 164179 del 14 aprile 2025. Sono previste 37 misure di sicurezza e 87 requisiti per i soggetti importanti e 43 misure e 116 requisiti per i soggetti essenziali, quindi sei misure e ventinove requisiti aggiuntivi per gli essenziali.
La differenza non va tradotta automaticamente nell'obbligo di adottare specifiche tecnologie: la scelta di strumenti, processi e risorse dipende dalla valutazione del rischio, dai sistemi rilevanti, dalle dimensioni, dall'impatto potenziale degli incidenti e dallo stato dell'arte. Anche la vigilanza è differenziata. L'ACN può svolgere verifiche e ispezioni sui soggetti essenziali anche senza che siano emersi elementi specifici di violazione; verso i soggetti importanti, i poteri ispettivi si esercitano quando l'Autorità riceve elementi, indicazioni o informazioni che suggeriscono una possibile violazione. L'ACN può prescrivere audit periodici o mirati, ma non può imporre audit periodici ai soggetti importanti, i quali possono comunque adottarne volontariamente uno proporzionato ai propri rischi.
Gli adempimenti sul Portale ACN
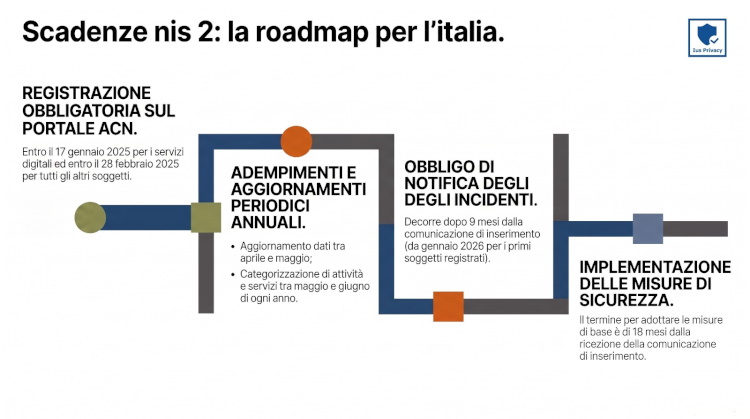
I soggetti che ritengono di rientrare nell'ambito NIS devono manifestarsi all'Autorità attraverso il Portale dei servizi ACN(11). La registrazione comprende il censimento del punto di contatto, l'associazione al soggetto e la compilazione della dichiarazione. In fase di prima applicazione il termine era fissato al 17 gennaio 2025 per i soggetti dell'articolo 42, comma 1, lettera a) (tra cui fornitori di cloud computing, data center, servizi gestiti e di sicurezza gestiti e mercati online) e al 28 febbraio 2025 per gli altri; la finestra ordinaria si conclude poi il 28 febbraio di ogni anno.
Dopo l'esame delle dichiarazioni, l'ACN comunica al soggetto l'inserimento, la permanenza o l'espunzione dall'elenco dei soggetti NIS e, in caso di inclusione, la classificazione come essenziale o importante. Un soggetto precedentemente incluso può quindi essere successivamente rimosso.
Ai soggetti già inseriti si applicano due ulteriori adempimenti annuali sul Portale, da non confondere con la registrazione. Il primo è l'aggiornamento delle informazioni, dal 15 aprile al 31 maggio, che riguarda tra l'altro dati organizzativi, indirizzi IP pubblici e statici e fornitori rilevanti NIS. Il secondo è la categorizzazione delle attività e dei servizi (articolo 30): dal 1° maggio al 30 giugno di ogni anno i soggetti NIS comunicano e aggiornano tramite il Portale l'elenco delle attività e dei servizi rientranti nell'ambito NIS e ne effettuano la caratterizzazione e categorizzazione, secondo le modalità stabilite dalle Determinazioni ACN n. 127437/2026(6) (piattaforma e procedure) e n. 155238/2026(7) (modelli e categorie).
Le scadenze per notifiche e misure di sicurezza
I termini di adeguamento non sono fissati a una data universale, ma decorrono dalla comunicazione di inserimento ricevuta dal singolo soggetto, e vanno tenuti distinti a seconda dell'anno di ingresso nell'elenco.
Per la platea inserita nel 2025, l'obbligo di notificare gli incidenti significativi di base decorre nove mesi dalla comunicazione di inserimento e ricade, per la prima platea, nel gennaio 2026; le misure di sicurezza di base vanno adottate entro diciotto mesi dalla stessa comunicazione, termine che per la prima platea cade generalmente nell'ottobre 2026. È preferibile verificare la data indicata nella comunicazione ricevuta dal singolo soggetto, invece di assumere un termine unico.
Per i soggetti inseriti per la prima volta nel 2026, in base alla Determinazione ACN n. 127434/2026(8), l'obbligo di notifica è fissato al 1° gennaio 2027 e il termine per adottare le misure di sicurezza di base al 31 luglio 2027.
Per le annualità successive, i termini di notifica e di adozione delle misure continuano a decorrere dalla comunicazione di inserimento di ciascun soggetto, secondo le determinazioni ACN vigenti al momento. Le scadenze non dipendono dalla classificazione come essenziale o importante, ma dall'anno di inserimento e dalle determinazioni applicabili; i soggetti essenziali dovranno però attuare un numero maggiore di requisiti.
Come svolgere correttamente la verifica
La verifica dovrebbe partire dall'attività effettivamente svolta, non dalla sola descrizione dell'oggetto sociale, confrontando servizi, prodotti e ruolo dell'organizzazione con le tipologie precise degli Allegati I e II. Vanno poi calcolate le dimensioni in ULA, fatturato e totale di bilancio, applicando la regola dei due esercizi consecutivi e includendo, quando necessario, i dati delle imprese associate e collegate. Occorre inoltre verificare le categorie incluse a prescindere dalla dimensione, l'eventuale ruolo della società nei sistemi e nei servizi di altre imprese del gruppo, le condizioni speciali di criticità, l'appartenenza agli Allegati III o IV, le esclusioni relative alla sicurezza nazionale, il coordinamento con DORA e le comunicazioni ricevute dall'ACN. La classificazione come essenziale o importante è l'ultimo passaggio, non il primo: prima va accertata l'effettiva inclusione.
Per orientarsi in questa analisi, iusprivacy mette a disposizione un foglio di calcolo Excel scaricabile gratuitamente, pensato come strumento di prima autovalutazione: guida passo dopo passo attraverso le verifiche descritte in questo articolo — tipologia di soggetto, soglie dimensionali, imprese associate e collegate, categorie incluse a prescindere dalla dimensione, esclusioni — e restituisce un'indicazione preliminare sull'inclusione nell'ambito NIS2 e sulla verosimile classificazione. Resta uno strumento orientativo, non un parere: la verifica dell'ambito è un'attività giuridica e organizzativa complessa, che dipende dalla tipologia esatta del soggetto, dai rapporti societari, dalle clausole di salvaguardia rimesse all'ACN, dal coordinamento con DORA e dagli eventuali provvedimenti di individuazione. Un errore in entrambe le direzioni — ritenersi esclusi quando non lo si è, o avviare adempimenti non dovuti — comporta costi e rischi che una verifica professionale consente di evitare. Il team di iusprivacy affianca le organizzazioni nell'intero percorso, dalla verifica dell'ambito fino all'adozione delle misure di sicurezza di base.
Scarica checklist di conformità
Conclusioni
L'ampliamento introdotto dalla NIS2 coinvolge una parte significativa del sistema economico e pubblico italiano, ma non rende soggetta alla disciplina qualunque organizzazione che operi genericamente in uno dei settori elencati. L'applicabilità dipende dalla precisa tipologia di soggetto, dalle dimensioni, dai rapporti societari, dalle eccezioni e, in alcuni casi, da un provvedimento formale dell'ACN.
Le soglie dimensionali richiedono particolare attenzione: il criterio occupazionale va misurato in ULA, i parametri finanziari sono alternativi in favore dell'impresa e il cambio di categoria si consolida solo su due esercizi consecutivi. Una società di gruppo, inoltre, non può ignorare i dati delle collegate senza seguire la procedura prevista per la clausola di salvaguardia. Va infine tenuta distinta l'inclusione dalla classificazione: alcuni soggetti rientrano nel decreto a prescindere dalla dimensione senza essere automaticamente essenziali, altri possono essere individuati come essenziali per la criticità dei loro servizi o per il ruolo sistemico nella catena di approvvigionamento.
La verifica dell'ambito di applicazione è quindi un'attività giuridica e organizzativa, non una semplice checklist. Deve essere documentata, periodicamente aggiornata e riesaminata quando cambiano il gruppo societario, i servizi forniti, le dimensioni, i sistemi utilizzati o la normativa applicabile.
Dott. Roberto Pagano
Privacy Officer e Consulente della Privacy
Fondatore di WRP Srl, IusPrivacy.eu e co-founder cercolavoro.com, Data Protection Officer certificato esperto in legal tech in materia di protezione dei dati e IA