
 DEFINIZIONE E CLASSIFICAZIONE DEGLI INCIDENTI SIGNIFICATIVI
Cosa si intende per "incidente significativo"
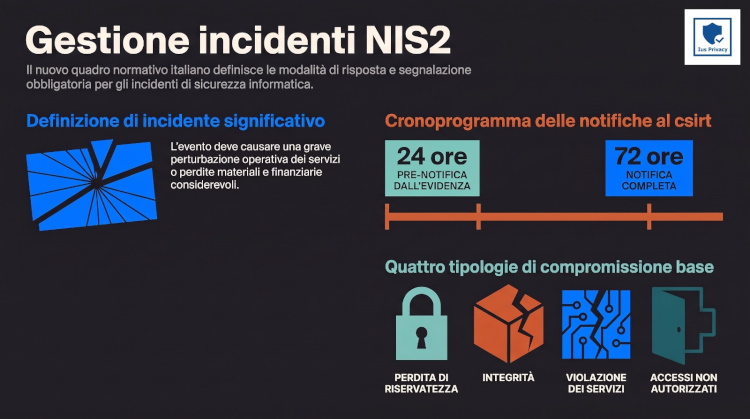
La Direttiva (UE) 2022/2555 e il D.Lgs. 138/2024 pongono al centro del sistema di notifica il concetto di incidente significativo. L'articolo 25 del decreto stabilisce che i soggetti essenziali e importanti notificano al CSIRT Italia ogni incidente che ha un impatto significativo sulla fornitura dei loro servizi. La Direttiva, all'articolo 23, paragrafo 3, definisce significativo un incidente che ha causato o è in grado di causare una grave perturbazione operativa dei servizi o perdite finanziarie per il soggetto interessato, oppure si è ripercosso o è in grado di ripercuotersi su altre persone fisiche o giuridiche causando perdite materiali o immateriali considerevoli.
La Determinazione ACN n. 379907/2025 traduce questa definizione generale in tipologie operative di incidenti significativi di base (Allegati 3 e 4), costruite su un modello strutturato in tre elementi: una condizione (il soggetto ha evidenza dell'incidente), una compromissione (l'evento di sicurezza che si è verificato) e un oggetto della compromissione (la risorsa su cui l'evento ha impatto).
Il concetto di "avere evidenza" è centrale e merita attenzione. Le Linee Guida ACN per la gestione degli incidenti (versione 1.1, aprile 2026) chiariscono che si intende il momento in cui il soggetto dispone di elementi oggettivi dai quali si evince che si è verificato un incidente di sicurezza informatica. L'acquisizione dell'evidenza è tipicamente successiva al verificarsi dell'incidente e definisce il momento dal quale decorrono i termini per la pre-notifica (24 ore) e la notifica (72 ore). L'evidenza viene generalmente acquisita tramite analisi di segnalazioni fatte da attori esterni (come quelle del CSIRT Italia), analisi di segnalazioni di attori interni (come quelle di un utente che riporta un malfunzionamento all'help desk) o analisi degli eventi di sicurezza rilevati dai sistemi di monitoraggio.
Un elemento fondamentale è che ai fini dell'obbligo di notifica non è necessario valutare o risalire alla causa iniziale dell'incidente. Ciò che rileva è che i suoi effetti siano riconducibili a una delle tipologie previste, indipendentemente dal fatto che l'incidente sia di natura intenzionale o accidentale (guasto, malfunzionamento, errore umano).
Tipologie di incidenti (IS-1, IS-2, IS-3, IS-4)
La Determinazione ACN n. 379907/2025 definisce quattro tipologie di incidenti significativi di base:
| Codice | Compromissione | Oggetto | Soggetti Importanti | Soggetti Essenziali |
|---|---|---|---|---|
| IS-1 | Perdita di riservatezza, verso l'esterno | Dati digitali di proprietà o controllo del soggetto, anche parziale | Si | Si |
| IS-2 | Perdita di integrità, con impatto verso l'esterno | Dati digitali di proprietà o controllo del soggetto, anche parziale | Si | Si |
| IS-3 | Violazione dei livelli di servizio attesi | Servizi e/o attività del soggetto, sulla base dei livelli di servizio (SL) definiti ai sensi della misura DE.CM-01 | Si | Si |
| IS-4 | Accesso non autorizzato o con abuso dei privilegi concessi | Dati digitali di proprietà o controllo del soggetto, anche parziale | — | Si (solo essenziali) |
Le Linee Guida ACN descrivono ciascuna compromissione in dettaglio.
La perdita di riservatezza verso l'esterno (IS-1) si configura quando dati digitali che dovrebbero essere accessibili solo a utenti o sistemi autorizzati sono divulgati o esposti, in modo intenzionale o accidentale, a utenti o sistemi esterni al soggetto. Esempi tipici sono l'esfiltrazione di documenti dagli archivi dell'organizzazione o l'esposizione su internet di credenziali degli utenti.
La perdita di integrità con impatto verso l'esterno (IS-2) si configura quando dati digitali sono modificati senza autorizzazione determinando impatti verso utenti o sistemi esterni al soggetto. La Determinazione n. 379907/2025 ha precisato che questa tipologia riguarda esclusivamente i dati digitali. Esempi tipici sono il defacement del sito web dell'organizzazione o la corruzione di un database che rende disponibili all'esterno dati inconsistenti o errati.
La violazione dei livelli di servizio attesi (IS-3) si configura quando i livelli di servizio atteso, definiti dal soggetto ai sensi della misura DE.CM-01, non sono rispettati. Esempi tipici sono l'indisponibilità del sito web per un periodo superiore alla soglia definita o la limitata disponibilità di un servizio online per una percentuale significativa degli utenti. La definizione dei livelli di servizio atteso è quindi un prerequisito essenziale: il soggetto deve averli formalmente stabiliti, altrimenti non è in grado di valutare se si sia verificato un incidente di tipo IS-3.
L'accesso non autorizzato o con abuso dei privilegi concessi (IS-4, solo essenziali) si configura quando un utente o un sistema ottiene accesso a dati digitali senza avere i permessi o i diritti per farlo. La dicitura "con abuso dei privilegi concessi" ricomprende le fattispecie in cui un utente, inclusi quelli con privilegi amministrativi, ha l'autorizzazione tecnica per accedere a determinati dati ma utilizza tale accesso in modo illecito, ad esempio in violazione delle politiche dell'organizzazione o per scopi estranei alle necessità funzionali per le quali gli è stato attribuito l'accesso.
Criteri di valutazione dell'impatto
La valutazione dell'impatto di un incidente si basa su diversi parametri che il soggetto deve considerare nella fase di analisi. La Direttiva (UE) 2022/2555, al considerando 101, indica che tra gli indicatori per determinare la gravità della perturbazione rientrano la misura in cui il funzionamento del servizio è interessato, la durata dell'incidente e il numero di destinatari dei servizi interessati.
Per gli operatori di telecomunicazioni, la Determinazione ACN n. 379907/2025 ha definito soglie quantitative specifiche per l'incidente IS-3, articolate in fasce di durata e percentuale di utenti nazionali colpiti: ad esempio, durata superiore a un'ora con oltre il 15% degli utenti colpiti, oppure durata superiore a quattro ore con oltre il 5% degli utenti colpiti.
La misura DE.CM-01 della Determinazione ACN richiede ai soggetti di adottare strumenti tecnici per rilevare tempestivamente gli incidenti significativi (punto 1) e di definire i livelli di servizio atteso dei propri servizi e attività (punto 2). Per i soggetti essenziali sono previsti requisiti aggiuntivi: strumenti di analisi e filtraggio sul flusso di traffico in ingresso (punto 4), monitoraggio degli accessi da remoto e degli eventi amministrativi di rilievo (punto 5) e definizione di parametri quali-quantitativi per rilevare gli accessi non autorizzati o con abuso dei privilegi (punto 6), necessari per la rilevazione dell'incidente IS-4.
Differenze tra soggetti essenziali e importanti
La tabella seguente sintetizza le principali differenze nella gestione degli incidenti:
| Aspetto | Soggetti Importanti | Soggetti Essenziali |
|---|---|---|
| Tipologie di incidenti da notificare | 3 (IS-1, IS-2, IS-3) | 4 (IS-1, IS-2, IS-3, IS-4) |
| Allegato di riferimento | Allegato 3, Det. 379907/2025 | Allegato 4, Det. 379907/2025 |
| Monitoraggio degli accessi | Base (DE.CM-01 punti 1-2) | Esteso (DE.CM-01 punti 1-6) |
| Strumenti di filtraggio traffico | Non richiesti | Obbligatori (DE.CM-01 punto 4) |
| Parametri per accessi non autorizzati | Non richiesti | Obbligatori (DE.CM-01 punto 6) |
| Comunicazione ripristino a parti interne | Non richiesta | Obbligatoria (RC.CO-03 punto 1) |
| Obbligo notifica (soggetti elenco 2025) | Dal 15 gennaio 2026 | Dal 15 gennaio 2026 |
| Obbligo notifica (soggetti elenco 2026) | Dal 1° gennaio 2027 | Dal 1° gennaio 2027 |
OBBLIGHI DI NOTIFICA AL CSIRT ITALIA
Il quadro normativo della notifica
L'articolo 25 del D.Lgs. 138/2024 stabilisce l'obbligo per i soggetti essenziali e importanti di notificare al CSIRT Italia, senza ingiustificato ritardo, ogni incidente significativo. La Determinazione ACN n. 379907/2025, applicabile dal 15 gennaio 2026, ha uniformato l'obbligo di notifica per tutti i soggetti NIS inseriti nell'elenco nel 2025. Per i soggetti inseriti per la prima volta nel 2026, la Determinazione ACN n. 127434/2026 ha fissato la decorrenza dell'obbligo al 1° gennaio 2027.
Tempistiche di notifica
Il processo di notifica si articola in quattro fasi con tempistiche precise:
| Fase | Termine | Contenuto |
|---|---|---|
| Pre-notifica | Entro 24 ore dall'evidenza dell'incidente | Segnalazione iniziale che, ove possibile, indica se l'incidente è sospettato di essere il risultato di atti illegittimi o malevoli e se può avere un impatto transfrontaliero. |
| Notifica | Entro 72 ore dall'evidenza dell'incidente | Aggiornamento delle informazioni della pre-notifica, valutazione iniziale dell'incidente comprensiva di gravità e impatto, indicatori di compromissione (IoC), ove disponibili. |
| Relazione intermedia | Su richiesta del CSIRT Italia | Aggiornamenti pertinenti sulla situazione in corso. |
| Relazione finale | Entro 1 mese dalla notifica | Descrizione dettagliata dell'incidente (gravità, impatto), tipo di minaccia o causa originale (root cause), misure di attenuazione adottate e in corso, impatto transfrontaliero ove noto. |
In caso di incidente ancora in corso al momento della trasmissione della relazione finale, il soggetto deve fornire una relazione mensile sui progressi e una relazione finale entro un mese dalla conclusione della gestione dell'incidente.
Per i prestatori di servizi fiduciari, in relazione a incidenti significativi che abbiano impatto sulla fornitura dei servizi fiduciari, il termine per la notifica è ridotto a 24 ore (anziché 72), in linea con il Regolamento eIDAS.
Pre-notifica, notifica e relazione finale
La pre-notifica (entro 24 ore) rappresenta la prima segnalazione. Le Linee Guida ACN chiariscono che nelle fasi iniziali di risposta all'incidente potrebbero non essere immediatamente disponibili tutte le informazioni richieste. Tipicamente, si procede alla trasmissione della pre-notifica con le informazioni effettivamente disponibili, per poi effettuare le attività di investigazione e tornare alla sotto-fase di segnalazione per trasmettere la notifica.
La notifica (entro 72 ore) aggiorna le informazioni della pre-notifica e include la valutazione iniziale dell'incidente. A questo punto il soggetto dovrebbe aver avviato le attività di investigazione e disporre di una prima caratterizzazione dell'incidente in termini di categoria (ransomware, DDoS, compromissione account, ecc.), gravità e impatto. Gli indicatori di compromissione (IoC), se disponibili, devono essere inclusi.
La relazione finale (entro 1 mese) è il documento più completo e deve comprendere la descrizione dettagliata dell'incidente, la root cause analysis (il tipo di minaccia o la causa originale che ha probabilmente innescato l'incidente), le misure di attenuazione adottate e in corso, e l'eventuale impatto transfrontaliero.
Contenuti delle comunicazioni
La misura RS.MA-01 della Determinazione ACN n. 379907/2025 richiede che il piano per la gestione degli incidenti, approvato dagli organi di amministrazione e direttivi, comprenda almeno le fasi e le procedure di gestione e notifica con l'indicazione dei relativi ruoli e responsabilità, le procedure per la predisposizione e la trasmissione delle relazioni (intermedia, finale e sui progressi), le informazioni di contatto per la segnalazione degli incidenti, le modalità di comunicazione interna (anche con riguardo al coinvolgimento degli organi di amministrazione e direttivi) ed esterna, e la reportistica da utilizzare per la documentazione dell'incidente.
Canali e modalità operative
La trasmissione delle notifiche al CSIRT Italia avviene tramite il portale delle segnalazioni dell'Agenzia per la Cybersicurezza Nazionale, accessibile all'indirizzo segnalazioni.acn.gov.it. Il portale consente di trasmettere sia le notifiche obbligatorie degli incidenti significativi sia le notifiche volontarie di informazioni pertinenti (minacce informatiche, quasi-incidenti) ai sensi dell'articolo 26, comma 1, del decreto.
La figura deputata alle interlocuzioni con il CSIRT Italia e alle notifiche è il Referente CSIRT (e gli eventuali sostituti), designato dal punto di contatto ai sensi della Determinazione ACN n. 127437/2026. Il Referente CSIRT deve possedere almeno competenze di base in materia di sicurezza informatica e di gestione degli incidenti e una conoscenza approfondita dei sistemi informativi e di rete del soggetto. La sua designazione costituisce una delega operativa e non una delega di responsabilità: ai sensi dell'articolo 23 del decreto, gli organi di amministrazione e direttivi restano i responsabili delle violazioni.
Il CSIRT Italia, entro 24 ore dal ricevimento della pre-notifica, fornisce una risposta al soggetto notificante, comprendente un riscontro iniziale sull'incidente e, su richiesta del soggetto, orientamenti o consulenza operativa sull'attuazione di possibili misure di attenuazione. Qualora si sospetti che l'incidente abbia carattere criminale, il CSIRT Italia fornisce anche orientamenti sulla segnalazione alle autorità di contrasto.
Notifica volontaria
L'articolo 26 del D.Lgs. 138/2024 consente ai soggetti NIS di effettuare notifiche volontarie al CSIRT Italia riguardanti incidenti non significativi, quasi-incidenti e minacce informatiche. Le Linee Guida ACN incoraggiano questa pratica come strumento per migliorare la consapevolezza collettiva e consentire al CSIRT Italia di fornire supporto tempestivo.
GESTIONE OPERATIVA DEGLI INCIDENTI
Il modello di processo ACN
Le Linee Guida ACN per la gestione degli incidenti (versione 1.1, aprile 2026) definiscono un modello di processo articolato in cinque fasi, basato sul NIST Incident Response Recommendations and Considerations for Cybersecurity Risk Management (SP 800-61r3). Il modello non è lineare ma iterativo: durante ciascuna fase possono emergere elementi che richiedono di tornare a fasi precedenti.
Fase 1: preparazione
La preparazione precede il verificarsi dell'incidente e costituisce la base per una risposta efficace. Si articola in tre sotto-fasi.
La sotto-fase di governo riguarda la definizione delle politiche di sicurezza informatica (GV.PO-01), dei ruoli e delle responsabilità (GV.RR-02) e del piano di gestione degli incidenti (RS.MA-01). Le politiche, nei due ambiti del monitoraggio degli eventi di sicurezza e della risposta agli incidenti e ripristino, devono includere almeno le politiche relative agli strumenti tecnici per la rilevazione tempestiva, ai livelli di servizio attesi, ai sistemi di protezione endpoint, al piano di gestione degli incidenti, alla comunicazione verso i destinatari dei servizi e verso il pubblico, e al ripristino dei sistemi. Per i soggetti essenziali si aggiungono le politiche relative agli strumenti di analisi e filtraggio del traffico, al monitoraggio degli accessi da remoto e degli eventi amministrativi, ai parametri per rilevare accessi non autorizzati, e alla comunicazione interna sulle attività di ripristino.
La sotto-fase di identificazione include l'inventario dei sistemi informativi e di rete (misure ID.AM-01, ID.AM-02, ID.AM-03, ID.AM-04) e l'individuazione di minacce e vulnerabilità (misure ID.RA-01, ID.RA-08). La conoscenza del contesto operativo è essenziale per pianificare in modo efficace la risposta.
La sotto-fase di protezione comprende l'adozione di misure tecnologiche (backup, log, controllo accessi, sistemi perimetrali, comunicazioni di emergenza) e organizzative (procedure per il processo di gestione degli incidenti, formazione del personale) volte a ridurre la probabilità degli incidenti e limitarne l'impatto.
Fase 2: rilevamento
La fase di rilevamento è finalizzata a individuare tempestivamente eventi rilevanti per la sicurezza informatica tramite attività di monitoraggio proattive e reattive. La misura DE.CM-01 richiede l'adozione di strumenti tecnici adeguati e la definizione dei livelli di servizio atteso, che costituiscono il parametro di riferimento per la valutazione degli incidenti IS-3. Per i soggetti essenziali, il monitoraggio deve estendersi agli accessi da remoto, alle attività dei sistemi, agli eventi amministrativi di rilievo e agli accessi eseguiti o falliti alle risorse di rete, agli endpoint e agli applicativi.
Fase 3: risposta
La fase di risposta riguarda le attività vere e proprie di gestione dell'incidente rilevato e si articola in quattro sotto-fasi.
La segnalazione comprende la notifica dell'incidente al CSIRT Italia (secondo le tempistiche descritte nell'Articolo 11), la comunicazione alle parti interne (vertici del soggetto, ufficio legale) e la comunicazione alle parti esterne interessate (utenti impattati, fornitori, altri soggetti coinvolti). La misura RS.CO-02 disciplina le comunicazioni verso i destinatari dei servizi e verso il pubblico, che avvengono quando intimato dall'ACN o quando ritenuto opportuno sentito il CSIRT Italia.
L'investigazione è finalizzata a ricostruire la dinamica dell'incidente e individuarne la causa. Comprende l'acquisizione delle evidenze forensi, la valutazione del perimetro compromesso, la caratterizzazione dell'incidente (categoria, gravità, impatto), l'esame tramite acquisizione di log, correlazione di eventi e predisposizione della timeline, l'identificazione del vettore di attacco e degli indicatori di compromissione (IoC), e la valutazione del supporto di terze parti. Per la caratterizzazione dell'incidente, le Linee Guida ACN raccomandano l'uso della tassonomia cyber dell'Agenzia.
Il contenimento circoscrive il perimetro dell'attacco per limitarne l'impatto ed evitarne l'estensione. Comprende l'isolamento dei sistemi e segmenti di rete coinvolti, l'implementazione di regole sui sistemi perimetrali in base agli IoC, il blocco degli accessi non autorizzati, la disabilitazione di account compromessi e il monitoraggio di eventuali attività malevole residue. Le attività di contenimento devono essere documentate con la tracciatura dei sistemi impattati, degli obiettivi, delle attività individuate e delle loro motivazioni, delle strutture coinvolte e delle modalità di verifica dell'efficacia.
L'eradicazione rimuove ogni capacità di controllo e persistenza dell'attaccante nella rete. Comprende la bonifica delle credenziali compromesse, la rimozione degli artefatti malevoli, la bonifica dei sistemi compromessi, la risoluzione o mitigazione delle vulnerabilità sfruttate, l'installazione degli aggiornamenti di sicurezza e l'esecuzione di scansioni per verificare l'assenza di malware residuo.
Fase 4: ripristino
Il ripristino consiste nel riportare i sistemi informativi e di rete allo stato antecedente all'incidente. La misura RC.RP-01 richiede procedure documentate per il ripristino del normale funzionamento dei sistemi coinvolti. Per i soggetti essenziali, la misura RC.CO-03 richiede inoltre procedure per comunicare alle parti interne interessate le attività di ripristino e i progressi.
Fase 5: miglioramento
La fase di miglioramento si estende lungo tutto il processo e utilizza le conoscenze acquisite durante l'esecuzione per rafforzare la capacità di gestione degli incidenti. La misura RS.MA-01, punto 3, richiede che il piano di gestione degli incidenti sia riesaminato e aggiornato almeno ogni due anni, nonché qualora si verifichino incidenti significativi, integrando le relative lezioni apprese.
Ruoli e responsabilità (matrice RACI)
Le Linee Guida ACN raccomandano l'uso della matrice RACI per definire chiaramente ruoli e responsabilità nel processo di gestione degli incidenti. La matrice assegna a ciascun ruolo, per ogni attività del processo, una delle quattro responsabilità: Responsible (chi esegue operativamente), Accountable (chi ha la responsabilità finale sul risultato, uno solo per attività), Consulted (chi viene consultato) e Informed (chi viene informato).
Le figure chiave coinvolte nel processo sono:
| Figura | Ruolo nel Processo | Base Normativa |
|---|---|---|
| Organi di amministrazione e direttivi | Approvano il piano di gestione degli incidenti, sono informati periodicamente o tempestivamente e assumono decisioni strategiche. | Art. 23 D.Lgs. 138/2024, RS.MA-01 punto 2 |
| Referente CSIRT (e sostituti) | Interloquisce con il CSIRT Italia ed effettua le notifiche obbligatorie e volontarie. | Det. ACN 127437/2026, GV.RR-02 punto 3 |
| Punto di contatto (e sostituto) | Cura l'attuazione delle disposizioni NIS e designa il Referente CSIRT. | Det. ACN 127437/2026, art. 7 D.Lgs. 138/2024 |
| Responsabile sicurezza / CISO | Coordina la risposta agli incidenti e supervisiona l'intero processo. | GV.RR-02 punto 1, Reg. UE 2024/2690 punto 1.2 |
| SOC / Team di monitoraggio | Rilevamento e triage degli eventi, rilevazione (detection) degli incidenti. | DE.CM-01 |
| Incident Response Team | Investigazione, contenimento ed eradicazione degli incidenti. | RS.MA-01 punto 1 |
| IT Operations | Supporto tecnico, ripristino dei sistemi e gestione dei backup. | RC.RP-01 |
| Ufficio legale | Valutazione delle implicazioni legali, coordinamento con le autorità e adempimenti GDPR. | — |
| Comunicazione | Comunicazione esterna verso stakeholder, media e pubblico. | RS.CO-02 |
| Terze parti (MSSP, fornitori) | Supporto specialistico e attività di monitoraggio esternalizzate. | GV.SC-02 |
La matrice RACI deve essere inclusa nel piano per la gestione degli incidenti (RS.MA-01). Nell'ambito delle interlocuzioni con il CSIRT Italia potrebbe rendersi necessario adottare decisioni che non rientrano nelle competenze del Referente CSIRT: per questo devono essere definiti ruoli, responsabilità e procedure per l'escalation di tali decisioni, che nei casi più rilevanti spettano agli organi di amministrazione e direttivi.
Per il Referente CSIRT, le Linee Guida ACN precisano che, sebbene non sia preferibile, questi può coincidere con il punto di contatto, e che è possibile, seppure non preferibile, individuare per il suo ruolo personale esterno al soggetto (ad esempio, un responsabile del SOC/CERT o della gestione dell'infrastruttura IT esternalizzati).
Comunicazioni interne ed esterne
Il piano di gestione degli incidenti deve disciplinare le comunicazioni su due livelli distinti.
Le comunicazioni interne comprendono l'escalation immediata agli organi di amministrazione e direttivi per gli incidenti significativi (art. 23, comma 3), l'informazione alle articolazioni competenti del soggetto NIS, il coinvolgimento dell'ufficio legale per la valutazione delle implicazioni normative (doppia notifica al CSIRT Italia e al Garante Privacy in caso di violazione di dati personali ai sensi dell'art. 33 GDPR) e il coordinamento con i team tecnici per contenimento, eradicazione e ripristino.
Le comunicazioni esterne sono disciplinate dalla misura RS.CO-02 e comprendono due fattispecie. La prima è la comunicazione ai destinatari dei servizi (punto 1): qualora intimato dall'ACN o ritenuto opportuno sentito il CSIRT Italia, il soggetto comunica gli incidenti significativi che possono ripercuotersi negativamente sulla fornitura dei servizi, nonché le misure correttive o di mitigazione che i destinatari possono adottare e la natura della minaccia. La seconda è l'informazione al pubblico (punto 2): qualora intimato dall'ACN ai sensi dell'articolo 37, comma 3, lettera i), del decreto, il soggetto informa il pubblico sugli incidenti occorsi.
Coordinamento con le autorità
Il coordinamento con le autorità competenti è un aspetto cruciale della gestione degli incidenti. Il soggetto NIS deve interagire con diverse autorità a seconda della natura dell'incidente.
Il CSIRT Italia è il destinatario primario delle notifiche obbligatorie e volontarie. Fornisce riscontro iniziale entro 24 ore, orientamenti e consulenza operativa su richiesta, e supporto tecnico. Il CSIRT Italia può anche essere il primo a segnalare un incidente al soggetto, se lo rileva attraverso le proprie attività di monitoraggio.
L'ACN, quale Autorità nazionale competente NIS, esercita i poteri di vigilanza ed esecuzione. Può richiedere informazioni aggiuntive sull'incidente, intimare la comunicazione ai destinatari dei servizi o al pubblico, e adottare misure di esecuzione in caso di violazione degli obblighi di notifica.
Il Garante per la Protezione dei Dati Personali deve essere notificato, ai sensi dell'articolo 33 del Regolamento (UE) 2016/679 (GDPR), qualora l'incidente di sicurezza comporti una violazione di dati personali, a meno che sia improbabile che la violazione presenti un rischio per i diritti e le libertà delle persone fisiche. Le due notifiche (al CSIRT Italia per NIS2 e al Garante per GDPR) sono complementari e non si sostituiscono.
Le autorità di contrasto (Polizia Postale e delle Comunicazioni) devono essere coinvolte qualora si sospetti che l'incidente abbia carattere criminale. Il CSIRT Italia fornisce orientamenti al riguardo.
Dott. Roberto Pagano
Privacy Officer e Consulente della Privacy
Fondatore di WRP Srl, IusPrivacy.eu e co-founder cercolavoro.com, Data Protection Officer certificato esperto in legal tech in materia di protezione dei dati e IA