
 Intelligenza artificiale nel lavoro: guida operativa al Decreto 180/2025 (compliance e privacy)
L’utilizzo dell’intelligenza artificiale nei contesti aziendali non è più una prospettiva futura, ma una realtà operativa. Dalla selezione del personale ai sistemi di monitoraggio delle performance, sempre più imprese stanno integrando soluzioni automatizzate nei propri processi.
In questo scenario si inserisce il Decreto Ministeriale 17 dicembre 2025, n. 180, che introduce le Linee guida per l’implementazione dell’IA nel mondo del lavoro, in coordinamento con il Regolamento (UE) 2024/1689 (AI Act) e il Regolamento (UE) 2016/679 (GDPR).
Anche se non vincolanti, queste Linee guida rappresentano oggi uno standard di riferimento per la compliance aziendale, soprattutto in materia di protezione dei dati personali e gestione del rischio.
Perché le aziende devono adeguarsi subito
Molte imprese sottovalutano un aspetto cruciale: l’intelligenza artificiale applicata al lavoro rientra spesso tra i sistemi ad alto rischio secondo l’AI Act.
Questo significa che l’uso di strumenti IA in ambito HR ad esempio per:
- screening CV
- valutazione automatizzata dei dipendenti
- assegnazione di mansioni
- monitoraggio produttività
può comportare obblighi stringenti in materia di trasparenza, sicurezza e accountability.
Inoltre, il GDPR vieta decisioni completamente automatizzate senza garanzie adeguate per l’interessato, con un impatto diretto sui modelli organizzativi aziendali.
In altre parole: utilizzare l’IA senza una valutazione legale espone a rischi sanzionatori e reputazionali concreti.
Cosa cambia con il Decreto 180/2025
Il decreto non introduce nuovi obblighi, ma chiarisce come le aziende devono comportarsi per essere compliant.
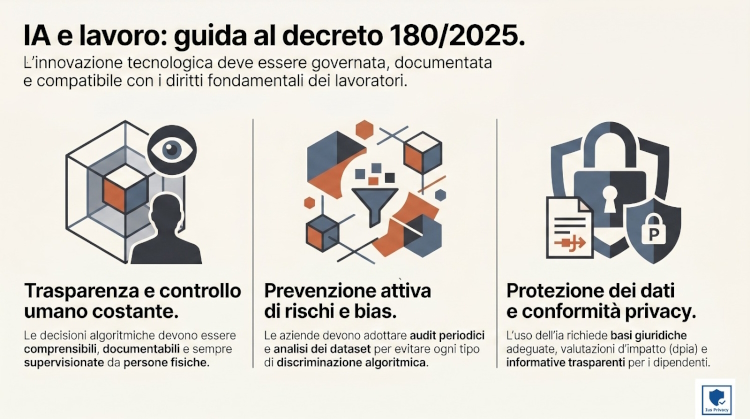
Le Linee guida indicano un principio chiave: l’IA deve essere sempre governata, mai subita e questo si traduce in tre pilastri operativi:
Trasparenza e controllo umano
Le decisioni prese dai sistemi di IA devono essere:
- comprensibili
- documentabili
- supervisionate da persone
Non è più accettabile utilizzare algoritmi opachi nei processi decisionali che incidono sui lavoratori.
Prevenzione dei rischi e dei bias
Le aziende devono dimostrare di aver adottato misure concrete per evitare discriminazioni algoritmiche.
Questo include:
- analisi dei dataset
- verifiche periodiche
- audit dei sistemi
Tutela dei lavoratori e privacy
Particolare attenzione viene posta su:
- sorveglianza eccessiva
- trattamento dei dati personali
- impatto psicologico dell’automazione
Temi che rientrano pienamente nella compliance privacy aziendale.
IA e GDPR: il punto critico per le imprese
Il collegamento tra IA e protezione dei dati è uno degli aspetti più delicati.
Ogni sistema di intelligenza artificiale che tratta dati personali richiede:
- una base giuridica adeguata
- una valutazione d’impatto (DPIA) nei casi a rischio elevato
- misure tecniche e organizzative adeguate
- informative trasparenti ai lavoratori
Molte aziende oggi utilizzano strumenti IA senza aver aggiornato:
- registro dei trattamenti
- policy interne
- informative privacy
Questo rappresenta uno dei principali punti di vulnerabilità in caso di controlli.
La roadmap: come mettersi in regola
Le Linee guida propongono un approccio graduale, ma nella pratica le aziende devono muoversi in modo strutturato.
Un percorso efficace di compliance IA prevede:
- mappatura dei sistemi di intelligenza artificiale utilizzati
- classificazione del rischio secondo l’AI Act
- verifica della conformità al GDPR
- revisione delle procedure HR
- formazione del personale
Questo processo non è solo tecnico, ma anche legale e organizzativo.
Governance e controlli: chi vigila
Il sistema italiano prevede il coinvolgimento di diverse autorità, tra cui:
A queste si affiancano le autorità già competenti in materia di protezione dati e lavoro.
Questo significa che i controlli potranno essere trasversali e coordinati.
Il vero rischio per le aziende: non la tecnologia, ma la mancata compliance
Ad oggi, il problema principale non è l’adozione dell’intelligenza artificiale, ma il modo in cui viene implementata.
Le criticità più frequenti che emergono nelle aziende sono:
- uso inconsapevole di strumenti IA (anche SaaS)
- assenza di valutazioni legali preventive
- mancanza di governance interna
- scarsa formazione del personale
Tutti elementi che aumentano il rischio di sanzioni e contenziosi.
Consulenza privacy e IA: quando è necessaria
Un supporto specializzato diventa fondamentale quando:
- si introducono strumenti IA nei processi HR
- si trattano dati dei dipendenti tramite algoritmi
- si automatizzano decisioni aziendali
- si vogliono evitare rischi sanzionatori
Una consulenza mirata consente di:
- ridurre il rischio legale
- adeguarsi all’AI Act in anticipo
- strutturare una governance efficace
- migliorare la reputazione aziendale
Richiedi una valutazione sulla tua azienda
Se la tua azienda utilizza, o sta valutando di utilizzare, sistemi di intelligenza artificiale, è essenziale verificare subito il livello di conformità normativa.
Una valutazione preliminare (AI & Privacy Assessment) permette di individuare:
- rischi nascosti
- criticità GDPR
- obblighi AI Act applicabili
Nota conclusiva
L’intelligenza artificiale nel mondo del lavoro non è più un’opzione sperimentale, ma una leva strategica che incide direttamente su organizzazione, produttività e gestione delle persone. Il Decreto 180/2025, pur senza introdurre obblighi vincolanti, traccia una direzione chiara: l’innovazione deve essere governata, documentata e compatibile con i diritti fondamentali.
In questo percorso, il coordinamento tra Regolamento (UE) 2024/1689 (AI Act) e Regolamento (UE) 2016/679 (GDPR) diventa centrale. Non si tratta solo di rispettare regole, ma di ripensare i processi aziendali in chiave responsabile, integrando competenze legali, tecniche e organizzative.
Le imprese che agiranno per tempo non solo ridurranno i rischi sanzionatori, ma potranno trasformare la compliance in un vantaggio competitivo, rafforzando fiducia, trasparenza e reputazione. Al contrario, un approccio superficiale o reattivo rischia di esporre l’organizzazione a criticità difficili da gestire nel medio periodo.
Il punto, quindi, non è se adottare l’intelligenza artificiale, ma come farlo in modo corretto. Ed è proprio in questo “come” che si gioca la differenza tra innovazione sostenibile e rischio normativo.
Dott. Roberto Pagano
Privacy Officer e Consulente della Privacy
Fondatore di WRP Srl, IusPrivacy.eu e co-founder cercolavoro.com, Data Protection Officer certificato esperto in legal tech in materia di protezione dei dati e IA