
 Premessa
L'acquisizione di liste di contatti da fornitori terzi per realizzare campagne di marketing diretto rappresenta una delle pratiche commerciali più diffuse ma, al contempo, più rischiose sotto il profilo della protezione dei dati personali. L'Autorità Garante per la protezione dei dati personali ha dedicato crescente attenzione a questo fenomeno, inserendolo stabilmente nei propri piani ispettivi sin dal 2024 e confermandolo quale priorità anche per il 2025.
I provvedimenti sanzionatori emanati negli ultimi mesi testimoniano un netto irrigidimento delle posizioni dell'Autorità: le sanzioni hanno raggiunto importi fino a Euro 892.738, Euro 347.520 e Euro 300.000 per aziende dei settori energia e telecomunicazioni, mentre una società attiva nei servizi immobiliari è stata condannata al pagamento di Euro 100.000. Di particolare rilievo risulta la sanzione di Euro 6.419.631 irrogata a Eni Plenitude con provvedimento del 6 giugno 2024, che ha portato alla luce un sistema di acquisizione contrattuale fondato in larga parte su contatti illeciti. L'analisi del provvedimento del 27 febbraio 2025, n. 100, Registro dei provvedimenti (doc. web n. 10112979), in cui il Garante ha sanzionato la società Immobiliare 1923 S.r.l. a seguito di reclami per chiamate promozionali indesiderate, offre un quadro particolarmente illuminante delle criticità connesse all'utilizzo di liste acquistate da terzi.
Il presente contributo intende fornire un'analisi sistematica degli adempimenti che gravano sul titolare del trattamento che acquista liste di contatti per finalità commerciali, evidenziando le cautele necessarie, le verifiche obbligatorie e le conseguenze derivanti da prassi non conformi alla normativa.
Sezione I - Il quadro normativo di riferimento
1.1 La base giuridica per il marketing mediante comunicazioni elettroniche
Il trattamento di dati personali per finalità di marketing effettuato mediante strumenti di comunicazione elettronica è disciplinato dall'articolo 130 del Codice Privacy (D.Lgs. 196/2003), che costituisce una lex specialis rispetto al Regolamento UE 2016/679. Tale disposizione deriva dalla Direttiva 2002/58/CE (c.d. Direttiva e-Privacy) e prevede che l'uso di sistemi automatizzati di chiamata, comunicazioni elettroniche, posta elettronica, fax, messaggi SMS, MMS o di altro tipo per l'invio di materiale pubblicitario, vendita diretta, compimento di ricerche di mercato o comunicazione commerciale sia consentito esclusivamente con il consenso preventivo del contraente o utente.
La scelta del legislatore italiano di richiedere il consenso anche per i "contraenti" (e non solo per gli "interessati") rappresenta un'opzione normativa deliberata, volta a ricomprendere nell'alveo della tutela anche le persone giuridiche. Tale interpretazione trova conferma nel considerando 12 della Direttiva 2002/58/CE, che chiarisce come gli abbonati a un servizio di comunicazione elettronica accessibile al pubblico possano essere sia persone fisiche sia persone giuridiche.
L'articolo 130, comma 1, del Codice Privacy stabilisce che il consenso è l'unica base giuridica ammessa per le comunicazioni promozionali tramite mezzi elettronici. In assenza di tale base giuridica, non è possibile effettuare comunicazioni promozionali neppure nel caso in cui i dati personali siano tratti da registri pubblici, elenchi, siti internet, atti o documenti conosciuti o conoscibili da chiunque.
1.2 L'eccezione del soft spam
L'unica deroga prevista dalla normativa è contenuta nell'articolo 130, comma 4, del Codice Privacy, che disciplina il c.d. "soft spam". Tale eccezione consente al titolare del trattamento di utilizzare, a fini di vendita diretta di propri prodotti o servizi, le coordinate di posta elettronica fornite dall'interessato nel contesto della vendita di un prodotto o di un servizio, senza necessità di acquisire un nuovo consenso.
L'applicabilità dell'eccezione è subordinata a precise condizioni: deve trattarsi di servizi analoghi a quelli oggetto della vendita precedente e l'interessato deve essere stato adeguatamente informato e non aver rifiutato tale uso. Occorre precisare che l'eccezione si applica esclusivamente alla posta elettronica e alle sole persone fisiche con le quali esista già un rapporto commerciale. Con riguardo alla clientela prospect, l'eccezione del soft spam non è mai applicabile: per definizione, i prospect non hanno già acquistato prodotti o servizi dal titolare.
1.3 L'articolo 130 e le persone giuridiche
La questione dell'applicabilità dell'articolo 130 del Codice Privacy alle persone giuridiche merita un approfondimento. Come chiarito dal Garante nelle Linee guida in materia di attività promozionale e contrasto allo spam del 4 luglio 2013 (doc. web n. 2542348), il decreto legislativo n. 69 del 28 maggio 2012 ha introdotto la qualifica di "contraente" in luogo di quella di "abbonato", con la conseguenza che le disposizioni del Capo I del Titolo X del Codice continuano a trovare applicazione anche alle persone giuridiche, enti e associazioni.
La nozione di "contraente" si riferisce alla persona fisica o giuridica che sia parte di un contratto con il fornitore di servizi di comunicazione elettronica accessibili al pubblico. Le comunicazioni promozionali dirette a persone giuridiche mediante sistemi automatizzati di chiamata, email, SMS e altri strumenti elettronici necessitano pertanto del preventivo consenso.
Tale interpretazione è stata confermata dalla Relazione sull'attività svolta dal Garante nel 2017, in cui si precisa che tra i soggetti che non avevano potuto manifestare il libero e specifico consenso per l'invio di comunicazioni automatizzate promozionali vi erano anche numerose persone giuridiche, le quali, in base all'articolo 130 del Codice, continuano a essere tutelate rispetto alle comunicazioni promozionali automatizzate.
Un aspetto di particolare rilevanza riguarda gli indirizzi di posta elettronica aziendale contenenti le generalità dei dipendenti (ad esempio, nome.cognome@società.com). In linea con il Parere 4/2007 (WP136) del Gruppo di lavoro Articolo 29 sul concetto di dato personale, tali indirizzi devono essere considerati "personali" e i rispettivi assegnatari quali "interessati", con la conseguente applicabilità integrale del Codice e del relativo impianto di diritti e tutele.
1.4 Il Registro Pubblico delle Opposizioni
Il Registro Pubblico delle Opposizioni (RPO) costituisce un elemento imprescindibile del quadro normativo in materia di telemarketing. Dal 27 luglio 2022, il Registro è stato esteso a tutti i numeri telefonici nazionali, inclusi i cellulari, consentendo ai cittadini di opporsi alle chiamate di telemarketing indesiderate.
Con l'iscrizione al RPO si annullano i consensi al telemarketing e alla cessione del numero di telefono precedentemente rilasciati per campagne promozionali, tessere per la raccolta punti, scontistica e fidelizzazione. La revoca dei consensi ha efficacia sia sulle chiamate effettuate con operatore umano sia su quelle automatizzate (robocall).
Per gli operatori di telemarketing subentra l'obbligo di verificare mensilmente con il RPO le liste di numeri che intendono contattare per fini di invio di materiale pubblicitario, vendita diretta, comunicazione commerciale e compimento di ricerche di mercato. Tale verifica deve avvenire comunque prima dell'avvio di ogni campagna promozionale.
Il Garante ha chiarito, nel provvedimento del 27 febbraio 2025 (doc. web n. 10112979), che il riscontro nel Registro deve considerarsi quale precondizione per svolgere correttamente attività di telemarketing e che la mancata consultazione determina l'impossibilità di avviare qualsivoglia campagna promozionale per la quale sia previsto l'utilizzo del mezzo telefonico.
Dopo l'iscrizione al RPO, l'interessato può ricevere solo chiamate autorizzate nell'ambito di contratti attivi o cessati da non più di 30 giorni (ad esempio del settore telefonico ed energetico) oppure contatti da parte di operatori ai quali abbia rilasciato apposito consenso successivamente alla data di iscrizione o di ultimo rinnovo dell'iscrizione.
Sezione II - La liceità dell'acquisto di liste: requisiti e condizioni
2.1 Il principio generale: attività non vietata ma sotto stretta vigilanza
L'acquisto di liste di contatti da fornitori terzi per attività commerciali verso persone fisiche e giuridiche non è normativamente vietato. Come emerge dall'analisi dei provvedimenti del Garante, tale attività è tuttavia sottoposta alla costante attenzione dell'Autorità e del legislatore.
La liceità del trattamento effettuato dall'acquirente della lista dipende integralmente dalla correttezza delle operazioni compiute dal fornitore in fase di raccolta dei dati e dall'effettivo compimento, da parte dell'acquirente, di adeguate verifiche prima dell'utilizzo dei contatti.
2.2 L'insufficienza delle clausole contrattuali di manleva
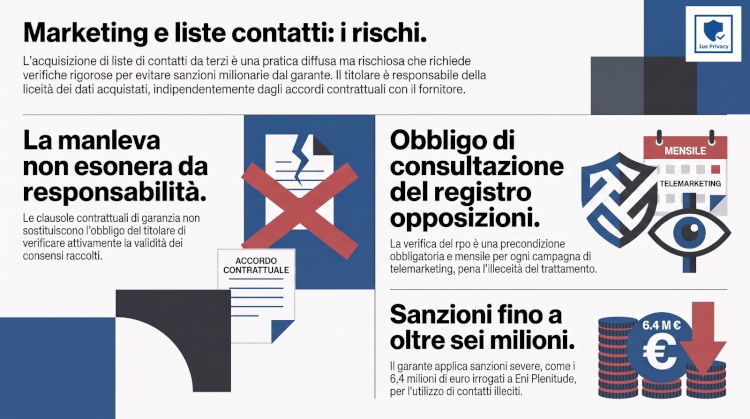
Uno dei principi cardine affermati dal Garante è che le clausole contrattuali di manleva o di garanzia non sono in alcun modo sufficienti a rendere lecito il trattamento né a esonerare il titolare dal porre in essere le necessarie attività volte a comprovare che i trattamenti siano stati effettuati nel rispetto dei principi di liceità, trasparenza e correttezza.
Nel provvedimento del 27 febbraio 2025 (doc. web n. 10112979), il Garante ha affermato un principio di fondamentale importanza: in nessun modo la previsione di una clausola contrattuale di manleva può esonerare il titolare dal porre in essere le necessarie attività al fine di comprovare che i trattamenti siano stati effettuati nel rispetto dei principi di liceità, trasparenza e correttezza, da cui discendono le disposizioni in tema di base giuridica e informativa.
Tale principio trova fondamento nel principio di accountability di cui all'articolo 5, paragrafo 2, del GDPR, secondo il quale il titolare del trattamento è competente per il rispetto dei principi relativi al trattamento dei dati personali e deve essere in grado di comprovarlo.
2.3 La verifica documentale dei consensi
L'acquirente della lista deve pretendere dal fornitore e verificare attentamente la documentazione attestante la raccolta dei consensi. In particolare, occorre accertare che i consensi siano stati raccolti in modo lecito, verificando: la consegna dell'informativa agli interessati, la struttura del form di raccolta del consenso, la specificità, libertà e l’informazione del consenso prestato.
Il Garante ha contestato in più occasioni l'inadeguatezza della documentazione prodotta dai fornitori di liste. La documentazione riportava i timestamp degli indirizzi IP che verosimilmente attestavano le date di registrazione ai rispettivi siti da cui erano stati raccolti i dati, ma non documentava necessariamente la data di rilascio dei singoli consensi (che poteva essere successiva alla registrazione). L'Autorità ha dunque richiesto che la documentazione sia corredata di una legenda per interpretare i dati registrati nei timestamp, incluso un chiaro riferimento alla data esatta di conferimento di ciascun consenso rispetto alla data di iscrizione al sito.
L'indicazione del solo indirizzo IP è stata giudicata insufficiente a certificare la volontà inequivocabile degli interessati. Devono essere preferite alternative più idonee a garantire un maggior grado di certezza circa la genuinità della manifestazione del consenso, come la prassi di inviare un messaggio di conferma al recapito indicato in fase di iscrizione (c.d. double opt-in).
A tal riguardo, il provvedimento del 4 giugno 2025, n. 330 (doc. web n. 10143278), ha significativamente rafforzato la centralità del double opt-in, qualificandolo come misura minima di protezione sia per l'interessato sia per il titolare tenuto a comprovare la liceità del trattamento, richiamando anche i precedenti provvedimenti e il Codice di condotta in materia di telemarketing e teleselling.
2.4 La verifica della granularità del consenso
Un aspetto di particolare rilievo riguarda la granularità del consenso. Il consenso deve essere specifico per ciascuna finalità di trattamento e, secondo gli orientamenti più recenti del Garante, dovrebbe distinguere anche i mezzi utilizzati per la ricezione delle comunicazioni commerciali, automatizzati e non.
Il consenso alla comunicazione dei propri dati a terzi per finalità di marketing deve essere distinto dal consenso alle comunicazioni dirette da parte del titolare originario. Come precisato nelle Linee guida sul consenso del Gruppo di lavoro Articolo 29 (WP 259 rev.01, par. 45, es. 7), un consenso che non sia granulare e distinto per finalità diverse non sarà valido. È necessario un consenso specifico all'invio dei dati di contatto ai partner commerciali, e tale consenso sarà ritenuto valido per ciascun partner la cui identità sia stata fornita all'interessato al momento dell'ottenimento del consenso. La medesima posizione è stata confermata dalle Linee guida EDPB 05/2020 sul consenso.
2.5 Le attività di audit a campione
Oltre alla verifica documentale iniziale, il titolare che acquista liste deve prevedere ed effettuare attività di audit a campione per verificare che i consensi siano stati effettivamente raccolti in modo lecito. Tali verifiche non possono limitarsi a un controllo formale una tantum, ma devono essere costanti e sistematiche.
Nel provvedimento del 27 febbraio 2025 (doc. web n. 10112979), il Garante ha stigmatizzato il comportamento della società che, affidandosi alle garanzie contrattuali offerte dal fornitore e confidando sugli esiti positivi della collaborazione instaurata, non aveva ritenuto necessario esercitare un potere di controllo sulle liste acquisite e sulla liceità dei contatti ceduti in quanto asseritamente "consensati".
2.6 La verifica del consenso alla cessione a terzi
Un elemento cruciale della verifica riguarda l'esistenza di un consenso valido alla comunicazione dei dati a terzi per finalità di marketing. Non è sufficiente che l'interessato abbia prestato consenso al trattamento per finalità promozionali da parte del titolare originario; è necessario che esista un consenso specifico, libero e informato alla cessione dei dati a terze parti.
Nel provvedimento citato, il Garante ha contestato che non era stato provato l'eventuale asserito consenso alla comunicazione a terzi per finalità di marketing che gli interessati avrebbero rilasciato, né era stato verificato se tale autorizzazione rispettasse i requisiti di libertà e specificità di cui all'articolo 4, punto 11, del GDPR, con inevitabili ricadute sulla legittimità anche dell'attività promozionale della società acquirente.
Sezione III - I dati provenienti da fonti pubbliche
3.1 L'errata convinzione della libera utilizzabilità
Una delle difese più frequentemente addotte dalle società sanzionate è che i dati acquisiti provenissero da fonti pubbliche e fossero, pertanto, liberamente utilizzabili. Tale convinzione è errata e contrasta con il consolidato orientamento del Garante.
Il fatto che dei dati di contatto siano presenti su una lista o registro pubblico non significa che i dati possano essere utilizzati indiscriminatamente per attività di marketing. I dati sono presenti su tali liste pubbliche per finalità pubblicistiche che non comprendono le attività di marketing.
Nel provvedimento del 27 febbraio 2025 (doc. web n. 10112979), il Garante ha ribadito che il trattamento per finalità di marketing effettuato mediante strumenti di comunicazione elettronica è disciplinato dall'articolo 130 del Codice, dove l'unica base giuridica ammessa è il consenso dell'interessato. In assenza di tale base giuridica non è possibile effettuare comunicazioni promozionali neppure nel caso in cui i dati personali siano tratti da registri pubblici, elenchi, siti internet, atti o documenti conosciuti o conoscibili da chiunque.
3.2 Le Linee guida del Garante del 4 luglio 2013
Le Linee guida in materia di attività promozionale e contrasto allo spam del 4 luglio 2013 (doc. web n. 2542348) rimangono un riferimento fondamentale. Il documento chiarisce che la presenza di dati in fonti pubbliche non autorizza un loro utilizzo generalizzato per finalità promozionali, ma tale utilizzo rimane subordinato alla sussistenza di una valida base giuridica.
3.3 Dati estratti da siti web e social network
Un caso particolare riguarda i dati estratti da siti web aziendali (tipicamente nell'area "contatti") o da profili social. Nel provvedimento del 12 gennaio 2017 (doc. web n. 5986406), il Garante ha censurato la prassi di contattare telefonicamente utenze reperite in internet riferite a persone giuridiche, professionisti e imprese individuali senza aver previamente acquisito il consenso dei destinatari delle comunicazioni telefoniche.
Sezione IV - Gli obblighi informativi verso gli interessati
4.1 L'applicabilità dell'articolo 14 del GDPR
Quando i dati personali non sono stati raccolti direttamente presso l'interessato, trova applicazione l'articolo 14 del GDPR, che impone al titolare del trattamento di fornire all'interessato una serie di informazioni specifiche. Tale obbligo sussiste pienamente nel caso di dati acquisiti tramite liste acquistate da terzi.
Come precisato nelle Linee guida sulla trasparenza del Gruppo di lavoro Articolo 29 (WP260 rev.01), l'articolo 14 trova applicazione qualora i dati personali non siano stati ottenuti presso l'interessato. Sono compresi i dati personali che il titolare del trattamento ha ottenuto da altre fonti quali titolari del trattamento terzi, fonti pubblicamente disponibili, intermediari di dati o altri interessati.
4.2 Contenuto dell'informativa ex articolo 14
L'informativa da rendere all'interessato ai sensi dell'articolo 14 deve contenere le seguenti informazioni:
- l'identità e i dati di contatto del titolare del trattamento e, ove applicabile, del suo rappresentante;
- i dati di contatto del responsabile della protezione dei dati;
- le finalità del trattamento cui sono destinati i dati personali nonché la base giuridica del trattamento;
- le categorie di dati personali in questione;
- gli eventuali destinatari o le eventuali categorie di destinatari dei dati personali;
- ove applicabile, l'intenzione del titolare del trattamento di trasferire dati personali a un paese terzo;
- il periodo di conservazione dei dati personali oppure i criteri utilizzati per determinare tale periodo;
- l'esistenza dei diritti dell'interessato (accesso, rettifica, cancellazione, limitazione, opposizione, portabilità);
- il diritto di revocare il consenso in qualsiasi momento;
- il diritto di proporre reclamo a un'autorità di controllo;
- la fonte da cui hanno origine i dati personali;
- l'esistenza di un processo decisionale automatizzato, compresa la profilazione.
Un elemento distintivo dell'informativa ex articolo 14 rispetto a quella ex articolo 13 è l'obbligo di indicare la fonte da cui hanno origine i dati personali e, se del caso, l'eventualità che i dati provengano da fonti accessibili al pubblico. Come chiarito nella tabella allegata alle Linee guida WP260 rev.01, tale elemento informativo è previsto dall'articolo 14, paragrafo 2, lettera f), del GDPR.
4.3 Tempistiche per la fornitura dell'informativa
L'articolo 14, paragrafo 3, del GDPR stabilisce tempistiche precise per la fornitura delle informazioni all'interessato. Il requisito generale è che le informazioni siano fornite entro un termine ragionevole dall'ottenimento dei dati personali e non più tardi di un mese, in considerazione delle specifiche circostanze in cui i dati personali sono trattati.
Tale limite si riduce nel caso in cui i dati siano destinati alla comunicazione con l'interessato: le informazioni devono essere fornite al più tardi al momento della prima comunicazione all'interessato. Se l'acquirente della lista intende contattare gli interessati per finalità promozionali, l'informativa deve pertanto essere fornita al più tardi al momento del primo contatto.
Come precisato nelle Linee guida sulla trasparenza (WP260 rev.01), i principi di correttezza e responsabilizzazione impongono al titolare del trattamento di decidere il momento in cui fornire le informazioni considerando le ragionevoli aspettative degli interessati e l'effetto che il trattamento potrebbe avere sugli stessi e sulla loro capacità di esercitare i diritti di cui godono in relazione al trattamento.
4.4 L'aggiornamento dell'informativa aziendale
L'organizzazione che intende utilizzare liste acquistate da terzi deve verificare che la propria informativa privacy contenga l'indicazione che i dati potrebbero essere stati acquisiti da fonti terze per finalità commerciali. Tale informazione deve essere resa ai sensi dell'articolo 14 del GDPR alla prima occasione utile.
Sezione V - La conservazione dei dati per finalità di marketing
5.1 Il principio di limitazione della conservazione
Il principio di limitazione della conservazione di cui all'articolo 5, paragrafo 1, lettera e), del GDPR impone che i dati personali siano conservati in una forma che consenta l'identificazione degli interessati per un arco di tempo non superiore al conseguimento delle finalità per le quali sono trattati.
In materia di marketing, il Garante ha più volte precisato che è necessario che il titolare stabilisca un tempo di conservazione dei dati trattati e ne dia informazione all'interessato tramite l'informativa. Non è sufficiente affermare in maniera generica che i dati personali saranno conservati finché sarà necessario per le finalità legittime del trattamento.
5.2 Il termine di 24 mesi per i prospect
Con riferimento ai prospect con cui non si sia instaurato alcun rapporto, l'orientamento consolidato del Garante e la prassi di settore indicano un termine di conservazione dei dati a fini di marketing pari a 24 mesi dalla data di acquisizione dei dati, in assenza di altre attività, comunicazioni o contatti con l'interessato.
Il consenso, in quanto presupposto di liceità del trattamento, non ha di per sé una scadenza. È tuttavia sul piano dell'osservanza del principio di limitazione della conservazione che il Garante non considera ammissibile una conservazione dei dati a fini di marketing superiore a 24 mesi in caso di assenza di ulteriori rapporti o contatti da parte dell'interessato.
5.3 La riattualizzazione del termine
È possibile riattualizzare il termine di conservazione attraverso una nuova interazione dell'interessato con il titolare. Tale interazione, ad esempio mediante la conferma del consenso attraverso un form dedicato, consente di far decorrere nuovamente il termine di 24 mesi dalla data della nuova interazione.
Può risultare opportuno avvisare l'interessato, in prossimità della scadenza, della prossima interruzione dell'invio delle comunicazioni e della possibilità di rinnovare l'interesse a riceverle con rilascio di un nuovo consenso.
5.4 Conservazione per finalità difensive
Alla scadenza dei 24 mesi, si deve provvedere a bloccare ogni ulteriore trattamento dei dati dei prospect a fini di marketing, escludendoli da ogni successiva campagna commerciale. Può risultare opportuno valutare un'ulteriore conservazione di tali dati, comprensivi delle informazioni relative alle comunicazioni inviate, per un periodo circoscritto e in modo logicamente separato, a fini di tutela dei diritti e difesa del titolare anche in sede giudiziaria.
Tale conservazione ulteriore si giustifica con il rischio di ricevere successive contestazioni e la necessità di disporre della documentazione per dimostrare il corretto operato.
Sezione VI - Il ruolo del Registro Pubblico delle Opposizioni
6.1 L'obbligo di verifica preliminare
Prima di avviare qualsiasi campagna di telemarketing, il titolare del trattamento è tenuto a verificare che i numeri telefonici che intende contattare non siano iscritti nel Registro Pubblico delle Opposizioni. Tale verifica costituisce una precondizione inderogabile per lo svolgimento dell'attività.
Le tariffe per la consultazione del RPO prevedono un modello ad abbonamento, con fasce che partono da 10.000 numeri e arrivano fino a 15 milioni. Una volta verificato un numero di telefono con il RPO, è possibile effettuare nuove verifiche gratuitamente per tutto l'anno, tutte le volte che sarà necessario.
6.2 Effetti dell'iscrizione al RPO
L'iscrizione al RPO produce effetti significativi: essa annulla i consensi precedentemente rilasciati per finalità promozionali. Anche se l'interessato aveva originariamente prestato consenso al marketing, l'iscrizione successiva al RPO rende tale consenso inefficace.
L'unica eccezione riguarda i consensi rilasciati successivamente alla data di iscrizione al RPO o nell'ambito di contratti in essere o cessati da non più di 30 giorni.
6.3 Le conseguenze della mancata verifica
La mancata consultazione del RPO è stata più volte censurata dal Garante come violazione grave. Nel provvedimento del 27 febbraio 2025 (doc. web n. 10112979), l'Autorità ha affermato che il riscontro nel Registro deve considerarsi quale precondizione per svolgere correttamente attività di telemarketing e la mancata consultazione determina l'impossibilità di avviare qualsivoglia campagna promozionale per la quale sia previsto l'utilizzo del mezzo telefonico.
Non è ammissibile la difesa secondo cui il fornitore della lista avrebbe dovuto effettuare le verifiche: l'obbligo grava direttamente sul titolare che utilizza i dati, indipendentemente dalle garanzie contrattuali prestate dal cedente.
Sezione VII - La formazione del personale
7.1 Gli obblighi formativi
Il GDPR impone al titolare e al responsabile del trattamento di assicurare che chiunque agisca sotto la loro autorità e abbia accesso a dati personali non tratti tali dati se non è istruito in tal senso (articolo 29 del Regolamento e articolo 2-quaterdecies del Codice Privacy). Tale obbligo si traduce nella necessità di garantire un'adeguata formazione del personale addetto alle attività di marketing e telemarketing.
7.2 Le criticità rilevate nei provvedimenti
Il Garante ha ritenuto inidoneo lo svolgimento di un'unica sessione formativa a inizio 2024, non reiterata con periodicità. Significative contestazioni sono state sollevate rispetto alla mancata formazione del personale addetto alle attività di telemarketing, inclusi i casi in cui errori nella trascrizione dei consensi siano stati addebitati anche al mancato assolvimento degli obblighi di formazione e supervisione dei soggetti incaricati.
La formazione deve essere periodica, documentata e coprire tutti gli aspetti rilevanti della normativa privacy applicabile alle attività promozionali.
Sezione VIII - I rapporti contrattuali con i fornitori di liste
8.1 La qualificazione dei ruoli privacy
La corretta qualificazione dei ruoli privacy nei rapporti tra acquirente e cedente della lista rappresenta un aspetto spesso critico. Il Garante, contestando qualificazioni non corrette, ha affermato che la definizione dei ruoli privacy può fondarsi unicamente sull'effettiva attività di trattamento svolta.
In linea generale, il cedente che ha raccolto i dati presso gli interessati agisce come titolare autonomo del trattamento. L'acquirente, utilizzando i dati per proprie finalità di marketing, agisce anch'esso come titolare autonomo. Tra i due non si configura normalmente un rapporto titolare-responsabile, ma piuttosto una comunicazione di dati tra titolari autonomi.
8.2 Il contenuto degli accordi contrattuali
Sebbene le clausole di manleva non siano sufficienti a garantire la liceità del trattamento, è essenziale che i contratti con i fornitori di liste contengano adeguate previsioni relative a:
- le modalità di raccolta dei dati da parte del cedente;
- l'indicazione delle informative rilasciate agli interessati;
- la specificazione dei consensi acquisiti e della loro granularità;
- l'obbligo del cedente di fornire la documentazione probatoria dei consensi;
- il diritto dell'acquirente di effettuare audit e verifiche;
- le garanzie sulla veridicità e attualità dei consensi;
- gli obblighi di collaborazione in caso di esercizio dei diritti degli interessati;
- le modalità di gestione delle richieste di revoca del consenso.
8.3 La verifica della documentazione del fornitore
L'acquirente deve richiedere e verificare attentamente la documentazione prodotta dal fornitore. Tale documentazione deve includere:
- copia delle informative privacy utilizzate in fase di raccolta;
- screenshot o copia dei form di raccolta del consenso;
- evidenza dei meccanismi di double opt-in eventualmente utilizzati;
- timestamp completi e interpretabili relativi alla data di rilascio dei consensi;
- evidenza della granularità dei consensi (marketing diretto, cessione a terzi, profilazione).
Sezione IX - I controlli sull'attivazione dei contratti
9.1 La responsabilità per i contratti generati da contatti illeciti
Il provvedimento del 6 giugno 2024 nei confronti di Eni Plenitude (doc. web n. 10029424) ha messo in luce le dimensioni sistemiche del fenomeno. Nel corso dell'istruttoria, il Garante ha richiesto i dati delle proposte di acquisto effettuate dalla rete di vendita e concluse con l'attivazione di servizi energetici, relativi a una "settimana campione": su 747 contratti stipulati nel periodo individuato, 657 risultavano generati da un contatto illegittimo. Tali numeri, se proiettati su base annuale, avrebbero portato a circa 32.850 forniture attivate in modo illecito.
L'analoga istruttoria condotta nei confronti di Acea Energia con provvedimento del 10 aprile 2025 (doc. web n. 10127930) ha svelato un network organizzato di agenzie e sub-agenzie che, utilizzando liste di provenienza illecita, generava contratti poi caricati sui sistemi della committente, con provvigioni per oltre 1,5 milioni di euro nel solo 2023.
9.2 Gli obblighi imposti dal Garante
Il Garante ha imposto alle società interessate di predisporre controlli affinché contratti generati da contatti illeciti non entrino nel patrimonio aziendale e di garantire il rispetto dei principi del trattamento, con particolare riferimento agli obblighi di aggiornamento, cancellazione e rettifica dei dati personali relativi alla clientela.
Sezione X - Il Codice di condotta per telemarketing e teleselling
10.1 L'approvazione del Codice
Il Garante ha approvato il Codice di Condotta per le attività di telemarketing e teleselling su proposta delle associazioni di committenti, call center, teleseller, list provider e associazioni di consumatori. L'organismo di monitoraggio, elemento indispensabile per il suo effettivo riconoscimento, è stato accreditato dal Garante con provvedimento n. 148 del 7 marzo 2024.
10.2 Le indicazioni sul double opt-in
Il Codice di condotta contempla due modalità di double opt-in: una c.d. "forte", che richiede una conferma attiva (ad esempio, clic su un link di conferma), e una più soft, che consiste nell'invio di un messaggio informativo all'utente in cui quest'ultimo viene informato circa il diritto di opporsi. Non è stata ad oggi sancita l'obbligatorietà del double opt-in forte quale requisito giuridico espresso; il provvedimento n. 330 del 4 giugno 2025 ha tuttavia qualificato il double opt-in come misura minima di diligenza, richiamando precedenti orientamenti e lo stesso Codice di condotta.
10.3 L'adesione al Codice come elemento attenuante
L'adesione al Codice di condotta e l'implementazione delle relative misure può costituire un elemento valutabile positivamente dall'Autorità in sede di determinazione dell'entità della sanzione.
Sezione XI - Le sanzioni e i provvedimenti correttivi
11.1 L'entità delle sanzioni
Nel 2024 gli incassi da sanzioni privacy hanno superato i 24 milioni di euro, triplicando rispetto all'anno precedente. Le segnalazioni pervenute all'Autorità in materia di comunicazioni indesiderate via rete o telefono sono state oltre 90.500, pari al 95,3% delle segnalazioni totali (94.948).
Le sanzioni comminate in ambito telemarketing e acquisto liste hanno raggiunto importi significativi: Eni Plenitude è stata sanzionata per Euro 6.419.631, Acea Energia per Euro 3.000.000 (con ulteriori Euro 850.000 al network di agenzie e società coinvolte), Sky Italia per Euro 892.738, Wind Tre per Euro 347.520, E.ON Energia per Euro 300.000. A tali importi si aggiungono le sanzioni irrogate alle società immobiliari clienti di fornitori di liste rivelatisi illeciti, con importi variabili tra i 2.000 e i 100.000 euro.
11.2 I provvedimenti correttivi
Oltre alle sanzioni pecuniarie, il Garante può imporre provvedimenti correttivi quali:
- il divieto di ulteriore trattamento dei dati;
- l'obbligo di cancellazione dei dati;
- l'obbligo di comunicazione agli interessati contattati illecitamente degli esiti del procedimento;
- l'adozione di specifiche procedure di verifica;
- l'obbligo di rendicontazione periodica all'Autorità;
- la verifica dell'esistenza di sub-responsabili non regolarmente contrattualizzati.
11.3 I criteri di determinazione della sanzione
Nella determinazione dell'entità della sanzione, il Garante tiene conto di diversi fattori, tra cui:
- la natura, la gravità e la durata della violazione;
- il carattere doloso o colposo della violazione;
- le categorie di dati personali interessate;
- le misure adottate per attenuare il danno;
- eventuali precedenti violazioni;
- il grado di cooperazione con l'Autorità;
- le misure tecnico-organizzative implementate;
- l'adesione al Codice di condotta per telemarketing e teleselling.
Sezione XII - Raccomandazioni operative
12.1 La due diligence preliminare
Prima di procedere all'acquisto di liste di contatti, è essenziale condurre una due diligence approfondita sul fornitore, verificando:
- l'affidabilità e la reputazione del cedente;
- l'esistenza di eventuali precedenti sanzionatori a carico del fornitore o dei soggetti che raccolgono i dati per suo conto;
- la completezza e trasparenza della documentazione fornita;
- la conformità delle procedure di raccolta dei consensi.
12.2 Le verifiche documentali
La documentazione relativa ai consensi deve essere analizzata criticamente, verificando in particolare:
- la completezza e chiarezza delle informative rilasciate;
- la granularità e specificità dei consensi acquisiti, con distinzione tra marketing diretto, cessione a terzi e, ove possibile, tra canali automatizzati e non;
- la presenza di meccanismi di double opt-in;
- l'esistenza di consensi specifici alla cessione a terzi per finalità di marketing;
- la data certa di rilascio dei consensi, documentata con timestamp interpretabili e completi;
- l'assenza di dark patterns nei form di raccolta.
12.3 Le verifiche sul RPO
Prima di ogni campagna di telemarketing, è obbligatorio verificare che i numeri da contattare non siano iscritti al Registro Pubblico delle Opposizioni. Tale verifica deve essere documentata e conservata.
12.4 L'informativa agli interessati
Al primo contatto con gli interessati, i cui dati provengono da liste acquistate, deve essere fornita l'informativa ai sensi dell'articolo 14 del GDPR, indicando in particolare la fonte di provenienza dei dati.
12.5 I controlli a campione
Devono essere predisposte procedure per effettuare verifiche a campione sulla liceità dei contatti presenti nelle liste acquistate. Tali verifiche devono essere documentate e ripetute periodicamente.
12.6 La formazione del personale
Il personale addetto alle attività di marketing e telemarketing deve ricevere formazione periodica e documentata sugli adempimenti privacy e sulle procedure aziendali.
12.7 I termini di conservazione
Devono essere definiti e rispettati precisi termini di conservazione dei dati per finalità di marketing, in linea con l'orientamento del Garante che indica 24 mesi per i prospect in assenza di ulteriori interazioni.
Conclusioni
L'acquisto di liste di contatti per finalità di marketing costituisce un'attività ad alto rischio sotto il profilo della protezione dei dati personali. L'orientamento sempre più rigoroso del Garante impone ai titolari del trattamento di adottare un approccio di massima cautela, che non può limitarsi alla mera stipulazione di clausole contrattuali di garanzia con i fornitori.
Il principio di accountability richiede che il titolare sia in grado di dimostrare la conformità dei propri trattamenti. In concreto, ciò implica: la documentazione delle verifiche effettuate sui consensi; la consultazione sistematica del RPO; l'adozione di procedure interne di controllo; la formazione periodica del personale; la corretta gestione degli obblighi informativi.
Solo attraverso un approccio sistematico e documentato è possibile mitigare i rischi connessi all'utilizzo di liste acquistate e dimostrare, in caso di verifica ispettiva, di aver adottato tutte le cautele ragionevolmente esigibili.
Le sanzioni comminate negli ultimi anni testimoniano la determinazione dell'Autorità nel contrastare le pratiche di marketing invasivo e la scarsa attenzione alla provenienza dei dati utilizzati. L'adesione al Codice di condotta per telemarketing e teleselling, l'implementazione di robuste procedure di verifica e la formazione costante del personale rappresentano elementi imprescindibili per operare lecitamente in questo settore.
Dott. Roberto Pagano
Privacy Officer e Consulente della Privacy
Fondatore di WRP Srl, IusPrivacy.eu e co-founder cercolavoro.com, Data Protection Officer certificato esperto in legal tech in materia di protezione dei dati e IA