
 La Direttiva (UE) 2022/2555, universalmente nota come "Direttiva NIS2", ha ridisegnato dalle fondamenta il quadro europeo della cybersicurezza. L'Italia l'ha recepita con il D.Lgs. 4 settembre 2024, n. 138 (il "Decreto NIS"), entrato in vigore il 16 ottobre 2024 e attuato progressivamente attraverso una serie di determinazioni dell'Agenzia per la Cybersicurezza Nazionale (ACN). Questo articolo offre una mappa completa degli adempimenti previsti e delle relative scadenze, distinguendo tra quelli già decaduti e quelli ancora aperti, così da orientare le imprese nella fase più operativa dell'adeguamento.
Chi è coinvolto: soggetti essenziali e soggetti importanti
Il Decreto NIS individua i soggetti obbligati sulla base di criteri oggettivi (art. 3): il settore di attività, elencato negli Allegati I e II del decreto, che spaziano da energia, trasporti, sanità e infrastrutture digitali fino alla gestione dei rifiuti, alle sostanze chimiche e alla fabbricazione, e le dimensioni dell'impresa. In via generale, la NIS2 si applica ai soggetti di medie e grandi dimensioni operanti nei settori individuati. Tuttavia, le PMI possono essere attratte nell'ambito se fornitrici di soggetti essenziali o importanti, per effetto degli obblighi sulla sicurezza della catena di approvvigionamento.
La classificazione come soggetto essenziale o importante non è un dettaglio formale: determina il livello di vigilanza (proattiva per i primi, prevalentemente ex post per i secondi) e il massimale sanzionatorio. Un errore di autovalutazione, per eccesso o per difetto, espone l'organizzazione a rischi concreti.
Il calendario degli adempimenti: cosa è già scaduto e cosa resta da fare
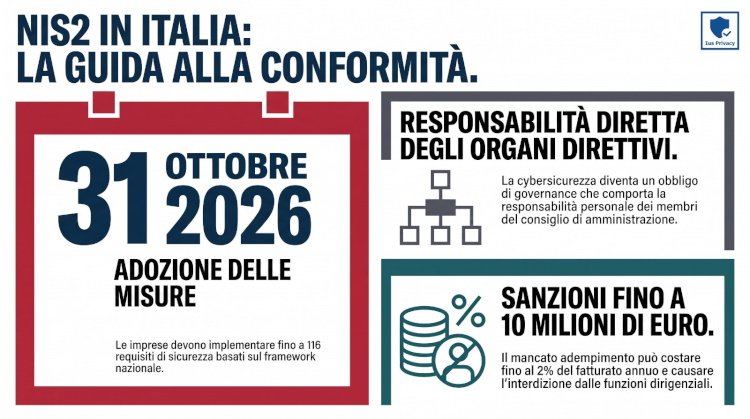
Il percorso di adeguamento è stato scandito da scadenze progressive, la maggior parte delle quali, alla data di pubblicazione di questo articolo, è già decorsa. La scadenza ancora aperta e più rilevante è l'adozione delle misure di sicurezza di base, fissata al 31 ottobre 2026.
Adempimenti già decorsi
Registrazione sulla piattaforma ACN (1° gennaio – 28 febbraio 2025). La finestra ordinaria di registrazione ai sensi dell'art. 7 del Decreto NIS si è chiusa il 28 febbraio 2025. I soggetti che non hanno provveduto possono ancora effettuare una registrazione tardiva, che comporta termini differiti per gli adempimenti successivi ma non elimina l'esposizione sanzionatoria per il ritardo.
Costituzione dell'elenco NIS e notifiche di inserimento (aprile 2025). L'ACN ha stabilito l'elenco dei soggetti essenziali e importanti e trasmesso le comunicazioni individuali di inserimento ai domicili digitali dei soggetti, a partire dal 12-13 aprile 2025. Questa comunicazione ha fatto decorrere i termini per tutti gli adempimenti successivi (9 mesi per le notifiche, 18 mesi per le misure di sicurezza).
Censimento degli organi di amministrazione e direttivi e designazione del sostituto del punto di contatto (entro il 31 luglio 2025). Il censimento dei componenti degli organi amministrativi e direttivi sul portale ACN e la designazione del sostituto del punto di contatto dovevano essere completati entro questa data.
Designazione del referente CSIRT e sostituti (20 novembre – 31 dicembre 2025). La designazione del referente per le comunicazioni con il CSIRT Italia e dei relativi sostituti aveva una propria finestra temporale, anch'essa decorsa.
Obbligo di notifica degli incidenti significativi (operativo da gennaio 2026). L'obbligo di notifica al CSIRT Italia degli incidenti con impatto significativo è pienamente operativo dal 15 gennaio 2026 per tutti i soggetti già inseriti nell'elenco NIS 2025. La tempistica è stringente: pre-notifica (preallarme) entro 24 ore dalla conoscenza dell'incidente, notifica completa entro 72 ore, relazione finale entro un mese.
Aggiornamento annuale 2026 delle informazioni sulla piattaforma ACN (15 aprile – 31 maggio 2026). La finestra per confermare o aggiornare i dati anagrafici, i contatti, le figure responsabili e la composizione degli organi di vertice è decorsa il 31 maggio 2026. La Determinazione ACN n. 127437 del 13 aprile 2026 ha introdotto in questa finestra anche l'obbligo di comunicare l'elenco dei fornitori rilevanti, una novità significativa rispetto al 2025.
Elencazione e categorizzazione delle attività e dei servizi – art. 30 (1° maggio – 30 giugno 2026). Con la Determinazione ACN n. 155238 del 20 aprile 2026, è stato introdotto il modello di categorizzazione. Il soggetto NIS deve ricondurre le proprie attività e servizi a una delle dieci macro-categorie definite dall'ACN, collegandoli ai sistemi informativi e di rete sottostanti. La finestra per la prima categorizzazione si è chiusa il 30 giugno 2026. L'adempimento resta rilevante per i soggetti con termini differiti, per la gestione delle eventuali richieste di integrazione ancora in corso e per gli aggiornamenti futuri.
L'adempimento ancora aperto: misure di sicurezza di base (entro il 31 ottobre 2026)
La scadenza su cui concentrare oggi ogni sforzo è l'adozione delle misure di sicurezza di base previste dalla Determinazione ACN n. 379907/2025 (che ha aggiornato e integrato la precedente Determinazione n. 164179/2025). Il termine ultimo per la platea ordinaria, ossia i soggetti inseriti nell'elenco NIS nel 2025, è il 31 ottobre 2026.
Le misure sono ancorate al Framework Nazionale per la Cybersecurity e la Data Protection e modulate in funzione della categoria del soggetto: in linea di massima 87 requisiti per i soggetti importanti (Allegato 3) e 116 requisiti per i soggetti essenziali (Allegato 4). L'approccio è multirischio e copre un ventaglio ampio di ambiti: politiche di analisi dei rischi, gestione degli incidenti, continuità operativa e disaster recovery, sicurezza della catena di approvvigionamento, gestione delle vulnerabilità, crittografia, controllo degli accessi, autenticazione a più fattori, igiene informatica e formazione.
Il 31 ottobre 2026 non è la fine del percorso, ma l'inizio della fase ispettiva: da quella data l'ACN può avviare le attività di verifica e ispezione, passando dalla fase di accompagnamento a quella di enforcement.
Adempimenti continuativi (senza scadenza fissa)
Accanto alle tappe a calendario, il Decreto NIS impone obblighi di natura ricorrente: l'aggiornamento continuo delle informazioni sulla piattaforma ACN entro 14 giorni dal verificarsi di una variazione rilevante (art. 7); gli aggiornamenti annuali nelle finestre stabilite dall'ACN; la revisione periodica dell'efficacia delle misure di sicurezza adottate; il mantenimento del programma formativo per organi di vertice e personale.
Soggetti inseriti per la prima volta nel 2026
Per le organizzazioni attratte nell'ambito NIS nel corso del 2026, l'ACN ha previsto un percorso graduale con la Determinazione n. 127434 del 13 aprile 2026: adozione delle misure di sicurezza di base entro il 31 luglio 2027, avvio dell'obbligo di notifica degli incidenti significativi dal 1° gennaio 2027, e sicurezza e resilienza dei sistemi DNS (ove applicabile) entro il 31 luglio 2027.
I sette pilastri degli obblighi NIS2
1. Governance della cybersicurezza (art. 23)
La NIS2 porta la cybersicurezza fuori dal perimetro IT e la colloca al livello del consiglio di amministrazione. L'art. 23 del Decreto NIS impone agli organi di amministrazione e direttivi obblighi puntuali: approvare le modalità di implementazione delle misure di sicurezza, sovrintendere alla loro attuazione, rispondere delle violazioni, seguire una formazione in materia e promuovere la formazione del personale. La responsabilità è personale: l'art. 38 sanziona espressamente la mancata osservanza di questi obblighi e prevede, nei casi di inadempimento reiterato alle diffide dell'Autorità, la misura interdittiva dell'incapacità di svolgere funzioni dirigenziali.
2. Analisi dei rischi e misure di sicurezza (art. 24)
Il cuore tecnico dell'adeguamento è l'adozione di misure adeguate e proporzionate secondo un approccio multirischio (art. 24, che recepisce l'art. 21 della Direttiva). Le misure coprono dieci ambiti minimi, dalle politiche di analisi dei rischi alla crittografia, dalla continuità operativa alla sicurezza delle risorse umane. La Determinazione ACN traduce questi ambiti in requisiti verificabili, articolati per funzioni, categorie, sottocategorie e requisiti coerenti con il Framework Nazionale.
3. Gestione e notifica degli incidenti (art. 25)
L'obbligo di notifica al CSIRT Italia degli incidenti significativi è forse l'adempimento più operativamente critico. Un incidente è significativo quando ha causato, o è idoneo a causare, una grave perturbazione operativa dei servizi, perdite finanziarie, o ripercussioni considerevoli su terzi. La tempistica è rigida: pre-notifica entro 24 ore, notifica entro 72 ore, relazione intermedia su richiesta, relazione finale entro un mese. Senza procedure predefinite, ruoli chiari e template pronti, il rispetto di queste finestre è di fatto impossibile.
4. Registrazione e adempimenti sulla piattaforma ACN (art. 7)
Il rapporto tra soggetto NIS e Autorità transita interamente per la piattaforma digitale dell'ACN. Gli obblighi non si esauriscono con la registrazione iniziale ma includono il censimento degli organi, la designazione di punto di contatto e referente CSIRT, l'aggiornamento annuale e l'aggiornamento continuo entro 14 giorni da ogni variazione rilevante. Dal 2026, la piattaforma accoglie anche la comunicazione dei fornitori rilevanti e la categorizzazione delle attività e dei servizi.
5. Categorizzazione delle attività e dei servizi (art. 30)
Introdotto operativamente dalla Determinazione ACN n. 155238 del 20 aprile 2026, questo adempimento richiede di elencare, caratterizzare e classificare le attività e i servizi del soggetto NIS, collegandoli ai sistemi informativi e di rete che li supportano. Il modello suddivide l'operatività aziendale in dieci macro-aree predefinite con quattro livelli di rilevanza. La categorizzazione è lo strumento con cui l'ACN calibrerà le future misure di sicurezza a lungo termine: non è un adempimento burocratico, ma la base della proporzionalità dell'intero impianto.
6. Sicurezza della catena di approvvigionamento
La NIS2 estende la responsabilità ben oltre il perimetro aziendale. L'art. 24 include espressamente la sicurezza della supply chain tra gli ambiti minimi delle misure di gestione del rischio. I soggetti NIS devono mappare e classificare i fornitori rilevanti, definire requisiti di sicurezza proporzionati, tradurli in clausole contrattuali e SLA, e monitorarne il rispetto nel tempo. La Determinazione ACN n. 127437 del 13 aprile 2026 ha reso operativa la comunicazione dell'elenco dei fornitori rilevanti, introducendo il criterio della non fungibilità: un fornitore è rilevante quando, in caso di interruzione, non esiste un'alternativa attivabile in tempi compatibili con la continuità del servizio. L'effetto a cascata è evidente: anche le PMI non direttamente soggette alla NIS2 si vedono richiedere standard di sicurezza crescenti dai propri clienti.
7. Formazione e awareness
La formazione non è un corollario ma un obbligo autonomo e documentabile, previsto su due livelli. L'art. 23 impone agli organi di amministrazione e direttivi di seguire personalmente una formazione in materia di cybersicurezza e di promuoverla al personale. L'art. 24 include le pratiche di igiene informatica e la formazione tra le misure di gestione del rischio. Servono programmi differenziati per destinatario, vertici, funzioni IT, personale, con tracciamento della partecipazione e aggiornamento periodico.
Il regime sanzionatorio
L'apparato sanzionatorio della NIS2 è pensato per essere efficace, proporzionato e dissuasivo. L'art. 38 del Decreto NIS prevede sanzioni pecuniarie fino a 10 milioni di euro o al 2% del fatturato annuo mondiale per i soggetti essenziali, e fino a 7 milioni di euro o all'1,4% per i soggetti importanti. A queste si aggiunge la possibilità di sospendere temporaneamente certificazioni o autorizzazioni e, nei casi più gravi, di disporre l'incapacità di svolgere funzioni dirigenziali per le persone fisiche responsabili.
Sono espressamente sanzionate, tra le altre, la mancata registrazione o il mancato aggiornamento delle informazioni sulla piattaforma (art. 7), la mancata osservanza degli obblighi degli organi di vertice (art. 23), l'inosservanza delle misure di sicurezza (art. 24), la violazione degli obblighi di notifica degli incidenti (art. 25) e la mancata collaborazione con il CSIRT Italia.
La responsabilità non è solo dell'organizzazione: la NIS2 colpisce anche le persone fisiche che rivestono ruoli di responsabilità, inclusi gli organi di amministrazione e direttivi e chiunque svolga funzioni dirigenziali a livello di amministratore delegato o rappresentante legale.
Le prospettive: oltre le misure di base
Il 31 ottobre 2026 chiude la fase delle misure di base ma apre quella delle misure a lungo termine. Con la Determinazione n. 155238/2026, l'ACN ha già definito il modello di categorizzazione che servirà da presupposto per calibrare obblighi più ambiziosi, modulati sulla categoria di rilevanza assegnata a ciascuna macro-area. Le misure di sicurezza a lungo termine, potenzialmente settorializzate, saranno adottate con successivi atti
Dott. Roberto Pagano
Privacy Officer e Consulente della Privacy
Fondatore di WRP Srl, IusPrivacy.eu e co-founder cercolavoro.com, Data Protection Officer certificato esperto in legal tech in materia di protezione dei dati e IA