
 Introduzione: un caso emblematico sulla gestione dei dati dei lavoratori
Il Provvedimento del Garante per la Protezione dei Dati Personali del 18 dicembre 2025, n. 754, rappresenta un intervento di particolare rilevanza nell'ambito della protezione dei dati personali nel contesto lavorativo, affrontando questioni fondamentali relative alla gestione della corrispondenza elettronica aziendale successivamente alla cessazione del rapporto di lavoro e all'esercizio dei diritti degli interessati in situazioni di contenzioso giuslavoristico. Il provvedimento si inserisce nel consolidato orientamento dell'Autorità in materia di controlli sui lavoratori e utilizzo degli strumenti elettronici, fornendo ulteriori chiarimenti interpretativi di rilevante interesse operativo per i datori di lavoro.
La vicenda trae origine dal reclamo presentato da un ex amministratore delegato di LTL S.p.A. che, a seguito del proprio licenziamento per giusta causa, ha constatato che il proprio account di posta elettronica aziendale di tipo individualizzato continuava ad essere attivo e a ricevere comunicazioni, nonostante l'interruzione del rapporto di lavoro. Il reclamante ha quindi esercitato i propri diritti ai sensi dell'articolo 15 del Regolamento (UE) 2016/679 (GDPR), richiedendo la disattivazione dell'account, l'accesso alla corrispondenza pervenuta dopo la cessazione del rapporto e l'attivazione di un sistema di risposta automatica. La società non forniva tuttavia alcun riscontro.
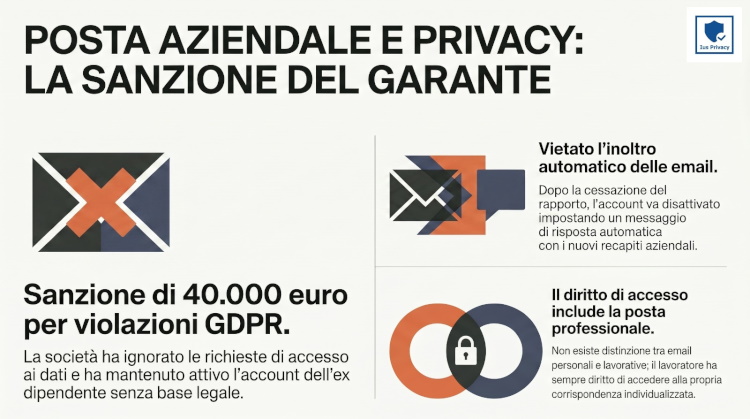
All'esito di un articolato procedimento istruttorio, il Garante ha accertato la violazione degli articoli 5, paragrafo 1, lettere a), c) ed e), 12, paragrafo 3, e 15 del GDPR, irrogando una sanzione amministrativa pecuniaria di euro 40.000,00 e ordinando alla società di fornire riscontro all'istanza dell'interessato, oltre che di cancellare il contenuto della posta elettronica, fatta salva la conservazione di quanto necessario per la tutela dei diritti in sede giudiziaria.
I fatti di causa: dalla cessazione del rapporto al reclamo dinanzi al Garante
La ricostruzione fattuale operata dal Garante evidenzia una sequenza di eventi particolarmente significativa. Il reclamante, che aveva ricoperto l'incarico di Amministratore Delegato di LTL S.p.A., riceveva in data 24 luglio 2023 una lettera di contestazione disciplinare con contestuale sospensione cautelare dal servizio, a seguito della quale gli veniva inibito l'accesso all'account di posta elettronica di tipo individualizzato utilizzato fino a quel momento. Il rapporto di lavoro veniva definitivamente interrotto con provvedimento di licenziamento del 2 agosto 2023.
Un elemento particolarmente rilevante della vicenda emerge dalla circostanza che, il 21 settembre 2023, il reclamante inviava erroneamente alla propria vecchia casella di posta elettronica aziendale (alla quale non aveva più accesso) una bozza della lettera di impugnazione del licenziamento redatta dal proprio difensore. Significativamente, il pomeriggio dello stesso giorno, alle ore 18:23, perveniva alla casella di posta personale del reclamante una risposta dell'avvocato della società contenente la replica alla lettera di impugnazione, dimostrando così che la casella di posta elettronica aziendale era non solo ancora attiva, ma monitorata dalla società, che aveva avuto accesso al contenuto della comunicazione erroneamente inviata.
Tale circostanza induceva il reclamante a formulare, in data 22 settembre 2023, un'istanza di esercizio dei diritti ai sensi del GDPR, richiedendo espressamente: la disattivazione dell'account di posta elettronica aziendale; l'invio della corrispondenza nel frattempo pervenuta all'indirizzo di posta personale; e l'attivazione di un sistema di risposta automatica indicante il nuovo recapito. L'istanza, regolarmente notificata all'indirizzo PEC della società, non riceveva tuttavia alcun riscontro nei termini previsti dall'articolo 12, paragrafo 3, del GDPR, che impone al titolare di fornire riscontro all'interessato senza ingiustificato ritardo e, comunque, al più tardi entro un mese dal ricevimento della richiesta.
A fronte dell'inerzia della società, il reclamante presentava formale reclamo dinanzi al Garante ai sensi dell'articolo 77 del GDPR in data 30 ottobre 2023, regolarizzato il 7 febbraio 2024, lamentando la violazione della disciplina in materia di protezione dei dati personali e chiedendo all'Autorità di accertare l'illegittimità del trattamento, di ingiungere la cessazione dello stesso e di adottare i provvedimenti correttivi di competenza.
L'istruttoria del Garante: le giustificazioni della società
L'Ufficio del Garante, acquisite le informazioni necessarie ai sensi dell'articolo 157 del Codice Privacy, riceveva dalla società una serie di argomentazioni difensive che meritano particolare attenzione, in quanto rappresentative di orientamenti non infrequenti nella prassi aziendale, ma che il Garante ha ritenuto di dover respingere come inidonei a giustificare le violazioni accertate.
La confusione tra istanza privacy e contenzioso giuslavoristico
In primo luogo, LTL S.p.A. sosteneva che il mancato riscontro all'istanza sarebbe stato determinato da una comprensibile confusione circa la natura della richiesta. Secondo la società, la richiesta del reclamante del 22 settembre 2023 si inseriva nella più ampia vicenda che aveva comportato il licenziamento per giusta causa e che aveva già dato origine a un pre-contenzioso giuslavoristico. La società affermava di aver ritenuto, in buona fede, che la comunicazione fosse "riferita integralmente all'ambito giuslavoristico" e di aver pertanto ritenuto di poter rispondere in sede giudiziale, "nello specifico con la propria memoria difensiva del 4 marzo 2024".
La società argomenta inoltre che, trattandosi della prima e unica richiesta di esercizio dei diritti privacy mai ricevuta (in quanto operante nel settore business-to-business), e considerate "le modalità di redazione" della richiesta e "il contesto eccezionale", "solo un occhio estremamente esperto avrebbe potuto riconoscere che la richiesta era direttamente riconducibile all'esercizio dei diritti previsto dal GDPR e non alla contestazione giuslavoristica".
La gestione dell'account secondo il regolamento interno
Con riferimento alla gestione dell'account di posta elettronica, la società rappresentava di aver agito in conformità al proprio "Regolamento IT per l'utilizzo della strumentazione informatica aziendale e della rete internet" datato 2 gennaio 2020. Tale regolamento prevedeva che, in caso di interruzione del rapporto di lavoro, le credenziali di autenticazione venissero immediatamente cambiate e disabilitate (sospese) entro un periodo massimo di 30 giorni, durante i quali si sarebbe previsto un inoltro automatico delle mail ricevute al responsabile dell'utente uscente o a un soggetto designato. Entro ulteriori 90 giorni si sarebbe disposta la definitiva cancellazione dell'account e del contenuto, estendibili per ulteriori 90 giorni nel caso di soggetti apicali.
La società dichiarava che dal termine del rapporto di lavoro e sino al 9 ottobre 2023 (quindi per circa due mesi) aveva gestito l'account "in linea con quanto previsto dall'art. 16 del Regolamento IT" e che "la posta elettronica è stata inoltrata all'indirizzo [indicato] e alle funzioni rilevanti per assicurare la continuità del business". Inoltre, la società precisava che "per tutta la vigenza del rapporto di lavoro" non aveva mai eseguito "alcun accesso né altro tipo di controllo o monitoraggio dell'account", implicitamente ammettendo che tale accesso era invece avvenuto successivamente alla cessazione del rapporto.
Le esigenze di difesa in giudizio
Un'ulteriore argomentazione difensiva riguardava le esigenze di difesa della società nel contenzioso giuslavoristico instaurato dal reclamante. La società sosteneva che la conservazione della posta elettronica oltre i termini ordinari sarebbe giustificata dalle "innegabili e attuali esigenze di difesa di LTL nei confronti del soggetto interessato", argomentando che la cancellazione integrale della casella avrebbe "compromesso le esigenze di difesa della Società sia nel contenzioso giuslavoristico instaurato, sia in eventuali altri contenziosi instaurandi in considerazione dell'operato del reclamante".
La società dichiarava inoltre di essere disponibile "a consentire al reclamante l'accesso ai dati e alle informazioni presenti sull'account di posta elettronica conformemente a quanto previsto dall'art. 15 GDPR", ma limitatamente ai dati di carattere personale, escludendo implicitamente la corrispondenza di contenuto lavorativo/professionale, che sarebbe stata di "proprietà aziendale".
Le violazioni accertate dal Garante: analisi giuridica
All'esito dell'istruttoria, il Garante ha accertato la sussistenza di molteplici violazioni della disciplina in materia di protezione dei dati personali, respingendo sistematicamente le argomentazioni difensive della società e affermando principi di fondamentale importanza per la corretta gestione dei dati personali dei lavoratori.
Violazione degli articoli 12, paragrafo 3, e 15 del GDPR: il mancato riscontro all'istanza
Il Garante ha innanzitutto accertato la violazione dell'obbligo di riscontro alle istanze degli interessati, disposizione che costituisce uno dei pilastri fondamentali del sistema di tutela dei diritti previsto dal GDPR. L'istanza presentata dal reclamante in data 22 settembre 2023 era formulata richiamando espressamente i principi in materia di protezione dei dati personali, il costante orientamento espresso dall'Autorità rispetto ad analoghe situazioni, nonché i diritti di cui agli articoli 15 e seguenti del GDPR, riferiti in particolare all'accesso ai dati presenti sul proprio account aziendale e alla loro successiva cancellazione ("Sono con la presente a esercitare i diritti di cui al Reg. UE 679/2016…").
Il Garante ha quindi ritenuto infondata l'argomentazione secondo cui la richiesta sarebbe stata difficilmente riconducibile all'esercizio dei diritti privacy, osservando che "il GDPR non impone requisiti agli interessati per quanto riguarda la forma della richiesta di accesso ai dati personali" (come chiarito dalle Linee guida EDPB 1/2022 sui diritti degli interessati, paragrafo 3.1.2). Nel caso specifico, la richiesta era stata formulata con modalità inequivoche, tali da non giustificare alcuna confusione con la controversia giuslavoristica, che peraltro, come rilevato dal Garante, risultava essere stata avviata successivamente alla presentazione dell'istanza (deposito del ricorso in data 22 dicembre 2023).
Il Garante ha inoltre sottolineato che, in base all'articolo 12, paragrafo 3, del GDPR, il titolare è tenuto a fornire riscontro "senza ingiustificato ritardo e, comunque, al più tardi entro un mese dal ricevimento della richiesta", e che tale obbligo sussiste anche nelle ipotesi in cui non sia possibile fornire riscontro positivo, dovendo in tal caso il titolare informare l'interessato "dei motivi dell'inottemperanza" ai sensi del paragrafo 4 del medesimo articolo. Non può quindi accogliersi l'argomentazione secondo cui la società avrebbe potuto legittimamente attendere di rispondere in sede giudiziale "con la propria memoria difensiva del 4 marzo 2024", ben oltre il termine di 30 giorni dalla richiesta.
L'insussistenza di limitazioni legittime al diritto di accesso
Un aspetto di particolare rilievo della decisione riguarda il rigetto dell'eccezione sollevata dalla società in ordine alla presunta limitazione del diritto di accesso ai sensi dell'articolo 2-undecies del Codice Privacy. Tale disposizione prevede che i diritti di cui agli articoli da 15 a 22 del GDPR non possano essere esercitati "qualora dall'esercizio di tali diritti possa derivare un pregiudizio effettivo e concreto (…) allo svolgimento di investigazioni difensive o all'esercizio di un diritto in sede giudiziaria".
Il Garante ha osservato che non risultava adeguatamente dimostrato il pregiudizio concreto e attuale che potesse derivare alla società dall'accesso alla propria corrispondenza da parte dell'interessato, e che in ogni caso, anche qualora tale pregiudizio fosse stato sussistente, il comma 3 del medesimo articolo 2-undecies impone al titolare di inviare all'interessato una "comunicazione motivata e resa senza ritardo" nel caso in cui ritenga di dover ritardare o escludere l'esercizio dei diritti. Comunicazione che nel caso di specie non risulta essere mai stata inviata.
Il rigetto della distinzione tra corrispondenza personale e lavorativa
Di particolare importanza sistematica è il principio affermato dal Garante in ordine all'insussistenza di una distinzione tra corrispondenza di carattere personale e corrispondenza di contenuto lavorativo/professionale ai fini dell'esercizio del diritto di accesso. La società aveva argomentato che l'eventuale accesso alla posta elettronica del reclamante sarebbe dovuto essere limitato alle sole email di carattere personale, in quanto la corrispondenza lavorativa/professionale sarebbe stata di "proprietà aziendale".
Il Garante ha respinto tale impostazione richiamando il consolidato orientamento della Corte Europea dei Diritti dell'Uomo, secondo cui la protezione della vita privata si estende anche all'ambito lavorativo, considerato che proprio in occasione dello svolgimento di attività lavorative e professionali si sviluppano relazioni dove si esplica la personalità del lavoratore (con richiamo agli articoli 2 e 41, comma 2, della Costituzione). La Corte EDU ha ritenuto applicabile anche all'ambito lavorativo l'articolo 8 della CEDU posto a tutela della vita privata, senza distinguere tra sfera privata e sfera professionale (sentenze Niemietz c. Allemagne del 16 dicembre 1992; Copland v. UK del 3 aprile 2007; B?rbulescu v. Romania [GC] del 5 settembre 2017; Antovi? and Mirkovi? v. Montenegro del 28 novembre 2017).
Il Garante ha quindi richiamato il proprio Provvedimento generale recante "Linee guida per posta elettronica e internet" del 1° marzo 2007 (doc. web n. 1387522), nel quale è stato osservato che "lo scambio di corrispondenza elettronica, estranea o meno all'attività lavorativa, su un account aziendale di tipo individualizzato, configura un'operazione che consente di conoscere alcune informazioni personali relative all'interessato". Il contenuto dei messaggi di posta elettronica, così come i dati esteriori delle comunicazioni e i file allegati, riguardano forme di corrispondenza assistite da garanzie di segretezza tutelate anche costituzionalmente, la cui ratio risiede nel proteggere il nucleo essenziale della dignità umana e il pieno sviluppo della personalità nelle formazioni sociali.
Alla luce di tali principi, rilevato che la corrispondenza oggetto dell'istanza di accesso riguarda comunicazioni elettroniche ricevute su un account di tipo individualizzato successivamente all'interruzione del rapporto di lavoro, il Garante ha ritenuto che il limite imposto dalla società, limite che peraltro non è contemplato da alcuna disposizione del GDPR, non sia lecito, configurandosi piuttosto come una violazione dell'articolo 15 del GDPR, che riconosce all'interessato "il diritto di ottenere dal titolare del trattamento la conferma che sia o meno in corso un trattamento di dati personali che lo riguardano e in tal caso di ottenere l'accesso ai dati personali".
Violazione dei principi di liceità, minimizzazione e limitazione della conservazione
Con riferimento al trattamento effettuato sull'account di posta elettronica del reclamante, il Garante ha accertato la violazione dei principi fondamentali di cui all'articolo 5, paragrafo 1, lettere a), c) ed e), del GDPR. La società, a seguito dell'interruzione del rapporto di lavoro avvenuta il 2 agosto 2023, aveva mantenuto attivo l'account individualizzato per i successivi due mesi (sino al 9 ottobre 2023), provvedendo all'inoltro automatico su un altro account aziendale della corrispondenza nel frattempo pervenuta.
Il Garante ha richiamato il proprio consolidato orientamento in materia di gestione della posta elettronica dopo la cessazione del rapporto di lavoro, secondo cui è conforme ai principi di protezione dei dati che, a tutela di legittime esigenze di continuità dell'attività aziendale, il titolare provveda alla rimozione dell'account, previa disattivazione dello stesso e contestuale adozione di sistemi automatici di risposta volti a informare i terzi mittenti e a fornire indirizzi alternativi, provvedendo altresì ad adottare misure idonee a impedire la visualizzazione dei messaggi in arrivo durante il periodo in cui tale sistema automatico è in funzione (cfr. tra i più recenti, Provv. n. 140 del 7 marzo 2024, doc. web n. 10009004; Provv. n. 732 del 27 novembre 2024, doc. web n. 10101221; Provv. n. 263 del 22 giugno 2023, doc. web n. 9920814).
Il Garante ha infatti osservato che "la legittima necessità di assicurare la conservazione di documentazione necessaria per l'ordinario svolgimento e la continuità dell'attività aziendale, anche in relazione ai rapporti intrattenuti con soggetti privati e pubblici, nonché in base a specifiche disposizioni dell'ordinamento, è assicurata, in primo luogo, dalla predisposizione di sistemi di gestione documentale" con i quali, attraverso l'adozione di appropriate misure organizzative e tecnologiche, individuare i documenti che nel corso dello svolgimento dell'attività lavorativa devono essere via via archiviati con modalità idonee a garantire le caratteristiche di autenticità, integrità, affidabilità, leggibilità e reperibilità prescritte dalla disciplina di settore applicabile. "I sistemi di posta elettronica, per loro stessa natura, non consentono di assicurare tali caratteristiche".
Nel caso specifico, l'operazione di inoltro della corrispondenza su un altro account aziendale per circa due mesi (periodo peraltro superiore ai 30 giorni previsti dal regolamento interno) ha di fatto realizzato un trattamento di dati personali consistente nell'accesso diretto alle email nel frattempo pervenute e nella loro successiva conservazione, trattamento che risulta contrario ai principi di liceità, minimizzazione dei dati e limitazione della conservazione, in base ai quali i dati devono essere "adeguati, pertinenti e limitati a quanto necessario rispetto alle finalità per le quali sono trattati" e devono essere conservati "per un arco di tempo non superiore al conseguimento delle finalità per le quali sono trattati".
I principi affermati dal Garante: rilevanza sistematica della decisione
Il provvedimento in esame si colloca nel solco del consolidato orientamento dell'Autorità in materia di utilizzo degli strumenti elettronici nell'ambito del rapporto di lavoro, ma fornisce anche importanti chiarimenti su aspetti di particolare rilevanza pratica che meritano di essere evidenziati.
L'obbligo di riscontro alle istanze anche in presenza di contenzioso
Un primo principio di fondamentale importanza concerne l'inderogabilità dell'obbligo di riscontro alle istanze degli interessati anche quando queste si inseriscano in un contesto di contenzioso giuslavoristico già avviato o in corso di avvio. Il Garante ha chiarito che l'esistenza di una controversia lavorativa non consente di rinviare il riscontro alla sede giudiziale, né giustifica l'inerzia del titolare, che rimane comunque tenuto a fornire risposta entro i termini previsti dall'articolo 12, paragrafo 3, del GDPR (un mese dalla ricezione della richiesta).
Tale principio assume particolare rilievo considerato che, nella prassi, non sono infrequenti situazioni in cui i datori di lavoro ritengono che le istanze di accesso presentate da lavoratori licenziati o coinvolti in procedure disciplinari possano essere gestite nell'ambito del contenzioso giuslavoristico, senza dare loro autonomo riscontro. Il Garante ha invece chiarito che si tratta di procedimenti distinti, con oggetti e contenuti differenti, e che l'istanza privacy deve ricevere tempestivo riscontro a prescindere dall'esistenza di altre controversie pendenti.
L'estensione della tutela della corrispondenza all'ambito lavorativo
Un secondo principio di fondamentale rilevanza riguarda la protezione della corrispondenza elettronica anche quando relativa ad attività lavorative. Il Garante ha ribadito, richiamando la giurisprudenza della Corte EDU, che non può operarsi alcuna distinzione tra corrispondenza personale e corrispondenza lavorativa ai fini della tutela garantita dagli articoli 15 e seguenti del GDPR, in quanto anche la corrispondenza di contenuto professionale ricevuta su un account individualizzato riguarda la sfera personale del lavoratore e gode della protezione costituzionale della segretezza delle comunicazioni.
Questo principio si pone in linea di continuità con l'orientamento espresso dall'Autorità sin dal Provvedimento generale del 2007 in materia di posta elettronica e internet, ma assume particolare rilevanza nel caso di specie in quanto il Garante ha respinto esplicitamente la tesi, pure sostenuta dalla società, secondo cui la corrispondenza lavorativa sarebbe di "proprietà aziendale" e quindi sottratta al diritto di accesso dell'interessato. Tale impostazione, ha chiarito il Garante, non trova alcun fondamento nella disciplina del GDPR e si pone in contrasto con i principi costituzionali e convenzionali a tutela della riservatezza delle comunicazioni.
I limiti alla conservazione della posta elettronica per esigenze difensive
Un terzo aspetto di particolare interesse concerne i limiti alla conservazione della posta elettronica per presunte esigenze difensive del datore di lavoro. Il Garante ha chiarito che, sebbene l'articolo 2-undecies del Codice Privacy preveda la possibilità di limitare l'esercizio dei diritti degli interessati quando da tale esercizio possa derivare un pregiudizio effettivo e concreto allo svolgimento di investigazioni difensive o all'esercizio di un diritto in sede giudiziaria, tale limitazione:
- deve essere adeguatamente motivata e dimostrata dal titolare, che deve fornire evidenza del pregiudizio concreto e attuale che deriverebbe dall'accesso;
- richiede in ogni caso l'invio all'interessato di una comunicazione motivata e resa senza ritardo, ai sensi del comma 3 del medesimo articolo;
- non può in alcun modo giustificare il mancato riscontro all'istanza dell'interessato, che deve comunque ricevere risposta entro i termini previsti dall'articolo 12, paragrafo 3, del GDPR, sia pure per comunicare l'impossibilità di dare seguito alla richiesta e i motivi di tale impossibilità.
Nel caso di specie, il Garante ha rilevato che la società non aveva adeguatamente dimostrato il pregiudizio concreto che sarebbe derivato dall'accesso dell'interessato alla propria corrispondenza, limitandosi a richiamare genericamente le esigenze di difesa nel contenzioso giuslavoristico, senza tuttavia spiegare in che modo l'accesso dell'interessato alla propria posta elettronica avrebbe potuto compromettere tali esigenze difensive.
L'illegittimità dell'inoltro automatico della posta elettronica
Un quarto principio di fondamentale importanza riguarda l'illegittimità dell'inoltro automatico della corrispondenza pervenuta su un account individualizzato dopo la cessazione del rapporto di lavoro. Il Garante ha ribadito che le esigenze di continuità aziendale devono essere soddisfatte mediante sistemi di gestione documentale appropriati e mediante l'adozione di sistemi automatici di risposta che informino i terzi mittenti dell'intervenuta cessazione del rapporto e forniscano recapiti alternativi, senza consentire la visualizzazione del contenuto della corrispondenza in arrivo.
L'inoltro automatico della posta a un altro account aziendale, consentendo l'accesso al contenuto delle comunicazioni, realizza infatti un trattamento di dati personali che viola i principi di liceità, minimizzazione e limitazione della conservazione, in quanto:
- consente l'accesso a dati non necessari rispetto alle finalità perseguite (continuità aziendale);
- determina la conservazione di dati per un periodo superiore a quello strettamente necessario;
- avviene in assenza di un'idonea base giuridica, non potendo le mere esigenze organizzative aziendali giustificare l'accesso alla corrispondenza di un soggetto il cui rapporto di lavoro è cessato.
Le misure correttive e la sanzione: un'applicazione rigorosa del GDPR
All'esito dell'accertamento delle violazioni, il Garante ha adottato una serie di provvedimenti correttivi ai sensi dell'articolo 58, paragrafo 2, del GDPR, che meritano particolare attenzione in quanto rappresentativi di un approccio rigoroso nell'applicazione della disciplina in materia di protezione dei dati.
L'ordine di riscontro all'istanza dell'interessato
In primo luogo, il Garante ha ordinato alla società, ai sensi dell'articolo 58, paragrafo 2, lettera c), del GDPR, di soddisfare le richieste dell'interessato provvedendo a comunicare allo stesso le informazioni già oggetto dell'istanza datata 22 settembre 2023, entro 30 giorni dalla data di notifica del provvedimento, fornendo contestualmente comunicazione all'Autorità dell'avvenuto riscontro.
Tale ordine si sostanzia nell'obbligo di consentire al reclamante l'accesso al contenuto della corrispondenza pervenuta sull'account di posta elettronica aziendale di tipo individualizzato utilizzato nel corso del rapporto di lavoro. Il Garante ha quindi respinto la tesi della società secondo cui tale accesso avrebbe dovuto essere limitato alle sole comunicazioni di carattere personale, ribadendo che l'interessato ha diritto di accedere a tutta la corrispondenza ricevuta sul proprio account individualizzato.
La cancellazione della posta elettronica con salvaguardia delle esigenze difensive
Il Garante ha inoltre disposto la cancellazione del contenuto della posta elettronica del reclamante, prevedendo tuttavia un'importante eccezione finalizzata a salvaguardare le legittime esigenze difensive della società. Specificamente, il provvedimento prevede che la cancellazione debba avvenire "fatta salva la conservazione di quanto necessario per la tutela dei diritti in sede giudiziaria, per il tempo necessario a tale scopo".
Tale previsione rappresenta un'applicazione equilibrata del principio di limitazione della conservazione, consentendo alla società di conservare la documentazione strettamente necessaria per la difesa in giudizio, ma solo per il tempo necessario a tale specifico scopo. Il Garante ha inoltre fatto salvo quanto previsto dall'articolo 160-bis del Codice Privacy, che dispone che "la validità, l'efficacia e l'utilizzabilità nel procedimento giudiziario di atti, documenti e provvedimenti basati sul trattamento di dati personali non conforme a disposizioni di legge o di Regolamento restano disciplinate dalle pertinenti disposizioni processuali".
Tale disposizione garantisce che l'accertamento dell'illiceità del trattamento da parte del Garante non pregiudichi automaticamente l'utilizzabilità processuale dei documenti acquisiti, la cui ammissibilità rimane disciplinata dalle norme procedurali applicabili al giudizio in corso, ferma restando la possibilità per il giudice di valutare l'impatto della violazione delle norme in materia di protezione dei dati sulla legittimità dell'acquisizione probatoria.
La sanzione amministrativa pecuniaria di 40.000 euro
Il Garante ha infine disposto l'applicazione di una sanzione amministrativa pecuniaria di euro 40.000,00 ai sensi dell'articolo 83, paragrafo 5, lettera a), del GDPR, che prevede sanzioni fino a 20.000.000 di euro o, per le imprese, fino al 4% del fatturato mondiale totale annuo dell'esercizio precedente, se superiore, per le violazioni delle disposizioni fondamentali del GDPR, tra cui gli articoli 5 (principi applicabili al trattamento), 12 (informazioni e comunicazioni trasparenti) e 15 (diritto di accesso dell'interessato).
Nella determinazione dell'ammontare della sanzione, il Garante ha applicato il paragrafo 3 dell'articolo 83, che prevede che qualora un titolare violi, con dolo o colpa, varie disposizioni del GDPR in relazione allo stesso trattamento o a trattamenti collegati, l'importo totale della sanzione amministrativa pecuniaria non superi l'importo specificato per la violazione più grave. Nel caso di specie, trattandosi di violazioni tutte riconducibili all'articolo 83, paragrafo 5, la sanzione è stata calcolata in modo da non superare il massimo edittale previsto da tale disposizione.
I criteri di quantificazione della sanzione
Nella quantificazione della sanzione, il Garante ha tenuto conto degli elementi elencati dall'articolo 83, paragrafo 2, del GDPR, con particolare riferimento a:
- La natura e la gravità della violazione: il Garante ha considerato particolarmente rilevanti le violazioni commesse, che hanno riguardato i principi generali del trattamento connessi all'utilizzo degli strumenti elettronici nell'ambito del rapporto di lavoro, nonché il mancato riscontro all'istanza di esercizio dei diritti, violazioni che incidono su aspetti fondamentali della tutela dei dati personali.
- La durata della violazione: il Garante ha tenuto conto del fatto che l'accesso alla corrispondenza pervenuta sull'account del reclamante si è protratto per due mesi successivi all'interruzione del rapporto di lavoro, mentre permane tuttora la violazione dell'articolo 15 del GDPR, in quanto l'istanza dell'interessato non ha ancora ricevuto riscontro.
- Il carattere doloso o colposo della violazione: è stata presa in considerazione la condotta della società che, pur essendo stata edotta nel corso dell'istruttoria dei principi applicabili e delle violazioni commesse, non risulta essersi conformata alla disciplina in materia di protezione dei dati, continuando a negare il diritto di accesso dell'interessato alla propria corrispondenza.
- L'assenza di precedenti violazioni: il Garante ha tenuto conto del fatto che la società non presentava precedenti violazioni in materia di protezione dei dati personali, elemento che ha contribuito a contenere l'ammontare della sanzione.
- Le condizioni economiche del contravventore: in applicazione dei principi di effettività, proporzionalità e dissuasività sanciti dall'articolo 83, paragrafo 1, del GDPR, il Garante ha tenuto conto delle condizioni economiche della società, determinate in base al volume d'affari risultante dal bilancio di esercizio per l'anno 2024.
La pubblicazione del provvedimento
Il Garante ha inoltre disposto, ai sensi dell'articolo 166, comma 7, del Codice Privacy e dell'articolo 16, comma 1, del Regolamento del Garante n. 1/2019, la pubblicazione dell'ordinanza ingiunzione sul sito internet del Garante. Tale misura accessoria è stata adottata "in considerazione della condotta particolarmente lesiva dei diritti dell'interessato, avvenuta in violazione dei principi generali in materia di protezione dei dati personali", e assolve una funzione sia repressiva che preventiva, rendendo pubblica la violazione accertata e contribuendo a diffondere la conoscenza dei principi applicabili in materia.
Implicazioni operative per i datori di lavoro
Il provvedimento in esame fornisce importanti indicazioni operative per tutti i datori di lavoro in ordine alla corretta gestione della posta elettronica aziendale e all'esercizio dei diritti degli interessati, che possono essere sintetizzate nei seguenti principi fondamentali.
La necessità di procedure conformi per la gestione della posta elettronica
I datori di lavoro devono dotarsi di procedure interne che disciplinino in modo conforme ai principi del GDPR la gestione degli account di posta elettronica in caso di cessazione del rapporto di lavoro. Tali procedure devono prevedere:
- la disattivazione immediata dell'account al momento della cessazione del rapporto, con modifica delle credenziali di accesso per impedire che il lavoratore possa continuare ad accedere alla casella;
- l'attivazione di un sistema di risposta automatica che informi i terzi mittenti dell'intervenuta cessazione del rapporto e fornisca recapiti alternativi per le comunicazioni future;
- l'adozione di misure tecniche che impediscano la visualizzazione del contenuto dei messaggi in arrivo durante il periodo (limitato) in cui il sistema di risposta automatica rimane attivo;
- la cancellazione dell'account entro un termine ragionevole (non superiore a quello strettamente necessario per consentire ai terzi di prendere atto della cessazione del rapporto e di utilizzare i nuovi recapiti);
- l'astensione dall'inoltro automatico della corrispondenza ad altri account aziendali, in quanto tale operazione realizza un trattamento illecito di dati personali.
Il provvedimento chiarisce inoltre che le esigenze di continuità aziendale devono essere soddisfatte mediante appropriati sistemi di gestione documentale, e non attraverso i sistemi di posta elettronica, che per loro natura non consentono di assicurare le caratteristiche di autenticità, integrità, affidabilità, leggibilità e reperibilità prescritte dalla disciplina di settore.
L'obbligo di tempestivo riscontro alle istanze anche in presenza di contenzioso
I datori di lavoro devono essere consapevoli che l'esistenza di un contenzioso giuslavoristico, anche se instaurato o in corso di instaurazione, non consente di differire il riscontro alle istanze di esercizio dei diritti presentate dagli interessati. Tali istanze devono ricevere risposta entro i termini previsti dall'articolo 12, paragrafo 3, del GDPR (un mese dalla ricezione), indipendentemente dall'esistenza di altre controversie pendenti.
Qualora il datore di lavoro ritenga che l'esercizio dei diritti possa pregiudicare le proprie esigenze difensive, deve in ogni caso:
- fornire tempestivo riscontro all'interessato, comunicando le ragioni per cui non ritiene di poter dare seguito alla richiesta;
- motivare adeguatamente il pregiudizio concreto e attuale che deriverebbe dall'accesso, fornendo elementi di prova specifici e non limitandosi a richiamare genericamente le esigenze difensive;
- verificare se non esistano modalità alternative di dare riscontro all'istanza che consentano di bilanciare il diritto dell'interessato con le esigenze difensive del titolare (ad esempio, fornendo accesso alla corrispondenza in presenza di entrambe le parti o dei rispettivi legali).
L'estensione del diritto di accesso a tutta la corrispondenza su account individualizzati
I datori di lavoro devono essere consapevoli che il diritto di accesso riconosciuto dall'articolo 15 del GDPR si estende a tutta la corrispondenza ricevuta su account di posta elettronica di tipo individualizzato, senza distinzione tra comunicazioni di carattere personale e comunicazioni di contenuto lavorativo/professionale. La tesi secondo cui la corrispondenza lavorativa sarebbe di "proprietà aziendale" e quindi sottratta al diritto di accesso è priva di fondamento giuridico e si pone in contrasto con i principi costituzionali e convenzionali a tutela della segretezza delle comunicazioni.
L'unica limitazione legittima al diritto di accesso è quella derivante dall'articolo 15, paragrafo 4, del GDPR, che consente di limitare l'accesso quando ciò "possa incidere negativamente sui diritti e sulle libertà altrui", come nel caso in cui nelle comunicazioni siano presenti dati personali di terzi. In tale ipotesi, il titolare deve tuttavia adottare misure tecniche (mascheramento, sfocatura) che consentano di fornire accesso alla corrispondenza salvaguardando i diritti dei terzi.
La necessità di conformare i regolamenti interni ai principi del GDPR
Il provvedimento evidenzia l'importanza di aggiornare i regolamenti interni in materia di utilizzo degli strumenti informatici aziendali, assicurandone la conformità ai principi del GDPR e alle indicazioni fornite dall'Autorità. In particolare, i regolamenti devono:
- prevedere modalità di gestione della posta elettronica dopo la cessazione del rapporto di lavoro conformi ai principi sopra illustrati;
- disciplinare in modo chiaro e trasparente le modalità di esercizio dei diritti degli interessati, evitando di introdurre limitazioni non previste dal GDPR (come la distinzione tra corrispondenza personale e lavorativa);
- essere comunicati ai lavoratori in modo chiaro e comprensibile, nell'ambito dell'informativa privacy resa ai sensi degli articoli 13 e 14 del GDPR;
- essere periodicamente verificati e aggiornati alla luce dell'evoluzione normativa e della giurisprudenza dell'Autorità.
Il Garante ha infatti raccomandato alla società, ai sensi dell'articolo 57, paragrafo 1, lettera d), del GDPR, di tener conto, nella predisposizione dei nuovi regolamenti interni, dei principi in materia di protezione dei dati personali e delle disposizioni in materia di controlli a distanza di cui alla legge n. 300/1970 (Statuto dei Lavoratori), evidenziando così la necessità di un approccio integrato che tenga conto sia della disciplina privacy che di quella giuslavoristica.
Conclusioni: verso una cultura della protezione dei dati nel rapporto di lavoro
Il provvedimento del Garante in commento rappresenta un importante contributo alla definizione del quadro di tutela dei dati personali dei lavoratori nell'era digitale, affermando con chiarezza principi fondamentali che devono orientare la condotta dei datori di lavoro nella gestione degli strumenti elettronici e nell'esercizio dei diritti degli interessati.
La decisione si inserisce nel consolidato orientamento dell'Autorità in materia di utilizzo della posta elettronica e di controlli sui lavoratori, ma fornisce anche importanti chiarimenti su aspetti di particolare rilevanza pratica, come l'obbligo di riscontro alle istanze anche in presenza di contenzioso giuslavoristico, l'estensione del diritto di accesso a tutta la corrispondenza su account individualizzati, e l'illegittimità dell'inoltro automatico della posta elettronica dopo la cessazione del rapporto di lavoro.
La sanzione irrogata, pari a euro 40.000,00, pur contenuta rispetto ai massimi edittali previsti dal GDPR, evidenzia la gravità delle violazioni accertate e la necessità che i datori di lavoro adottino misure organizzative e tecniche adeguate per garantire la conformità dei propri trattamenti ai principi in materia di protezione dei dati. La pubblicazione del provvedimento sul sito del Garante assolve inoltre una funzione preventiva di particolare importanza, contribuendo a diffondere la conoscenza dei principi applicabili e a sensibilizzare tutti i titolari sulla necessità di conformarsi alla disciplina del GDPR.
In definitiva, il provvedimento evidenzia come la protezione dei dati personali costituisca un elemento imprescindibile della tutela della dignità e dei diritti fondamentali della persona anche nell'ambito del rapporto di lavoro, e come tale tutela non possa essere compressa o sacrificata in nome di esigenze organizzative aziendali o di strategie difensive nel contenzioso, ma richieda un bilanciamento attento e documentato tra gli interessi in gioco, sempre nel rispetto dei principi di liceità, trasparenza, minimizzazione e limitazione della conservazione che costituiscono i pilastri del sistema di protezione dei dati delineato dal GDPR.