Adempimenti | DPIA | Vulnerability Assessment | Servizio DPO | Normativa | News | Consulenti | Prezzi | Contattaci
- Numero verde 800 62 89 74

La piattaforma NIS2 di iusprivacy
Il contesto e il problema
La conformità alla Direttiva (UE) 2022/2555 (Direttiva NIS2), recepita in Italia con il D.Lgs. 4 settembre 2024, n. 138 (Decreto NIS), non è un adempimento puntuale: è un registro vivo — di servizi, asset, rischi, misure, incidenti, scadenze — che deve essere compilato con un ordine preciso, mantenuto nel tempo e dimostrato in caso di verifica. L'ACN e le sue determinazioni attuative hanno tradotto gli obblighi generali in elenchi verificabili, allegati puntuali e finestre temporali tassative; l'art. 23 attribuisce responsabilità agli organi di amministrazione e direttivi e l'art. 38 prevede sanzioni e misure accessorie a loro carico, secondo presupposti e procedure propri.
Il problema che le organizzazioni affrontano è duplice. Da un lato, la complessità normativa: la disciplina NIS è un edificio a più piani — la direttiva europea, il decreto italiano, le determinazioni ACN, le linee guida, i riferimenti metodologici (Framework Nazionale per la Cybersecurity, ISO/IEC 27001, ISO 31000) — e le informazioni da produrre si generano a cascata. Dall'altro, la dimensione probatoria: non basta fare, bisogna dimostrare. Ogni approvazione, ogni riesame, ogni categorizzazione, ogni notifica richiede un'evidenza datata, con il nome di chi ha approvato, ritrovabile.
Un foglio di calcolo o una raccolta di documenti sparsi non reggono questo livello di complessità: mancano le relazioni fra i dati, le scadenze calcolate, la tracciabilità delle modifiche, la certezza che la persona giusta veda e scriva solo ciò che le compete.
La piattaforma di iusprivacy
iusprivacy mette a disposizione una piattaforma software dedicata alla conformità NIS2, costruita attorno al Modello Organizzativo — il registro organizzativo interno della piattaforma, che non va confuso con un modello previsto dalla legge: il Decreto NIS non istituisce un «MOG NIS2» analogo a quello del D.Lgs. 231/2001 —: un registro digitale coerente e completo — soggetti, servizi, asset, valutazioni, misure, incidenti, adempimenti — in cui ogni dato ha un proprietario, una data di creazione e un legame con i dati che lo precedono e lo seguono.
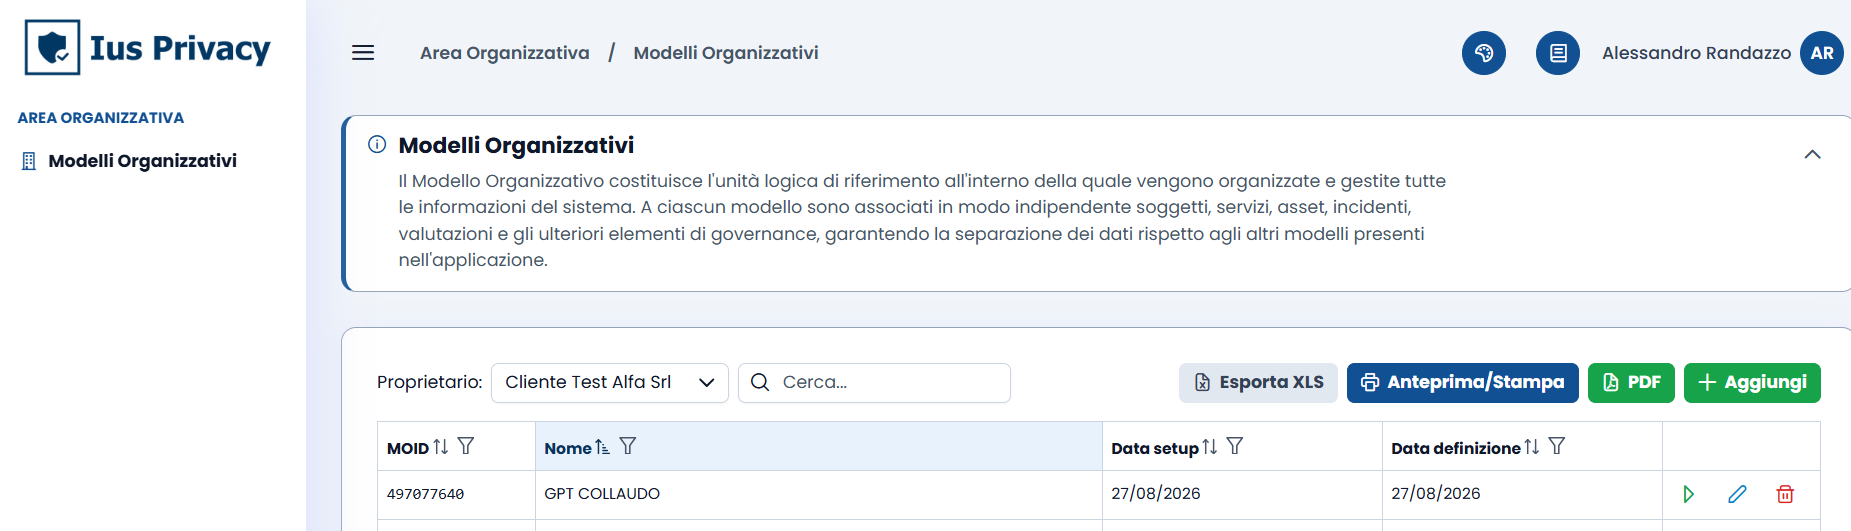
La piattaforma è organizzata in moduli funzionali che corrispondono ai singoli obblighi del Decreto NIS e delle determinazioni ACN, e che conviene compilare seguendo un percorso di conformità in dieci passi, descritto nella guida utente. L'ordine è la sequenza consigliata da iusprivacy: il decreto non prescrive un workflow numerato, ma ogni passo produce le informazioni che il successivo richiede.
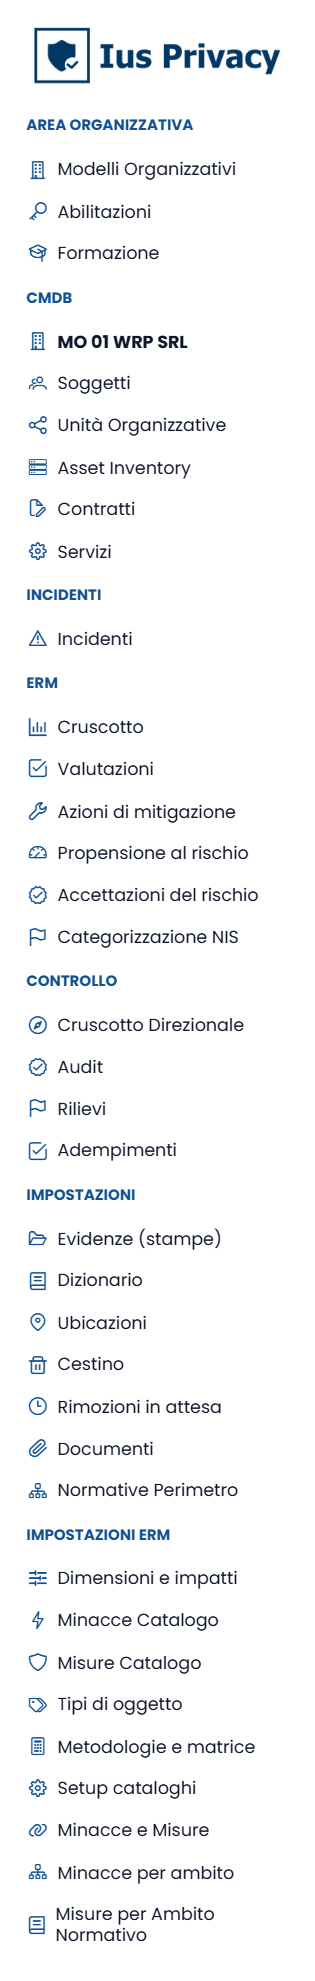
Il percorso di conformità in dieci passi
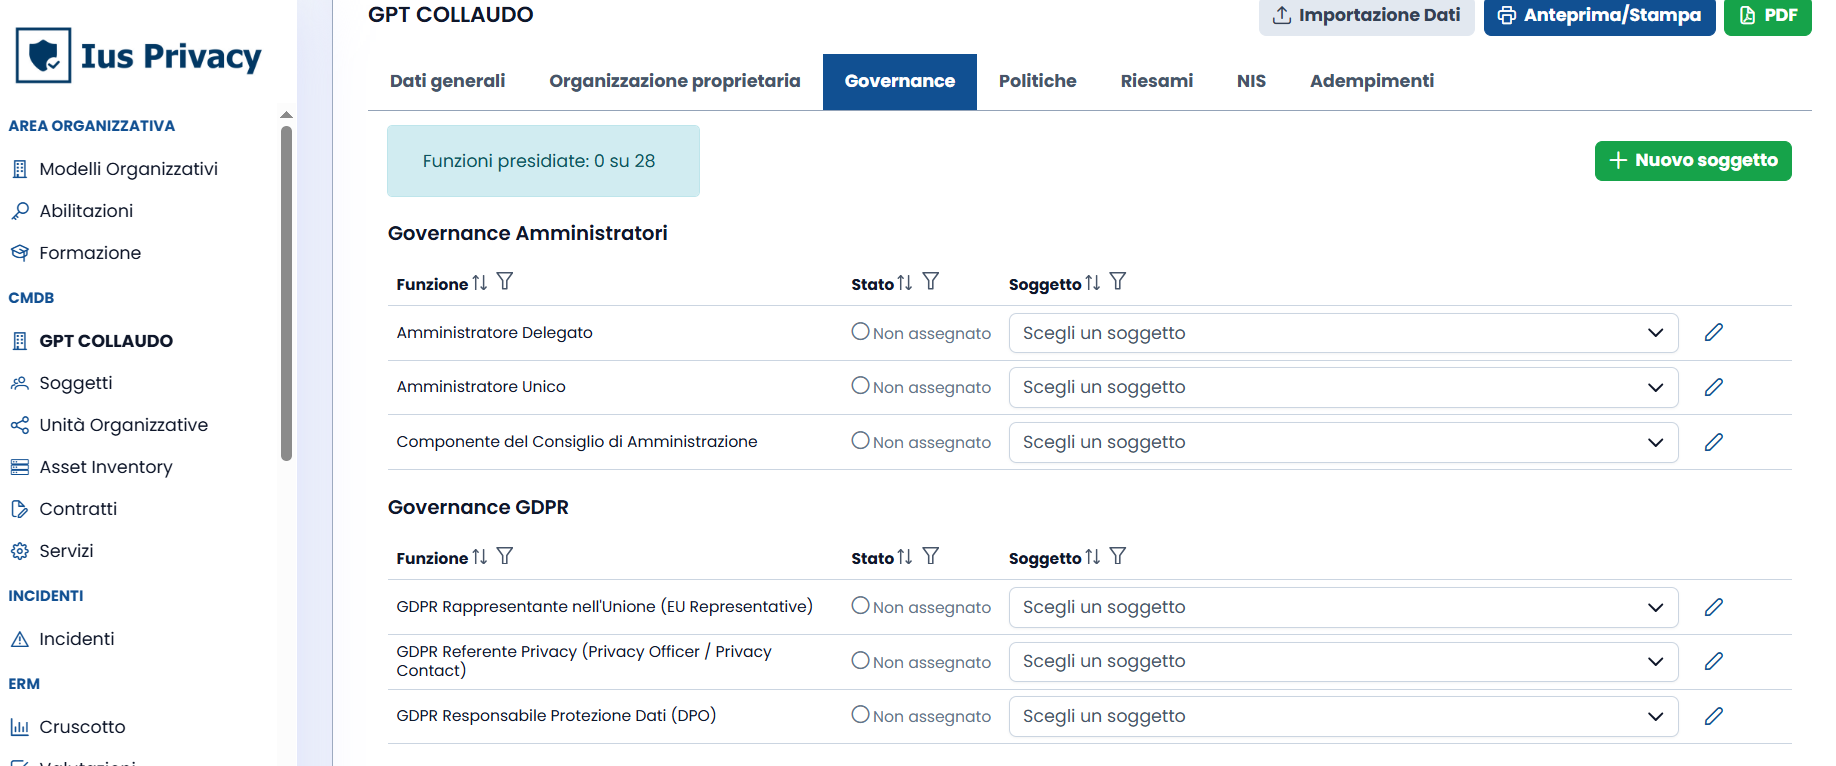
- Passo 1 — Costituire la governance — chi risponde, chi approva, chi è il punto di contatto ACN e il Referente CSIRT. Nella piattaforma: Modello Organizzativo (con le linguette Governance, Politiche, Riesami, NIS), Soggetti, Abilitazioni. Fonte: art. 23.
- Passo 2 — Censire i servizi e il perimetro NIS — le attività e i servizi per i quali l'organizzazione ricade nella disciplina NIS. Fonte: art. 30; art. 24, c. 1.
- Passo 3 — Categorizzare i servizi — attribuire la categoria di rilevanza secondo il modello ACN, con BIA semplificata documentata. Fonte: art. 30, c. 2; Det. 155238/2026.
- Passo 4 — Censire il contesto — l'inventario dei sistemi informativi e di rete, con la possibilità di importare da Excel. Fonte: Allegati 1-2, misura GV.OC-04 e ID.AM.
- Passo 5 — Fornitori e contratti — le forniture censite come servizi con il loro fornitore, sostituibilità, contratti, e l'elenco dei fornitori rilevanti NIS derivato dal perimetro e dalle dipendenze fra i servizi. Fonte: art. 24, cc. 2 lett. d) e 3; Det. 127437/2026.
- Passo 6 — Valutare i rischi — propensione al rischio, metodologie, wizard in nove passi: dal servizio al rischio residuo. Fonte: art. 24, cc. 1-2 lett. a); misura ID.RA.
- Passo 7 — Attuare le misure e trattare i rischi — catalogo, stato di implementazione, azioni di mitigazione e accettazioni del rischio, misure per ambito normativo. Fonte: art. 24, c. 2; Allegati 1-2.
- Passo 8 — Verificare l'efficacia — audit, test di ripristino, rilievi con gravità e scadenza. Fonte: art. 24, cc. 2 lett. f) e 4.
- Passo 9 — Formare le persone — obbligo formativo degli organi di vertice e del personale. Fonte: art. 23, c. 2.
- Passo 10 — Gestire e notificare gli incidenti — fascicolo con schede normative parallele, termini calcolati (24h / 72h / 1 mese). Fonte: art. 25; Allegati 3-4.
Come si inizia
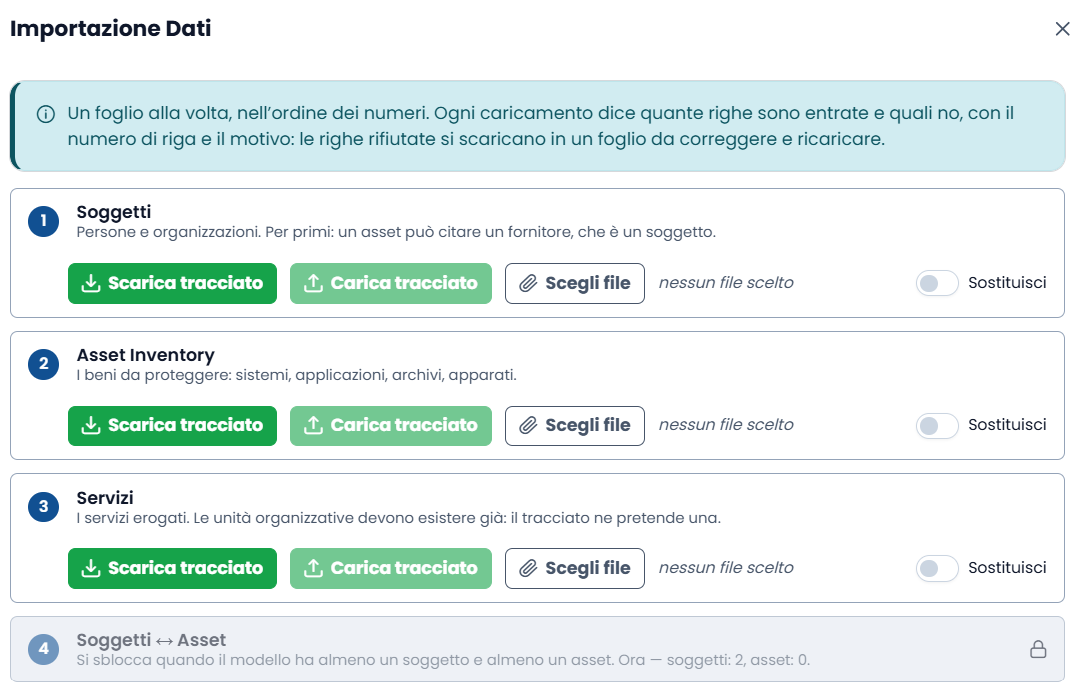
L'accesso avviene dalla pagina di accesso del portale IusPrivacy, https://www.iusprivacy.eu/login. Per entrare inserite il nome utente e la password definiti in fase di registrazione sulla piattaforma IusPrivacy. Dalla schermata principale del portale cliccate sul riquadro ITSM-NIS: la pagina successiva «Accesso da iusprivacy.eu» verificherà la sessione del portale e vi porterà dentro l’applicativo ITSM. Al primo ingresso si crea il Modello Organizzativo scegliendo se partire dal modello vuoto, da un modello d'esempio già compilato o da uno dei propri modelli; chi entra su invito trova il modello già pronto. La funzione Importazione Dati carica soggetti, asset, servizi e le loro associazioni da tracciati Excel — fino a 5.000 righe per foglio.
Cosa ottieni
- Un registro digitale unico del Modello Organizzativo NIS2.
- Un percorso di conformità in dieci passi, nell'ordine consigliato dalle dipendenze fra gli adempimenti.
- Cataloghi precompilati allineati alle famiglie dell'art. 24 e alle misure di base ACN.
- La categorizzazione documentata dei servizi, pronta per la finestra ACN.
- L'elenco dei fornitori rilevanti NIS derivato dal perimetro e dalle dipendenze fra i servizi.
- I termini di notifica degli incidenti calcolati dalla piattaforma.
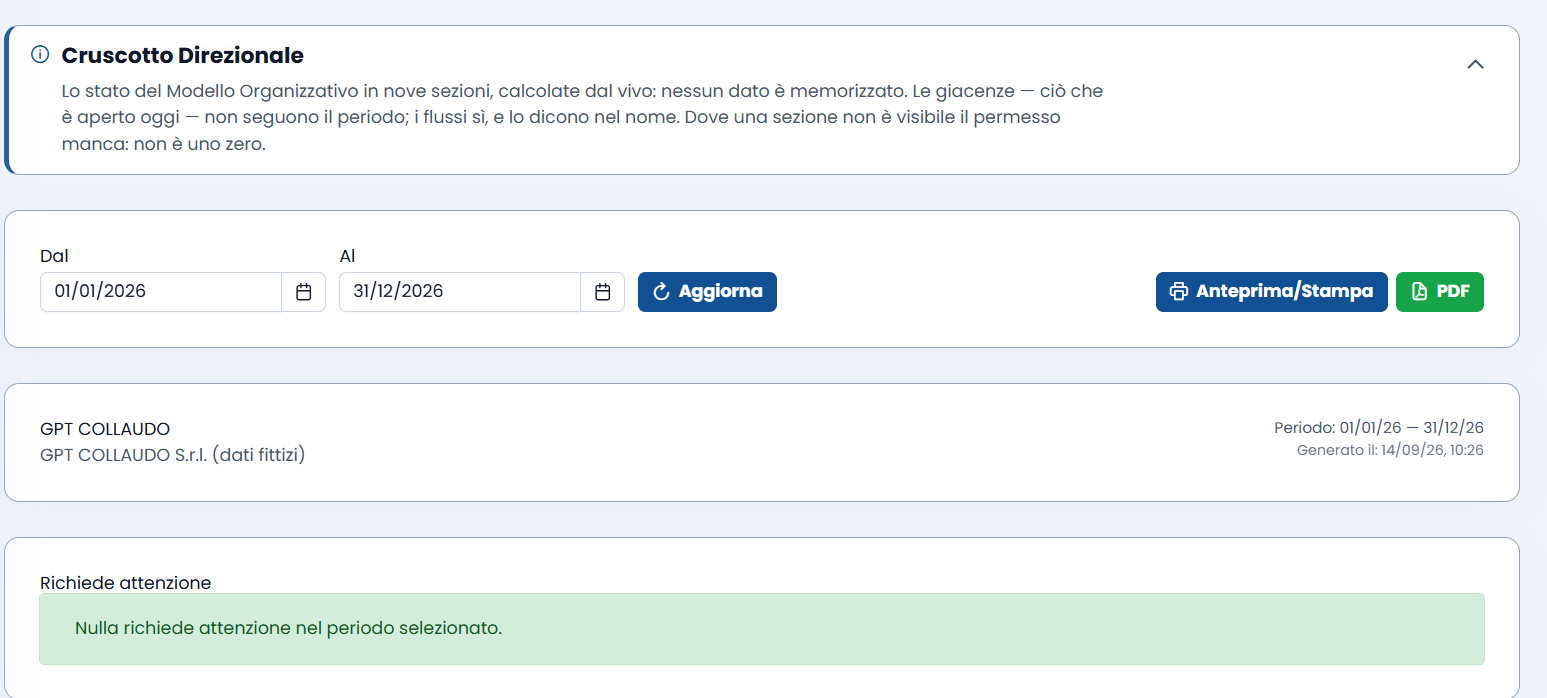
- Un cruscotto direzionale stampabile come evidenza datata dell'informazione agli organi (art. 23, c. 3), da allegare al verbale della riunione.
- L'importazione da Excel per popolare il registro in giorni invece che in settimane.
Non sai da dove iniziare? Richiedi una prima valutazione gratuita: verifichiamo insieme la tua posizione rispetto alla NIS2 e definiamo le priorità.
FAQ
D. La piattaforma sostituisce la consulenza legale?
R. No. La piattaforma è lo strumento con cui le informazioni nascono, si mantengono e si dimostrano; la consulenza è il presidio giuridico che le interpreta. iusprivacy offre entrambi: il software come registro digitale e la consulenza come accompagnamento normativo. I due servizi si attivano anche separatamente.
D. Che differenza c'è fra la piattaforma NIS2 e il software GDPR di iusprivacy?
R. Il software GDPR gestisce il Modello Organizzativo Privacy (registro dei trattamenti, informative, nomine, DPIA, data breach). La piattaforma NIS2 gestisce il Modello Organizzativo per la cybersicurezza (servizi, asset, rischi, misure, incidenti, categorizzazione, fornitori rilevanti). Le due discipline sono distinte ma si intersecano — un incidente su dati personali può rilevare sia per la NIS2 sia per il GDPR, con due valutazioni autonome — e la piattaforma gestisce il parallelo con schede normative dedicate.
D. Quanto tempo serve per mettere in piedi il registro?
R. Dipende dalle dimensioni dell'organizzazione e dalla maturità dei dati di partenza. La piattaforma riduce significativamente i tempi perché arriva con cataloghi precompilati e consente di importare da Excel soggetti, asset, servizi e le loro associazioni. Dopo la valutazione iniziale iusprivacy fornisce una stima realistica.
D. La piattaforma è adatta anche ai consulenti che gestiscono più clienti?
R. Sì. Ogni organizzazione è un perimetro separato; un utente può appartenere a più organizzazioni e passare dall'una all'altra con la tendina «Proprietario» dell'elenco dei modelli. I dati di un Modello Organizzativo non si mescolano mai con quelli di un altro.
D. Cosa succede quando l'ACN pubblica nuove determinazioni?
R. I cataloghi vengono aggiornati dal fornitore, e da Impostazioni ERM → Setup cataloghi le novità si portano nel modello senza toccare le voci che l'organizzazione ha personalizzato.
D. La NIS2 sostituisce gli obblighi in materia di protezione dei dati personali?
R. No. NIS2 e GDPR operano su piani distinti ma complementari: la sicurezza delle reti e dei sistemi informativi si integra con gli obblighi di protezione dei dati. Un incidente che tocca dati personali richiede anche una valutazione autonoma ex art. 33 GDPR, dalla quale può discendere la notifica al Garante entro 72 ore — con destinatario, modulo e decorrenza diversi da quelli NIS — e, se il rischio è elevato, la comunicazione agli interessati (art. 34). iusprivacy gestisce entrambi i profili in modo coordinato.