Adempimenti | DPIA | Vulnerability Assessment | Servizio DPO | Normativa | News | Consulenti | Prezzi | Contattaci
- Numero verde 800 62 89 74

Abilitazioni e controllo degli accessi nella piattaforma iusprivacy
Il contesto e il problema
L'art. 24, c. 2, lett. i) del Decreto NIS include fra le misure di sicurezza la sicurezza e affidabilità del personale, politiche di controllo dell'accesso. Le misure di base degli Allegati ACN lo declinano nelle famiglie GV.RR (Ruoli, responsabilità e correlati poteri) e PR.AA (Gestione delle identità, autenticazione e controllo degli accessi). Assegnare i permessi minimi necessari — e poterlo dimostrare — non è una comodità informatica: è già parte di una misura.
La piattaforma di iusprivacy
Si accede dal portale iusprivacy.eu con nome utente e password, e da lì al riquadro ITSM-NIS: sono credenziali da custodire come ogni altra credenziale di lavoro. Ogni utente ha, per ciascuna organizzazione, un livello: dal Compilatore, che opera sui dati, all'Amministratore, che gestisce anche utenti e permessi, passando per Responsabile, Approvatore e Consulente, fino ai livelli di revisione e di accettazione del rischio.
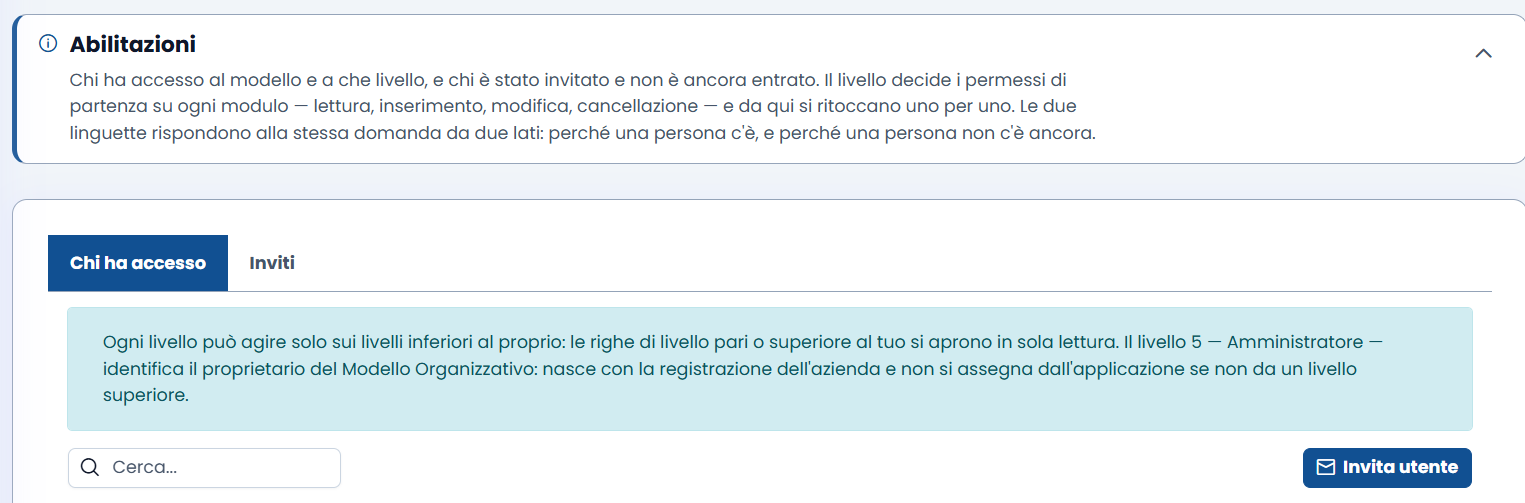
Inviti e livelli
Si invita un collaboratore con indirizzo email, livello (inferiore al proprio) e modelli su cui potrà operare; lasciando vuoti i modelli, l'invito vale per tutti, anche per quelli che verranno. La piattaforma crea un link valido una sola volta e per sette giorni, che chi invita recapita al collaboratore: accettandolo, l'accesso nasce con quell'indirizzo email. Oltre agli invitati, nella pagina compaiono i consulenti predefiniti e gli accessi arrivati dal portale. Ogni livello può agire solo sui livelli inferiori al proprio: le righe di livello pari o superiore, e la propria, si aprono in sola lettura.
Permessi per modulo
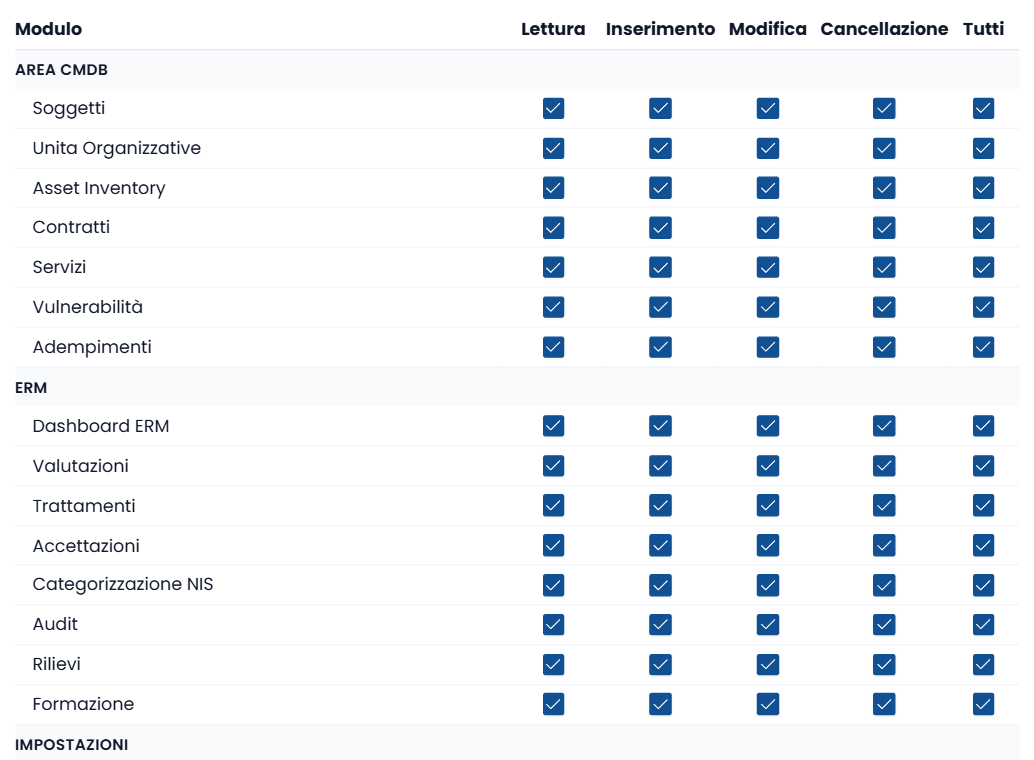
Dalla scheda di un'abilitazione si regolano i permessi per modulo: quattro caselle (lettura, inserimento, modifica, cancellazione), più «Tutti» per accenderle insieme, per ogni modulo della piattaforma — Soggetti, Unità Organizzative, Asset Inventory, Contratti, Servizi, Adempimenti, Valutazioni, e così via. Le preimpostazioni di livello danno il punto di partenza; da lì si toglie ciò che non serve, e si concede solo ciò che si possiede. Un collaboratore può per esempio leggere tutto ma scrivere solo nel modulo Incidenti.
Cosa ottieni
- Il principio del minimo privilegio applicato e dimostrabile: ogni collaboratore accede solo a ciò che gli compete.
- L'accesso unico dal portale iusprivacy.eu: le stesse credenziali dei servizi iusprivacy, senza un'altra password da gestire.
- La matrice dei permessi per modulo e per operazione, visibile e modificabile dall'amministratore.
- Un'evidenza a supporto delle misure GV.RR e PR.AA degli Allegati ACN: chi accede al registro, e con quali poteri. Il ciclo di vita delle identità, l'autenticazione, la revoca e la registrazione degli accessi restano da dimostrare con i propri strumenti.
Le abilitazioni sono parte del passo 1 del percorso di conformità. Rivederle periodicamente e a ogni cessazione è un obbligo delle misure di base.
FAQ
D. Cosa vede un utente senza il permesso di lettura su un modulo?
R. La voce di menu corrispondente non compare. Se un utente non vede un modulo nel menu di sinistra, non ha il permesso di lettura su quel modulo. Chi arrivasse comunque alla pagina, per esempio da un collegamento salvato, riceve un rifiuto dal server. Finché il modello è in bozza, il menu è ridotto per tutti.
D. Un utente può avere permessi diversi su modelli diversi?
R. Sì. Ogni abilitazione è specifica per uno o più modelli. Nella stessa organizzazione un collaboratore può, per esempio, lavorare sul modello ufficiale e avere la sola lettura su un modello di prova; organizzazioni diverse hanno abilitazioni separate.
D. Cosa succede alla sessione, e come sono protetti gli accessi?
R. La sessione scade per inattività e si rinnova con l'attività; la revoca di un'abilitazione ha effetto immediato; ogni scrittura finisce nel registro di audit. L'accesso dal portale è con nome utente e password: l'autenticazione a più fattori per gli amministratori è fra gli sviluppi previsti.
D. Come si revoca un accesso?
R. Dalla pagina Abilitazioni, eliminando l'abilitazione, con effetto immediato; un cambio di livello vale invece dal prossimo accesso dell'utente. Le misure di base chiedono che gli accessi siano gestiti lungo tutto il ciclo di vita: la revisione periodica delle abilitazioni è un adempimento da pianificare.