Adempimenti | DPIA | Vulnerability Assessment | Servizio DPO | Normativa | News | Consulenti | Prezzi | Contattaci
- Numero verde 800 62 89 74

Azioni di mitigazione e accettazioni del rischio nella piattaforma iusprivacy
Il contesto e il problema
L'art. 24, c. 4 del Decreto NIS impone di correggere «senza indebito ritardo» le non conformità rilevate rispetto alle misure: è la remediation normativa, distinta dal trattamento del rischio. Le valutazioni del rischio producono due tipi di risultato: i rischi che superano la soglia di propensione — da mitigare — e i rischi che l'organizzazione decide di accettare — da motivare. In entrambi i casi serve una traccia documentata: chi ha deciso cosa, con quale motivazione, entro quale termine.
La piattaforma di iusprivacy
Le azioni di mitigazione
Il modulo Azioni di mitigazione (ERM → Azioni di mitigazione) traccia il trattamento dei rischi fino alla chiusura.
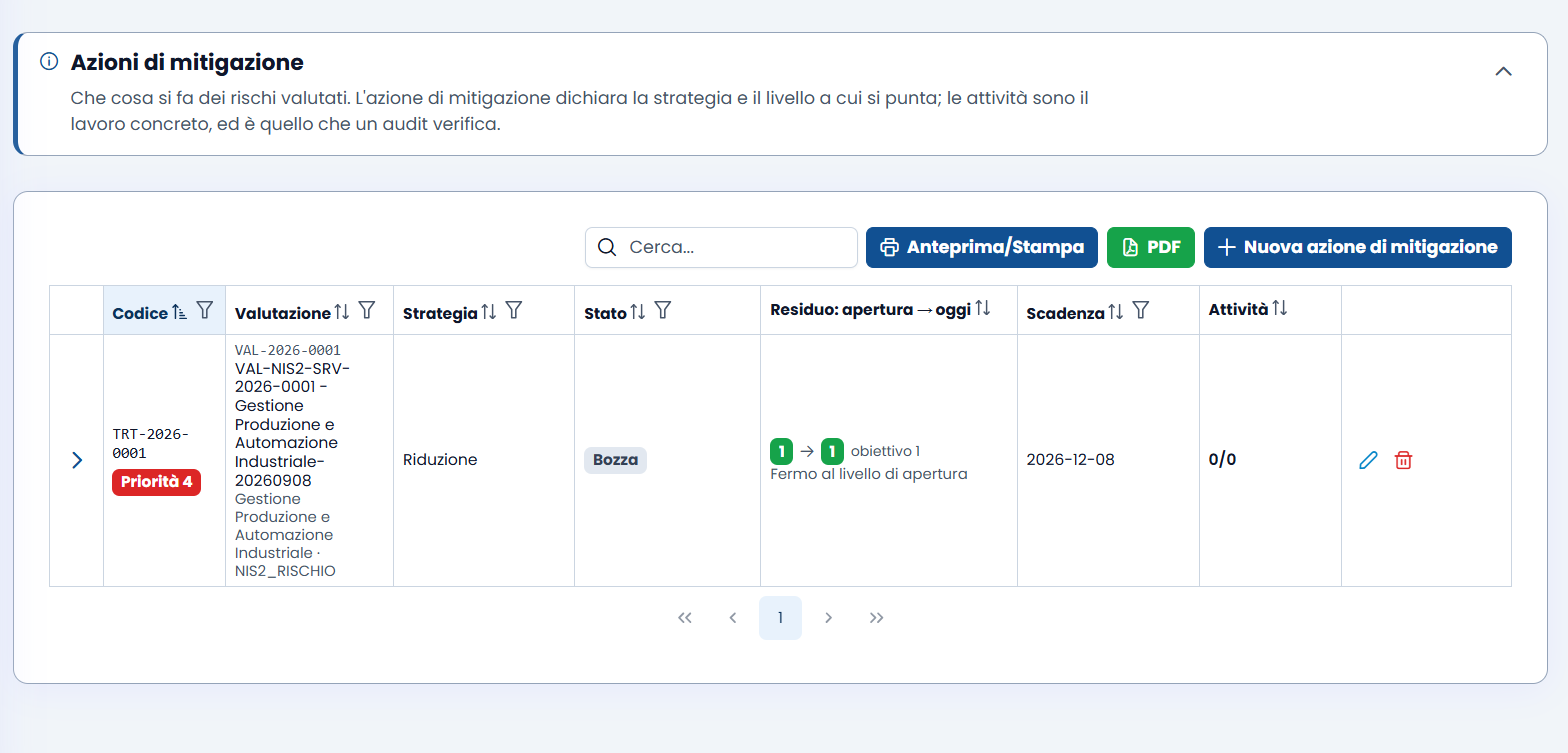
Ogni azione nasce dal passo 7 del wizard di valutazione, ma si può anche aprire manualmente. L'azione ha un codice (es. TRT-2026-0001), la valutazione di origine, la strategia (riduzione, trasferimento, evitamento — il trasferimento, assicurativo o contrattuale, sposta parte delle conseguenze, mai l'obbligo del soggetto NIS), lo stato, il livello di rischio residuo all'apertura e l'obiettivo, il responsabile, la scadenza e le attività concrete pianificate. Chiuderla vuol dire aver verificato l'effetto, non solo eseguito il lavoro: la revisione della valutazione ricalcola il rischio. Il cruscotto direzionale conta le azioni aperte e le scadute.
Le accettazioni del rischio
Il modulo Accettazioni del rischio (ERM → Accettazioni del rischio) elenca i rischi che l'organizzazione ha deciso di accettare.
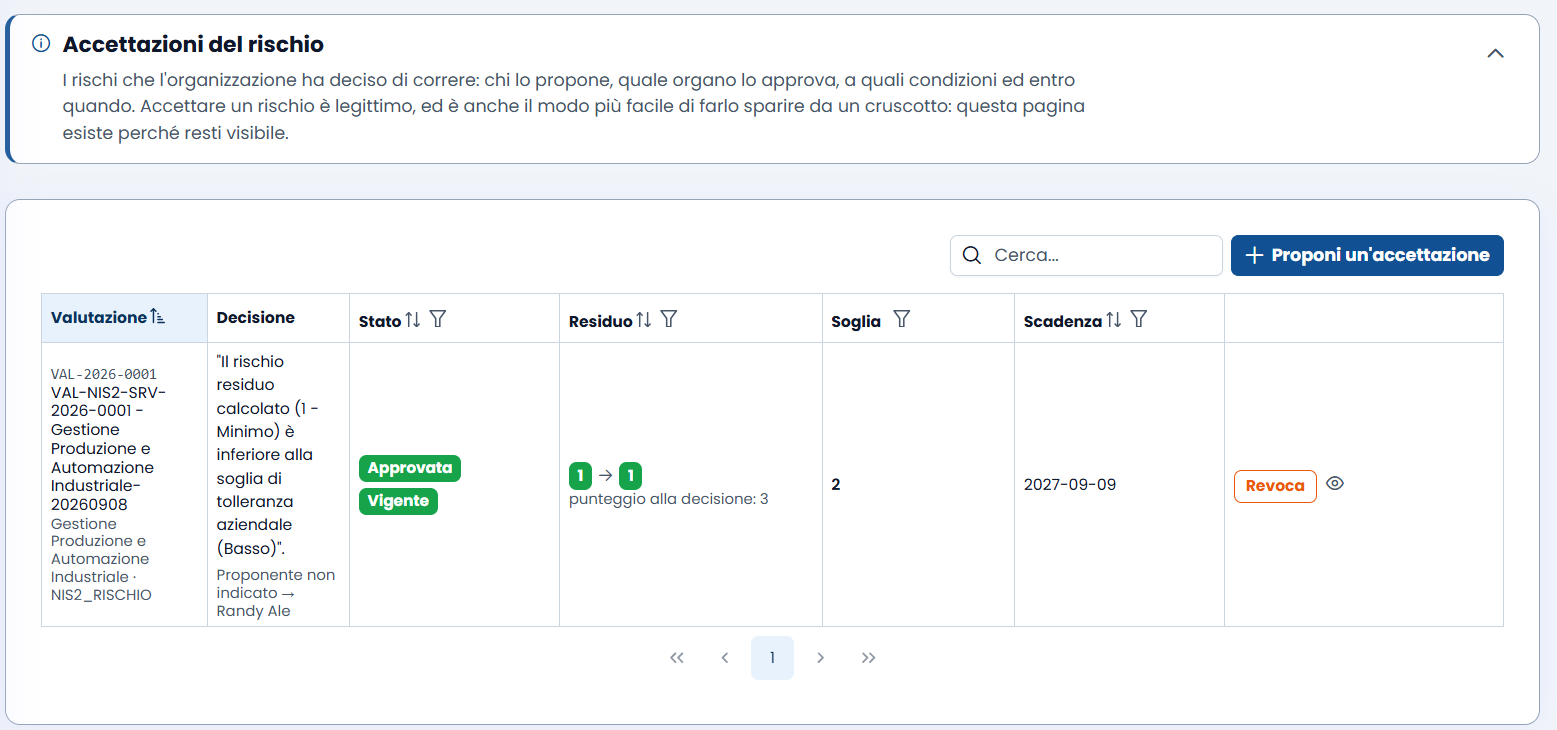
Ogni accettazione ha la valutazione di origine, la decisione con la motivazione scritta, il proponente e l'organo approvante, lo stato (Proposta → Approvata → Vigente), il livello di rischio residuo e la soglia di propensione applicabile, la scadenza di revisione. Accettare un rischio entro il quadro decisionale è legittimo; accettare senza scrivere perché non lo è, e l'accettazione non sostituisce l'attuazione dei requisiti obbligatori né le deroghe documentate previste dalle specifiche ACN. Un'accettazione non è per sempre: va riesaminata a ogni revisione della valutazione.
Il pulsante «Revoca» chiude un'accettazione vigente quando le condizioni cambiano — il rischio è aumentato, la soglia è cambiata, un incidente ha dimostrato che il rischio non era accettabile.
Cosa ottieni
- Il trattamento tracciato di ogni rischio: mitigazione con attività, responsabile e scadenza — oppure accettazione con motivazione, approvazione e scadenza di revisione.
- Le azioni aperte e scadute visibili nel cruscotto: lo strumento con cui si dà seguito, senza indebito ritardo, alle non conformità rilevate (art. 24, c. 4).
- La motivazione documentata delle accettazioni: la prova che il rischio è stato valutato e consapevolmente assunto, non ignorato.
- La revocabilità: un'accettazione si può chiudere quando le condizioni cambiano.
Le azioni di mitigazione e le accettazioni sono il completamento del passo 6 del percorso di conformità. Senza di esse, una valutazione con rischi sopra soglia resta un problema documentato ma non trattato.
FAQ
D. Le azioni di mitigazione generano adempimenti?
R. Sì. Ogni azione di mitigazione con una scadenza genera un adempimento nel modulo Adempimenti (gruppo Controllo), con il responsabile e la scadenza dell'azione. Il cruscotto segnala le azioni scadute.
D. Si può accettare un rischio sopra la soglia di propensione?
R. Sì, se resta un rischio e non un requisito obbligatorio non attuato. La piattaforma segnala l'accettazione sopra soglia e chiede motivazione, proponente e organo approvante, senza bloccare: la coerenza con la politica e con le specifiche la decide chi approva. Un'accettazione sopra soglia senza motivazione convincente è esattamente ciò che un'ispezione cerca.
D. Chi approva un'accettazione del rischio?
R. L'organo approvante indicato sulla scheda dell'accettazione — tipicamente gli organi di amministrazione e direttivi, che sono i responsabili ultimi degli obblighi NIS (art. 23). Una soglia senza organo approvante è un'opinione: la piattaforma lo segnala.