Adempimenti | DPIA | Vulnerability Assessment | Servizio DPO | Normativa | News | Consulenti | Prezzi | Contattaci
- Numero verde 800 62 89 74
Il fascicolo incidenti nella piattaforma iusprivacy
Il contesto e il problema
L'art. 25 del Decreto NIS è l'obbligo con l'orologio: dal momento in cui si viene «a conoscenza» di un incidente significativo partono le 24 ore per la pre-notifica al CSIRT Italia, le 72 ore per la notifica e il mese per la relazione finale. Lo stesso fatto può dover essere letto da più discipline insieme: un ransomware che cifra dati personali può essere un incidente NIS e una violazione GDPR: due valutazioni autonome e, se entrambe concludono per la notifica, due destinatari, due moduli e due decorrenze distinte, anche se entrambe di 72 ore.
La piattaforma di iusprivacy
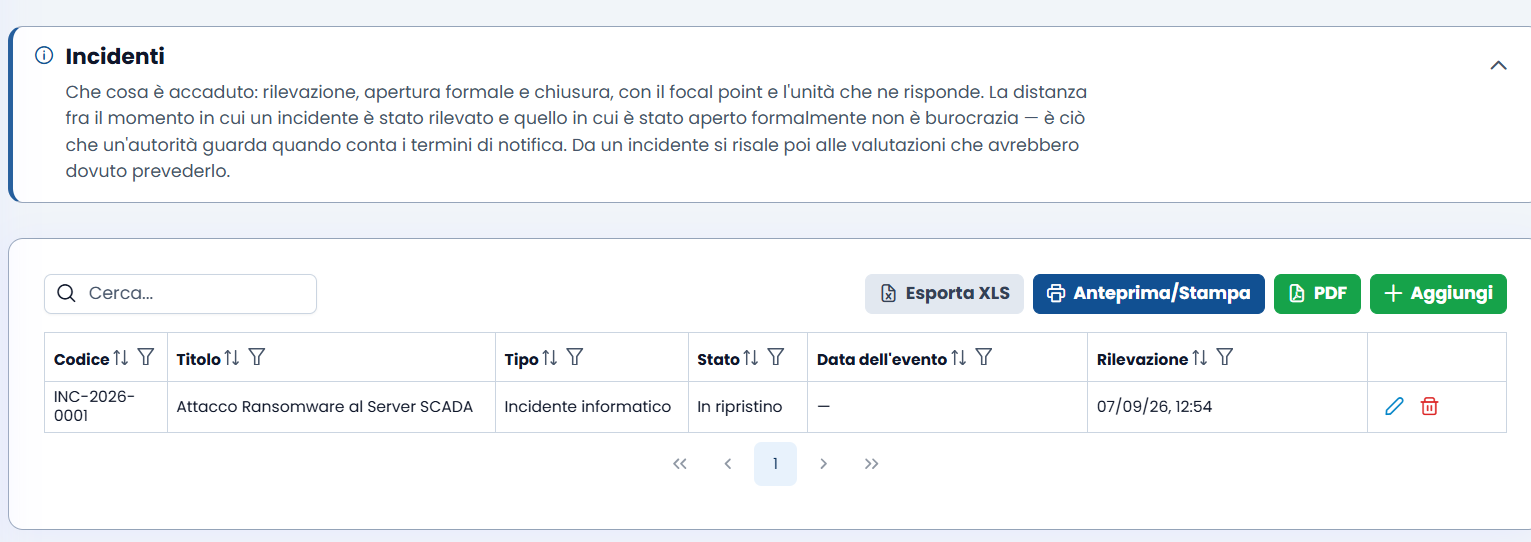
Il modulo Incidenti (Incidenti → Incidenti) è costruito come un fascicolo: ogni incidente è un contenitore con i dati generali e le schede normative parallele.
Dati generali
Il pulsante «Aggiungi» apre il fascicolo in bozza. Nei Dati generali: codice (proposto, es. INC-2026-0001), titolo, descrizione dei fatti, le date (accadimento, rilevazione, conoscenza — da quest'ultima corrono i termini), gli asset e i servizi toccati, gli impatti sulla sicurezza (riservatezza, integrità, disponibilità), se l'incidente è in corso, se è un atto malevolo.
Le schede normative
Le schede normative — NIS2, GDPR, DORA, D.lgs. 81/2008 — si compilano solo se pertinenti. Ognuna produce i propri adempimenti. Sono quattro letture dello stesso fatto.
La scheda NIS2 guida la valutazione di significatività: il coinvolgimento di un servizio NIS e di sistemi rilevanti, la perturbazione grave o le perdite (art. 25, c. 4), le tipologie di incidente significativo di base degli Allegati ACN, fino all'esito: significativo (da notificare), non significativo, quasi-incidente (notificabile su base volontaria, art. 26). Le schede sono versionate: se la valutazione cambia con l'evolversi dei fatti, la nuova versione sostituisce la precedente, che resta consultabile con le sue decisioni e il suo momento giuridicamente rilevante.
La scheda GDPR, se l'incidente tocca dati personali, guida la valutazione della violazione — se la notifica al Garante è dovuta, dal momento in cui il titolare ne è venuto a conoscenza, e se serve la comunicazione agli interessati (art. 34) — e il controllo di completezza della notifica al Garante: il pulsante «Verifica la completezza» confronta il fascicolo con le sezioni del modulo del Garante.
Evidenze e azioni
Le linguette Evidenze e Azioni completano il fascicolo: log, comunicazioni, verbali da un lato, con data, autore e file — evidenze del fascicolo, non prove forensi con catena di custodia, che vanno conservate con i propri strumenti —; azioni di contenimento e rimedio con responsabile e scadenza dall'altro.
Cosa ottieni
- Un fascicolo unico per incidente, con i dati generali e le letture normative parallele.
- La valutazione guidata della significatività NIS2, con le tipologie degli allegati ACN.
- Il parallelo NIS2-GDPR nello stesso fascicolo: due discipline, un unico punto di gestione.
- Le evidenze e le azioni tracciate e allegate al fascicolo.
Il fascicolo incidenti è il passo 10 del percorso di conformità. Usa tutto il resto: servizi, categorie, asset, fornitori, Referente CSIRT.
FAQ
D. Bisogna aprire un fascicolo anche per i quasi-incidenti?
R. Sì. La notifica volontaria (art. 26) non espone a responsabilità aggiuntive, e la serie storica dei quasi-incidenti è il miglior materiale del riesame. La scheda NIS2 prevede l'esito «quasi-incidente» come classificazione specifica.
D. Il termine corre da quando?
R. Dalla data di «conoscenza» dell'incidente, non dalla data di accadimento né dalla data di apertura formale del fascicolo. La piattaforma chiede le tre date separatamente e calcola i termini dalla conoscenza. Per questo conviene registrare subito, anche con dati incompleti.
D. Un incidente su dati personali richiede due notifiche?
R. Può richiederle entrambe, e occorrono due valutazioni autonome: al CSIRT Italia se l'incidente è significativo ai sensi NIS2; al Garante se c'è una violazione di dati personali e non è improbabile un rischio per gli interessati (art. 33 GDPR), con decorrenza propria. Le due schede del fascicolo esistono per fare le due valutazioni, non per dimenticarne una.