Adempimenti | DPIA | Vulnerability Assessment | Servizio DPO | Normativa | News | Consulenti | Prezzi | Contattaci
- Numero verde 800 62 89 74

Il percorso di conformità NIS2 in dieci passi
Il contesto e il problema
Il Decreto NIS (D.Lgs. 138/2024) impone agli operatori obbligati una serie di adempimenti che si intrecciano fra loro: la governance (art. 23) produce i ruoli che ogni altro modulo richiama; i servizi (art. 30) sono l'unità su cui si misurano rischi, categorie e incidenti; le misure di sicurezza (art. 24) presuppongono un inventario di asset e una valutazione del rischio. Affrontare questi obblighi in ordine sbagliato significa compilare schede vuote — dati che rimandano ad anagrafiche non ancora censite — e dover tornare indietro.
Il percorso in dieci passi della piattaforma iusprivacy traduce questa sequenza normativa in un itinerario operativo: ogni passo produce le informazioni che il passo successivo richiede, e dove un dato ne presuppone un altro — una categorizzazione senza il suo servizio, una valutazione senza la metodologia — la piattaforma lo segnala e, dove il dato manca davvero, non lascia procedere.
La piattaforma di iusprivacy
Passo 1 — Costituire la governance
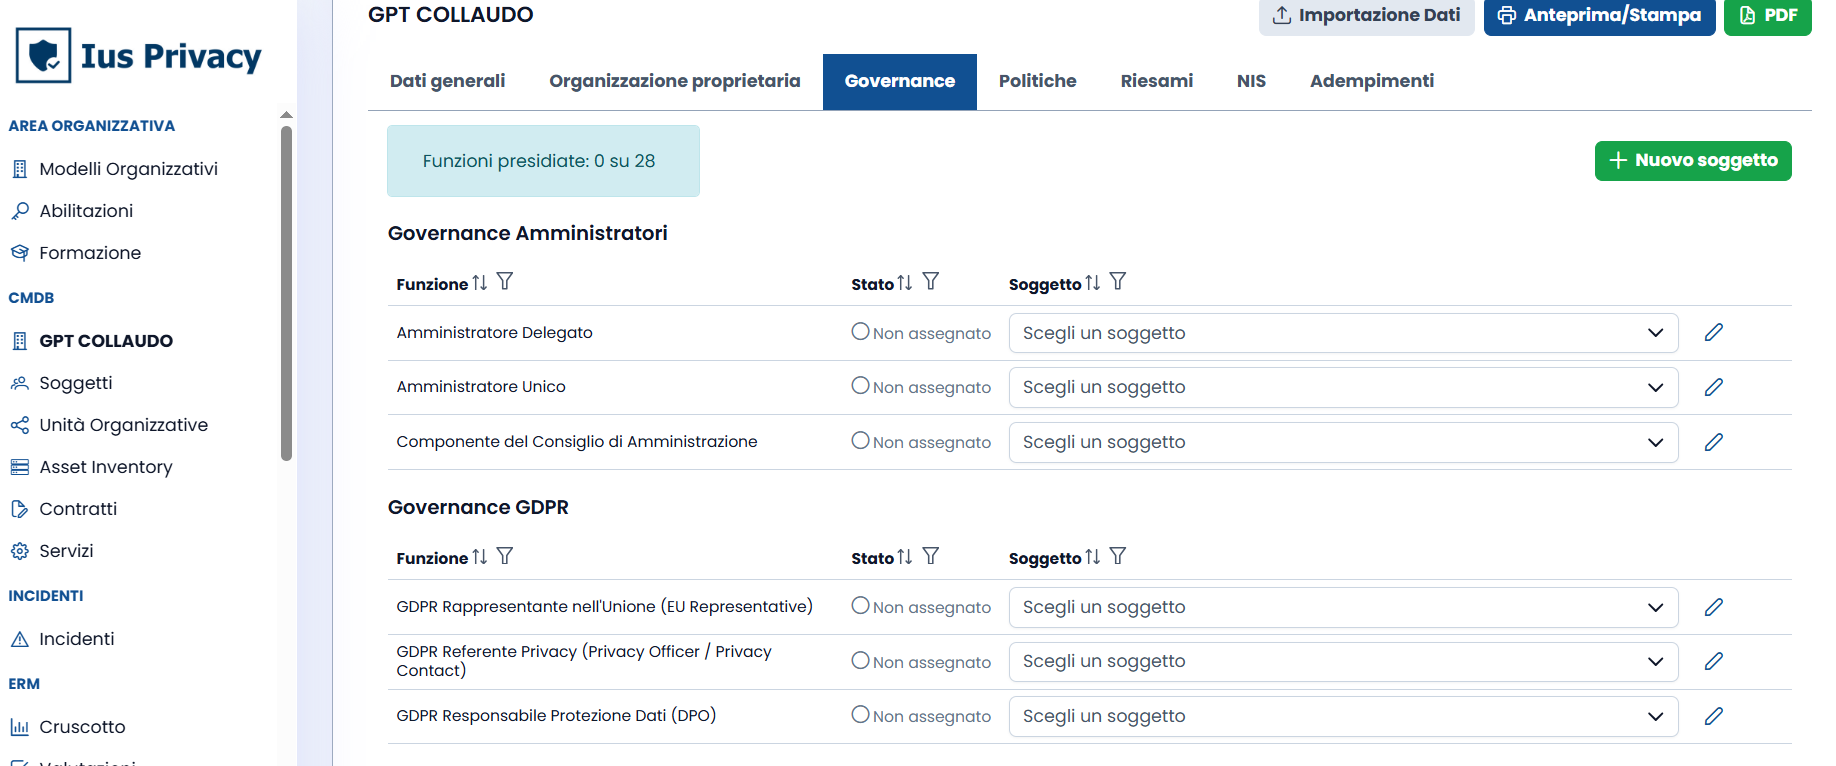
Il decreto non comincia dalle tecnologie: comincia da chi risponde. L'art. 23 mette in capo agli organi di amministrazione e direttivi l'approvazione delle modalità di implementazione delle misure, la sovrintendenza sugli obblighi e la responsabilità per le violazioni — responsabilità che l'art. 38 presidia con sanzioni e misure accessorie, secondo presupposti e procedure propri. La prima cosa da mettere nel registro è dunque chi è chi: l'organizzazione stessa, gli organi, il punto di contatto verso l'ACN e il suo sostituto, il Referente CSIRT e i suoi sostituti, i responsabili interni.
Nella piattaforma: creare il Modello Organizzativo, compilando prima i dati dell'organizzazione proprietaria; a modello creato si aprono le linguette Governance (funzioni presidiate per ambito), Politiche, Riesami e NIS (classificazione del soggetto). Poi censire i Soggetti e invitare i collaboratori dalle Abilitazioni, ciascuno con un livello inferiore al proprio e i soli permessi che gli servono.
Passo 2 — Censire i servizi e il perimetro NIS
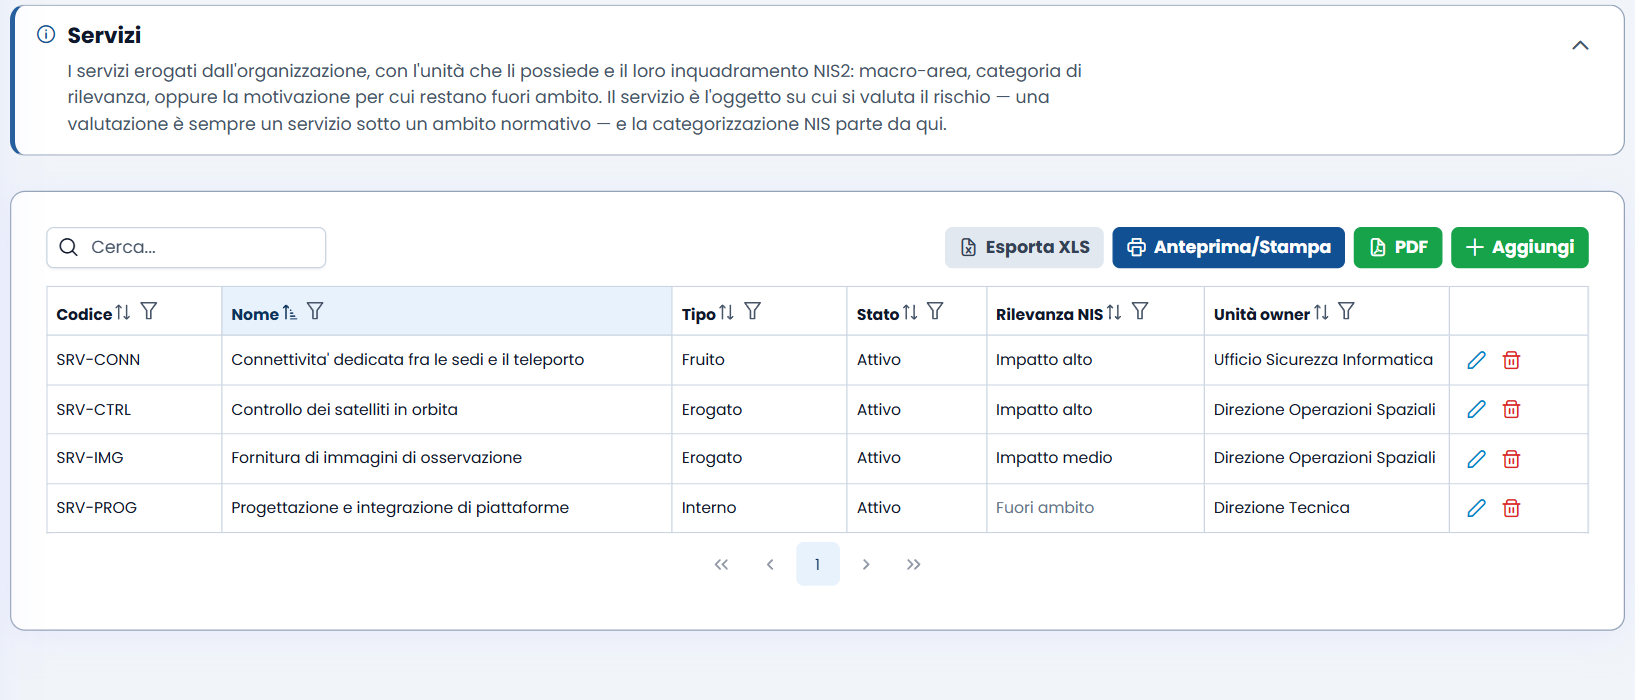
Tutto il decreto ragiona per servizi: si è soggetti NIS per le attività e i servizi che si svolgono (art. 3); le misure servono ad assicurare la fornitura dei servizi (art. 24, c. 1); un incidente è significativo se perturba i servizi (art. 25, c. 4). Il censimento dei servizi è il primo contenuto del registro, e il suo attributo decisivo è il perimetro NIS: quali servizi ricadono nella disciplina. Da quel contrassegno la piattaforma deriva gli asset e i fornitori candidati alla rilevanza, che l'organizzazione conferma; negli incidenti, invece, il servizio NIS coinvolto si indica a mano.
Passo 3 — Categorizzare i servizi
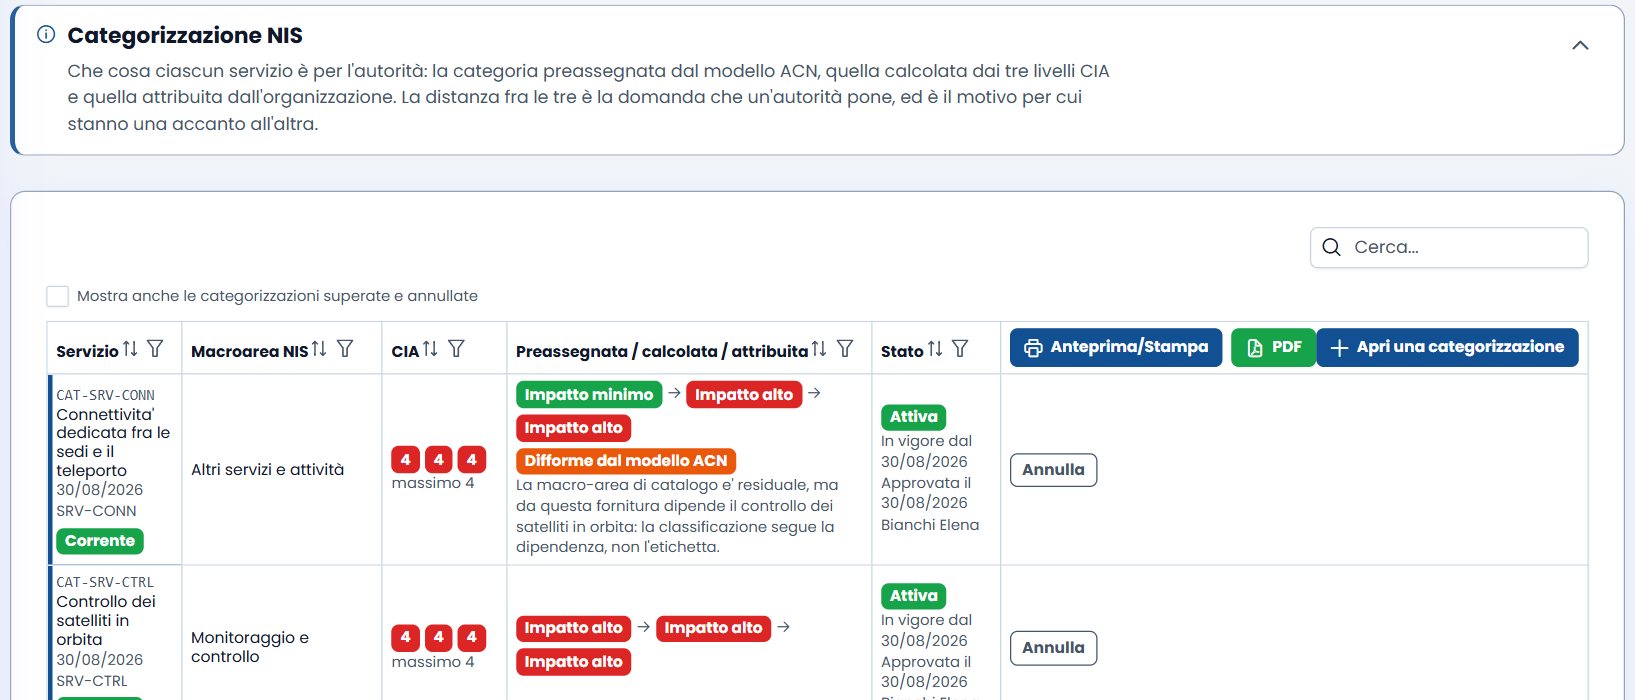
L'art. 30, c. 2, affida all'ACN la definizione delle categorie di rilevanza, e la Determinazione 155238/2026 le fissa: ogni attività e servizio si associa a una delle 10 macro-aree del modello ACN e riceve una categoria fra impatto minimo, basso, medio, alto. La piattaforma guida il processo: macro-area → categoria pre-assegnata → valutazione CIA (riservatezza, integrità, disponibilità) → categoria calcolata → eventuale categoria attribuita con motivazione della difformità → approvazione e inizio della validità.
Passo 4 — Censire il contesto: strutture, luoghi, asset
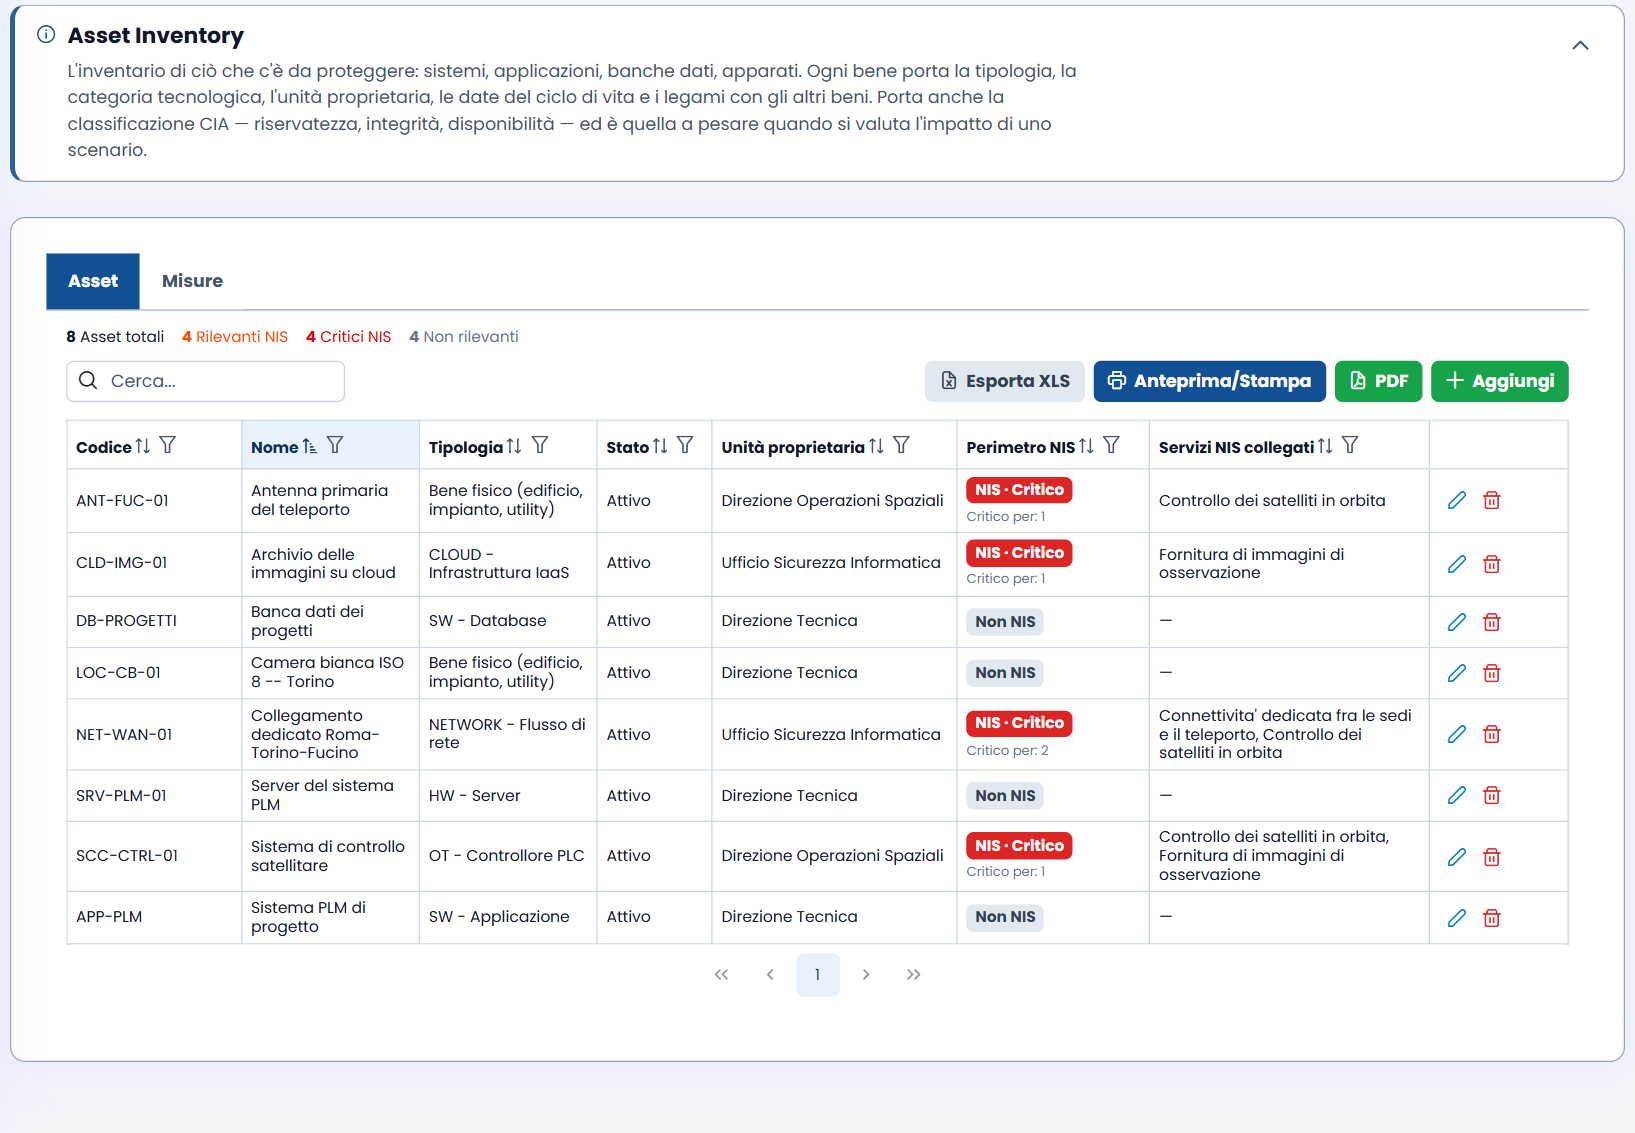
La primissima misura di sicurezza di base degli Allegati ACN — punto 1.1.1, requisito GV.OC-04 — chiede un elenco aggiornato dei sistemi informativi e di rete rilevanti. L'Asset Inventory censisce ogni sistema, applicazione, banca dati, apparato — ma anche beni fisici e immateriali — con la sua gerarchia, ubicazione, unità organizzativa, dati trattati. Il legame asset ↔ servizio è ciò che rende utile l'inventario: attraverso di esso la piattaforma marca come «Rilevante NIS» gli asset collegati a un servizio in perimetro: una derivazione di lavoro, non la valutazione dell'impatto significativo che la definizione ACN richiede e che si fa nella valutazione del rischio del servizio.
Passo 5 — Fornitori e contratti
L'art. 24, c. 2, lett. d) include fra le misure la sicurezza della catena di approvvigionamento. Nella piattaforma una fornitura è un servizio di tipo «fruito», con il fornitore indicato nel campo Fornitore, la sostituibilità dichiarata e almeno un contratto collegato. L'elenco dei fornitori rilevanti NIS non si compila: la piattaforma segna come rilevante il fornitore di un servizio in perimetro, o di un servizio che ne sostiene uno lungo la catena delle dipendenze, e sulla scheda del soggetto ne dice la causa. I criteri della Det. 127437/2026 — fornitura ICT, oppure impatto significativo dell'interruzione, anche per indisponibilità di alternative — restano una valutazione dell'organizzazione, che li dichiara sulla scheda del fornitore nel campo «Criterio di rilevanza (ACN)» e può anche dichiarare rilevante a mano un fornitore, motivandolo.
Passo 6 — Valutare i rischi
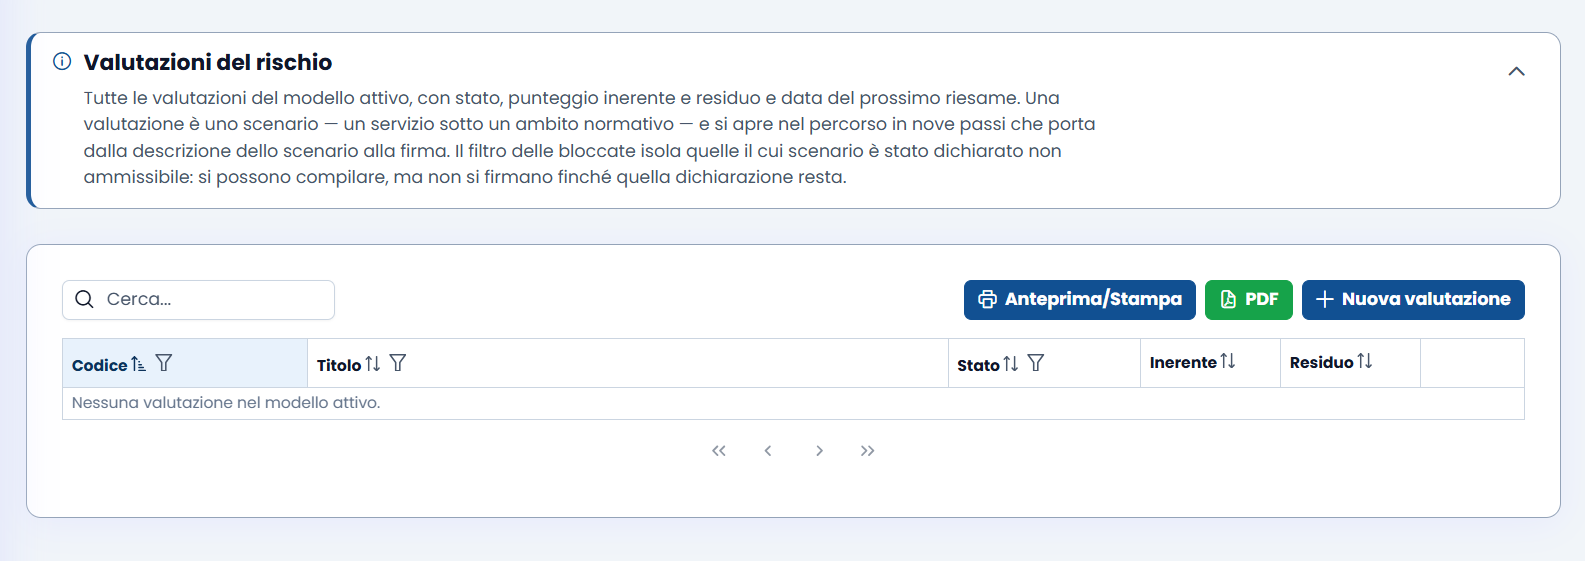
L'art. 24, c. 1 chiede misure adeguate e proporzionate ai rischi. Per dimostrare la proporzionalità bisogna prima aver misurato il rischio. Il modulo ERM della piattaforma guida la misurazione con un wizard in nove passi: Scenario → Ambito → Impatti → Minacce → Misure → Calcolo → Azioni di mitigazione → Accettazioni → Approvazione.
Passo 7 — Attuare le misure e trattare i rischi
Le dieci famiglie dell'art. 24, c. 2 diventano operative negli Allegati 1 e 2 della Determinazione 379907/2025: requisiti puntuali da adottare entro 18 mesi dalla comunicazione di inserimento nell'elenco. Nella piattaforma le misure vivono in tre luoghi: il catalogo delle misure (precompilato e allineato alle misure di base ACN), le misure sugli asset (necessaria / stato di implementazione / richiesta al fornitore) — le misure organizzative, che non appartengono a un singolo bene, si registrano fra le politiche del Modello Organizzativo e nella valutazione del rischio del servizio — e il trattamento del rischio, con le azioni di mitigazione e le accettazioni motivate. La pagina Misure per Ambito Normativo dice quale norma chiede quale misura; quante siano state valutate lo mostra il cruscotto ERM, nella sezione «Copertura delle normative».
Passo 8 — Verificare l'efficacia
La lettera f) dell'art. 24, c. 2 chiede politiche e procedure per valutare l'efficacia delle misure. Il modulo Audit registra le verifiche svolte, il Registro Test Backup e Ripristino tiene le prove di ripristino, e i Rilievi trasformano ogni gap in un elemento tracciato con gravità e scadenza.
Passo 9 — Formare le persone
L'art. 23, c. 2 è esplicito: gli organi di amministrazione e direttivi sono tenuti a seguire una formazione in materia di sicurezza informatica e a promuoverla verso i dipendenti. Il modulo Formazione registra le attività con partecipanti, date di completamento e scadenze di rinnovo.
Passo 10 — Gestire e notificare gli incidenti
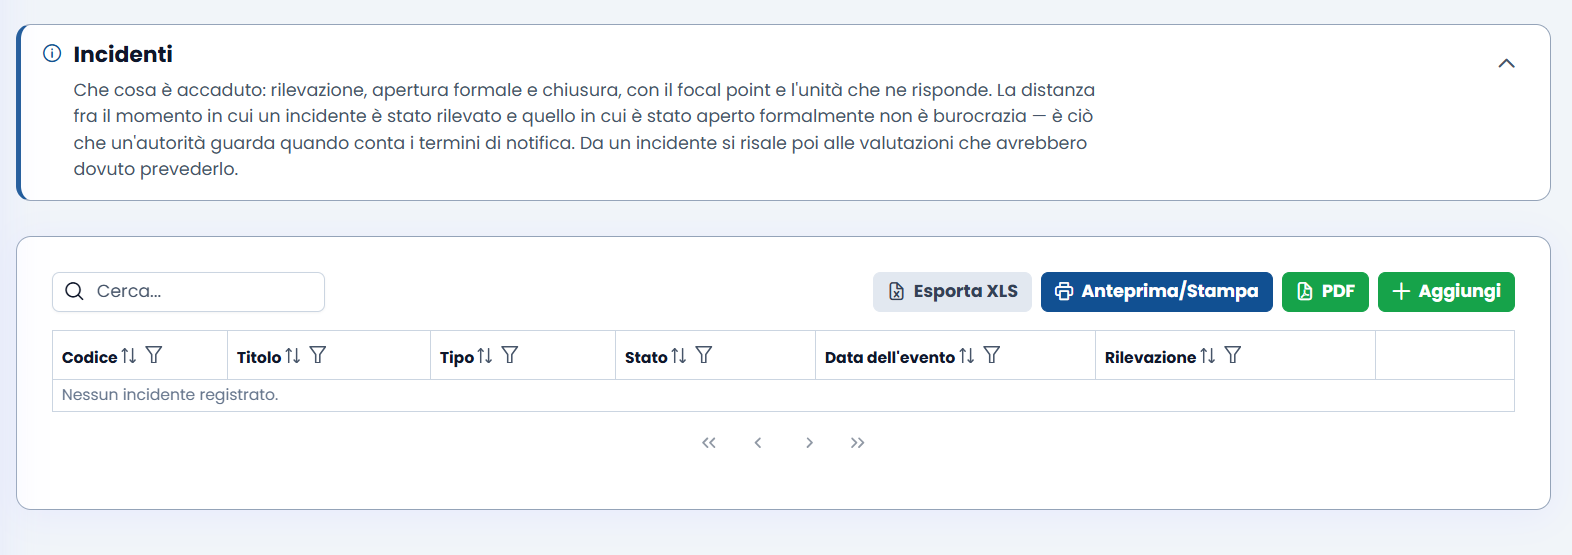
L'art. 25 è l'obbligo con l'orologio: 24 ore per la pre-notifica, 72 ore per la notifica, 1 mese per la relazione finale. Il modulo Incidenti è il fascicolo con i dati generali e le schede normative parallele — NIS2, GDPR, DORA, D.lgs. 81/2008 — perché lo stesso fatto può dover essere letto da più discipline insieme.
Cosa ottieni
- La sequenza consigliata degli adempimenti NIS2, non un elenco disordinato di cose da fare.
- Per ogni passo: l'obbligo normativo che lo fonda, il modulo della piattaforma che lo serve e l'output che produce.
- La certezza che ogni scheda abbia i prerequisiti compilati: non si categorizza un servizio non censito, non si valuta un rischio senza il servizio e la metodologia.
- Una checklist di completamento, nella guida utente, per verificare lo stato del registro prima di ogni finestra ACN.
Vuoi approfondire un singolo passo? Le schede successive descrivono ciascun modulo nel dettaglio. Per una visione d'insieme della piattaforma, torna alla panoramica.
FAQ
D. Bisogna seguire i dieci passi in ordine rigido?
R. L'ordine è quello che le dipendenze fra gli adempimenti consigliano: il decreto non prescrive un workflow numerato, ma ogni passo produce i dati che il successivo richiede. La piattaforma non blocca la navigazione fra i moduli: si ferma solo dove un dato manca davvero, come una categorizzazione senza il suo servizio. È possibile lavorare in parallelo su passi indipendenti, ma la sequenza 1 → 2 → 3 → ... resta il modo più efficiente per evitare rilavorazioni.
D. Quanto tempo richiede completare tutti e dieci i passi?
R. Dipende dalla dimensione dell'organizzazione e dalla maturità dei dati di partenza. La funzione Importazione Dati (da Excel) riduce significativamente i tempi per i passi 1, 2 e 4. Per i soggetti inseriti nell'elenco NIS nel 2026, il termine per le misure di base è il 31 luglio 2027: il percorso va calibrato su quella scadenza.
D. I passi vanno rifatti ogni anno?
R. Non tutti, ma il registro è vivo. La categorizzazione si revisiona ogni anno prima della finestra maggio-giugno. Le valutazioni del rischio si aggiornano a ogni cambiamento significativo (nuovo servizio, nuovo fornitore, incidente, rilievo di audit). La formazione ha scadenze di rinnovo. Conviene stampare il cruscotto direzionale a cadenza fissa e scrivere nel modulo Adempimenti anche rinnovi e riesami: da soli nascono gli adempimenti del calendario NIS e le notifiche degli incidenti.
Approfondimenti
- La piattaforma NIS2 di iusprivacy — panoramica
- Il calendario degli adempimenti NIS
- Panoramica — La consulenza NIS2 di iusprivacy
- NIS2 in Italia: tutti gli adempimenti e le scadenze
- Ambito di applicazione della NIS2: chi è obbligato
- Il software GDPR di iusprivacy
- Vulnerability Assessment e Penetration Test
- Listino prodotti