Adempimenti | DPIA | Vulnerability Assessment | Servizio DPO | Normativa | News | Consulenti | Prezzi | Contattaci
- Numero verde 800 62 89 74

Asset inventory nella piattaforma iusprivacy
Il contesto e il problema
La primissima misura di sicurezza di base degli Allegati ACN — punto 1.1.1, requisito GV.OC-04 — chiede che sia «mantenuto un elenco aggiornato dei sistemi informativi e di rete rilevanti». La categoria ID.AM (Gestione degli asset) chiede poi gli inventari dell'hardware, del software e dei servizi, e dei servizi erogati dai fornitori; per i soggetti essenziali, l'Allegato 2 aggiunge quello dei flussi di rete. Non si protegge ciò che non si conosce, e non si dimostra ciò che non è inventariato.
Il problema è che l'inventario non serve soltanto a elencare: deve collegare ogni asset ai servizi che supporta, alle misure che lo proteggono, alle persone che vi accedono, ai dati che tratta. Un elenco statico in un foglio di calcolo non mantiene queste relazioni.
La piattaforma di iusprivacy
Il modulo Asset Inventory (CMDB → Asset Inventory) censisce ogni bene — sistemi, applicazioni, banche dati, apparati di rete, beni fisici, beni immateriali, forniture di terzi — con la sua gerarchia, ubicazione, unità organizzativa, classificazione CIA e collegamento ai servizi.
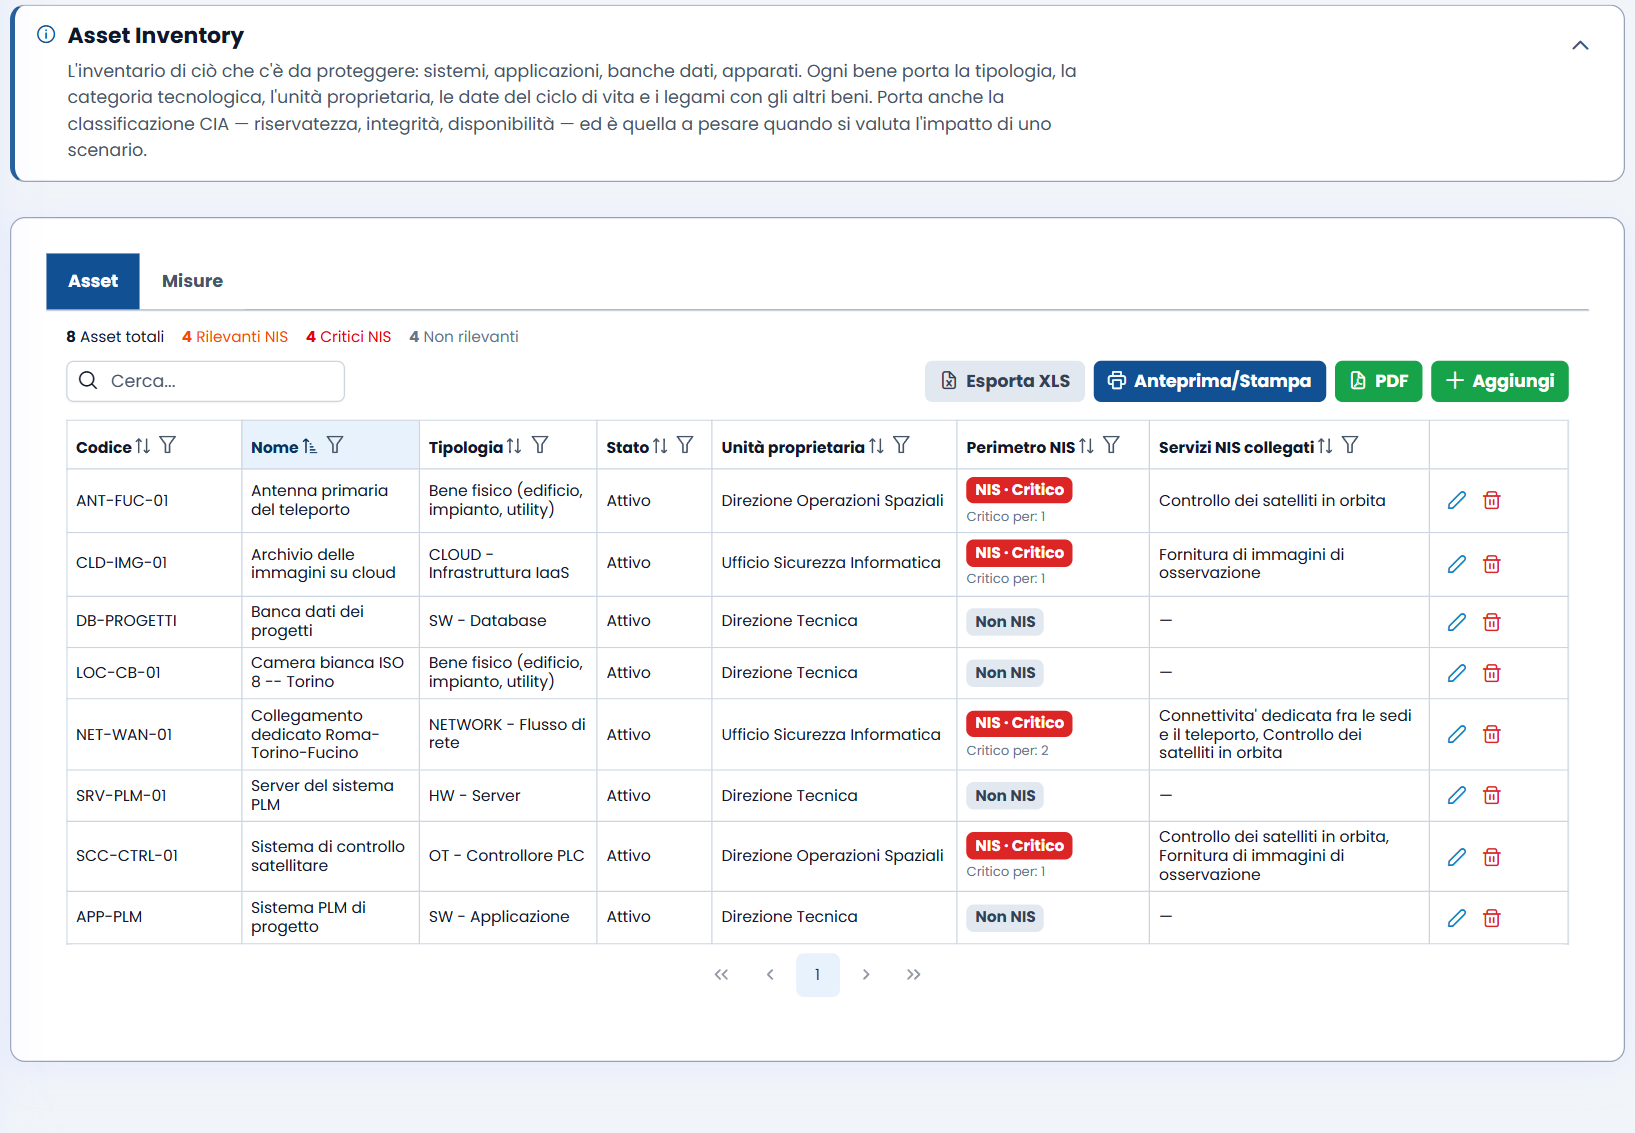
La scheda dell'asset
Ogni asset ha un codice (proposto), un nome, una tipologia (server, apparato di rete, dispositivo endpoint, applicazione, database, servizio SaaS o infrastruttura IaaS, controllore PLC, sensore IoT, flusso di rete, bene fisico, bene immateriale, fornitura di terzi), un eventuale asset padre (la gerarchia: l'applicazione sul server, il server nella sala), l'ubicazione, l'unità organizzativa proprietaria e il fornitore.
Le linguette della scheda collegano l'asset al resto del registro: i dati trattati (il ponte con il GDPR), i soggetti che vi accedono e a che titolo, gli accessi tecnici; i servizi che lo usano si leggono nel riquadro Perimetro NIS dei dati, e il legame si crea dalla scheda del servizio. Il legame asset ↔ servizio è ciò che rende l'inventario utile: attraverso di esso la piattaforma marca come «Rilevante NIS» gli asset collegati direttamente a un servizio in perimetro — una derivazione di lavoro: la definizione ACN di sistema rilevante richiede un impatto significativo su riservatezza, integrità e disponibilità delle attività NIS, che si valuta nella valutazione del rischio del servizio — e può portare le misure applicate agli asset dentro le valutazioni del rischio del servizio.
Perimetro NIS derivato
La colonna Perimetro NIS dell'elenco non si compila: si deriva dal collegamento ai servizi. Se un asset è collegato a un servizio in perimetro NIS, la piattaforma lo classifica come NIS · Rilevante, o NIS · Critico quando il legame con quel servizio è contrassegnato come critico; gli altri sono «Non NIS». «Rilevante» e «Critico» sono classificazioni interne della piattaforma, non qualificazioni dell'ACN: il collegamento è l'input, la significatività la decide l'organizzazione. I contatori in testa all'elenco — «N Rilevanti NIS, N Critici NIS, N Non rilevanti» — danno la misura della copertura.
Importazione da Excel
La funzione Importazione Dati carica gli asset da tracciati Excel — fino a 5.000 righe per foglio — con tipologia, ubicazione e unità organizzativa, e in un tracciato a parte il collegamento fra asset e servizi. Unità organizzative e ubicazioni si censiscono prima, perché i tracciati le richiamano. I tracciati si scaricano dalla piattaforma, si compilano e si ricaricano: le righe rifiutate si scaricano con il numero di riga e il motivo, da correggere e ricaricare. Dopo un'importazione conviene una riconciliazione: duplicati, asset senza servizio, unità e ubicazioni mancanti.
Cosa ottieni
- L'inventario completo dei sistemi informativi e di rete, come richiesto dalla misura GV.OC-04 e dalla categoria ID.AM.
- Il perimetro NIS derivato automaticamente: gli asset collegati ai servizi in perimetro sono marcati come rilevanti, da confermare con la valutazione dell'impatto.
- La classificazione CIA (riservatezza, integrità, disponibilità) di ogni asset, che alimenta la valutazione del rischio ma non sostituisce da sola il giudizio di rilevanza.
- Il collegamento asset ↔ servizio che porta le misure degli asset dentro le valutazioni del rischio.
- L'importazione da Excel per popolare l'inventario in giorni anziché in settimane.
L'Asset Inventory è il passo 4 del percorso di conformità. Completato, si passa ai fornitori e ai contratti, poi alla valutazione dei rischi e alle misure.
FAQ
D. Un bene fisico o immateriale va nell'Asset Inventory?
R. Sì. L'art. 24, c. 2 chiede di proteggere i sistemi informativi e di rete insieme al loro ambiente fisico, e un servizio si ferma anche quando cede un locale tecnico o scade una licenza. Un bene fisico (un locale tecnico, un impianto di climatizzazione) o un bene immateriale (un brevetto, una licenza) che concorre alla fornitura di un servizio NIS va censito e collegato a quel servizio. È un asset di supporto: non per questo diventa un «sistema informativo e di rete rilevante» ai sensi delle specifiche ACN.
D. Come si gestiscono gli asset dei fornitori?
R. Un asset di tipo «fornitura di terzi» censisce ciò che il fornitore mette a disposizione. La natura ICT della fornitura si deduce dalle tipologie degli asset collegati: basta un asset che non sia bene fisico, bene immateriale o fornitura di terzi. Se la fornitura è ICT e non ha asset da collegare, sulla scheda si cambia la voce «Fornitura ICT», che propone «Dedotta dagli asset», scrivendo il perché.
D. Posso importare da un CMDB esistente?
R. Sì, passando dai tracciati della piattaforma: si scaricano in formato Excel, vi si copiano i dati del CMDB esistente — anche da un CSV — senza cambiarne le colonne, e si caricano con la funzione Importazione Dati, fino a 5.000 righe per foglio.