Adempimenti | DPIA | Vulnerability Assessment | Servizio DPO | Normativa | News | Consulenti | Prezzi | Contattaci
- Numero verde 800 62 89 74

Copertura per ambito normativo nella piattaforma iusprivacy
Il contesto e il problema
Le misure di sicurezza sugli asset rispondono alla domanda «cosa è implementato e dove». Ma un'ispezione formula la domanda all'inverso: «la norma X chiede la misura Y: ce l'avete?». Per rispondere serve una vista che incroci il catalogo delle misure con gli ambiti normativi — NIS2, Allegati ACN, GDPR, ISO 27001, DORA — e mostri, per ogni requisito, la misura che lo copre e il grado di copertura, non asset per asset.
Questa è la vista con cui prepararsi al termine dei 18 mesi per l'adozione delle misure di base (Det. 379907/2025, art. 3, c. 1): le misure dell'Allegato che riguarda l'organizzazione — Allegato 1 per i soggetti importanti, Allegato 2 per gli essenziali — devono trovare qui il loro riscontro.
La piattaforma di iusprivacy
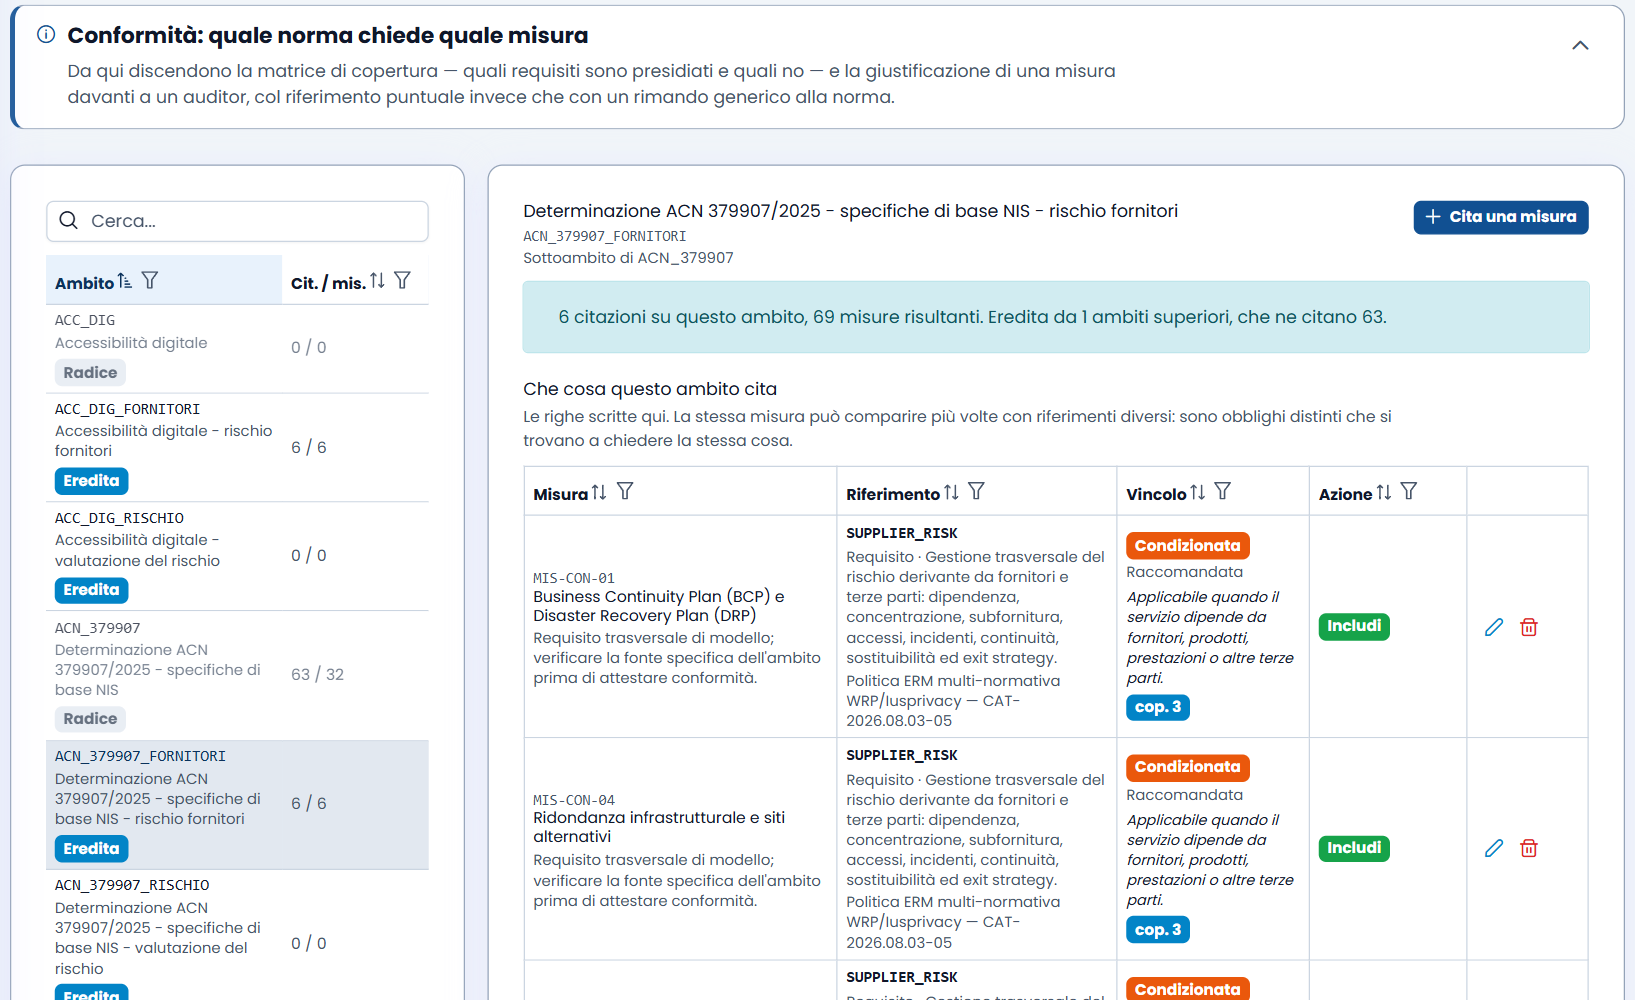
La pagina Conformità: quale norma chiede quale misura (Impostazioni ERM → Misure per Ambito Normativo) incrocia il catalogo delle misure con gli ambiti normativi attivi nel modello. È una mappatura fra requisiti e misure: dice quale misura risponde a quale requisito, non che il requisito sia attuato — lo stato di attuazione lo dicono le misure sugli asset e il cruscotto ERM.
Come si legge
A sinistra, l'albero degli ambiti normativi: ogni ambito ha un codice, un nome e il conteggio delle citazioni e delle misure distinte che cita — conteggi interni del catalogo, distinti dai requisiti ufficiali ACN, che sono 87 per i soggetti importanti e 116 per gli essenziali —; l'imbuto «Solo gli ambiti senza misure» isola quelli ancora scoperti. Si seleziona un ambito e a destra, in «Che cosa questo ambito cita», compaiono le misure che la norma richiede, ciascuna con:
- Misura — nome e codice del catalogo.
- Riferimento — il requisito normativo che la richiede, con il rimando puntuale al testo.
- Vincolo — obbligatoria, condizionata, raccomandata o buona pratica, con il grado di copertura del requisito.
- Azione — come la misura passa da un ambito all'altro: inclusa, esclusa o sovrascritta rispetto all'ambito da cui è ereditata. Un'esclusione riguarda l'ereditarietà fra ambiti e resta visibile in questa colonna: una misura obbligatoria non sparisce dalla vista.
Sotto, «Che cosa ne risulta» mostra le misure che una valutazione su quell'ambito proporrà davvero, comprese quelle ereditate. L'ambito ACN_379907 — la Determinazione sulle specifiche di base NIS — raccoglie le misure di base nei suoi sottoambiti, ed è lì che si controllano le citazioni. Quante di quelle misure siano già state valutate lo dice il cruscotto ERM, nella sezione «Copertura delle normative».
Minacce per ambito
La vista complementare — Minacce per ambito (Impostazioni ERM → Minacce per ambito) — sposta lo sguardo dalle misure ai rischi: dice quali minacce riguardano un ambito normativo, e con quale pertinenza. È da qui che la valutazione del rischio, al passo delle minacce, prende l'elenco da proporre.
Cosa ottieni
- La matrice delle citazioni per requisito normativo: quale misura copre quale requisito e con quale grado, con riferimento puntuale: una mappatura, non un attestato di conformità.
- La vista per prepararsi al termine dei 18 mesi: le misure di base citate una per una, accanto al riscontro del cruscotto ERM.
- Il confronto multi-normativo: NIS2, GDPR, ISO 27001, DORA sullo stesso catalogo di misure, un ambito alla volta, per riusare controlli ed evidenze fra i quadri — senza che una misura valga da sola come conformità a ciascuno.
- La giustificazione puntuale di una misura davanti a un auditor: il riferimento normativo, non un rimando generico.
La conformità per ambito è uno dei tre strumenti del passo 7 del percorso di conformità. Con il cruscotto ERM, dice a che punto sono le misure che la norma richiede.
FAQ
D. Devo compilare questa vista manualmente?
R. In gran parte no. Le citazioni degli ambiti principali arrivano precompilate con il catalogo, e si completano o si correggono in questa stessa pagina, con «Cita una misura», la matita e «Ritira». Lo stato di attuazione non si scrive qui: lo dice il cruscotto ERM, che conta le misure effettivamente valutate.
D. Quale ambito devo controllare per la scadenza dei 18 mesi?
R. L'ambito ACN_379907 — la Determinazione sulle specifiche di base NIS —, attraverso i suoi sottoambiti. Se l'organizzazione è un soggetto importante, l'Allegato applicabile è il 1; se essenziale, il 2. La classificazione si dichiara nella linguetta NIS del Modello Organizzativo.
D. Si può usare la stessa vista per la conformità GDPR?
R. Sì. Gli ambiti normativi sono configurabili: NIS2, GDPR, ISO 27001, DORA e qualsiasi altro ambito attivo nel modello, che si attiva da Impostazioni → Normative Perimetro. La vista è la stessa, cambia solo l'ambito selezionato. Per la conformità GDPR completa, iusprivacy offre anche il software dedicato.