Adempimenti | DPIA | Vulnerability Assessment | Servizio DPO | Normativa | News | Consulenti | Prezzi | Contattaci
- Numero verde 800 62 89 74

Audit, test di ripristino e rilievi nella piattaforma iusprivacy
Il contesto e il problema
La lettera f) dell'art. 24, c. 2 del Decreto NIS chiede «politiche e procedure per valutare l'efficacia delle misure». Le misure di base lo declinano: la categoria ID.IM (Miglioramento) chiede che i piani di risposta e ripristino siano testati; PR.IR e RC.RP pretendono backup verificati e ripristini provati. Un backup non provato è una speranza, non una misura. L'art. 24, c. 4 impone di correggere le non conformità «senza indebito ritardo»: ogni gap emerso deve diventare un elemento tracciato con scadenza.
La piattaforma di iusprivacy
Il Registro Audit
Il modulo Registro Audit (Controllo → Audit) registra le verifiche svolte sull'organizzazione.
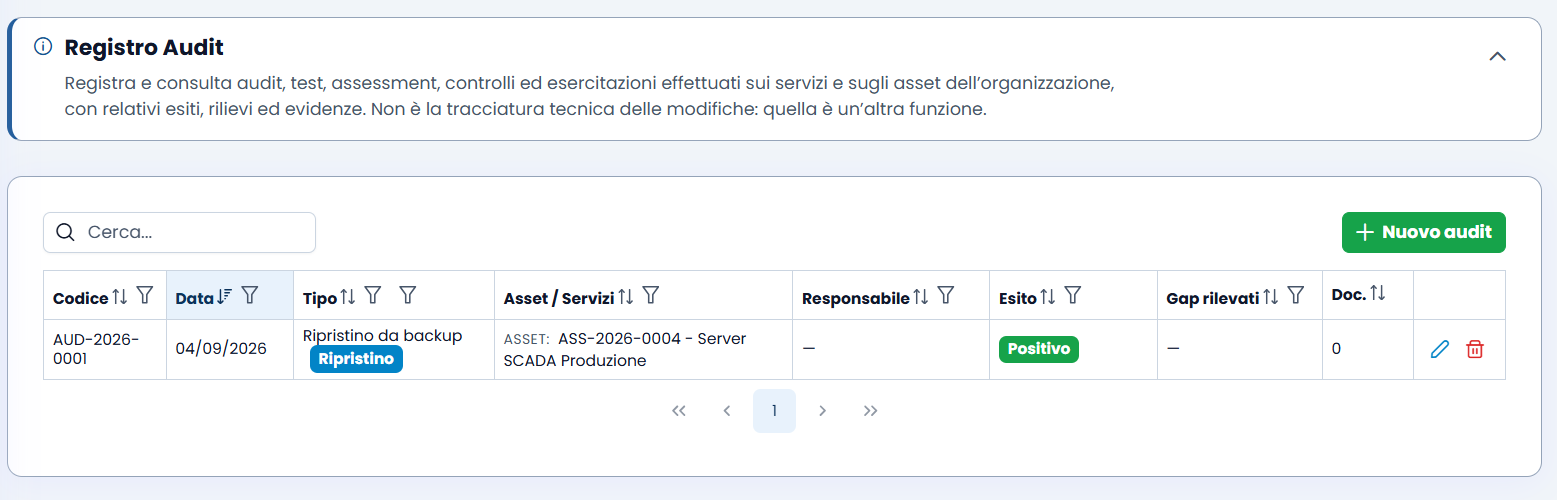
Ogni audit ha un codice, un tipo (audit interno o esterno, assessment, vulnerability assessment, penetration test, test di ripristino: finalità, indipendenza ed evidenze diverse), una data, gli asset e/o servizi oggetto della verifica, il responsabile, l'esito e la documentazione allegata. Le prove di ripristino si marcano come tali: alimentano il registro dedicato.
I rilievi
Da un audit con esito negativo si crea direttamente un rilievo: gravità, descrizione, responsabile, scadenza di risoluzione. I rilievi si seguono dal loro elenco (Controllo → Rilievi) fino alla chiusura; quelli aperti oltre la scadenza sono evidenziati e contati nel cruscotto direzionale. Un rilievo chiuso senza data e senza evidenza non dimostra nulla: va chiuso con la descrizione di come è stato risolto e con l'evidenza che la correzione funziona: un rilievo si chiude dopo la verifica, non dopo il lavoro.
Cosa ottieni
- Il registro delle verifiche: audit, test, assessment, controlli — con esito e documentazione.
- Le prove di ripristino registrate: la dimostrazione che i backup funzionano, come le misure di base richiedono.
- I rilievi tracciati con gravità, scadenza e responsabile: il meccanismo che trasforma i gap in correzioni.
- Un'evidenza a supporto dell'art. 24, c. 2, lett. f): la norma chiede politiche e procedure per valutare l'efficacia delle misure, e il registro documenta metodo, frequenza, esiti e seguito.
Audit e rilievi sono il passo 8 del percorso di conformità. Programmare i test di ripristino come adempimenti ricorrenti nel modulo Adempimenti (Controllo → Adempimenti).
FAQ
D. Il modulo Audit serve anche per i Vulnerability Assessment?
R. Sì. Un Vulnerability Assessment o un Penetration Test si registra nel modulo Audit con il tipo appropriato, l'esito e la documentazione. I gap emersi si trasformano in rilievi con scadenza di risoluzione.
D. Come si programmano i test di ripristino ricorrenti?
R. Creando un adempimento ricorrente nel modulo Adempimenti (Controllo → Adempimenti) con la periodicità che la specifica applicabile, il rischio e la politica interna richiedono, scritta nella descrizione. Quando il test viene eseguito, si registra nel Registro Audit con il tipo «Ripristino» e il collegamento all'asset o al servizio.