Adempimenti | DPIA | Vulnerability Assessment | Servizio DPO | Normativa | News | Consulenti | Prezzi | Contattaci
- Numero verde 800 62 89 74

Le valutazioni del rischio nella piattaforma iusprivacy
Il contesto e il problema
L'art. 24, c. 1, del Decreto NIS chiede misure «adeguate e proporzionate» ai rischi; la lettera a) del c. 2 apre l'elenco delle famiglie con le «politiche di analisi dei rischi»; la misura di base ID.RA (Valutazione del rischio) pretende che minacce e vulnerabilità siano identificate e il rischio determinato. La proporzionalità non è un'attenuante: è un obbligo di metodo. Per dimostrare che una misura è proporzionata bisogna prima aver misurato il rischio.
La valutazione si fa sul servizio (passo 2), pesa con la categoria (passo 3) secondo la metodologia IusPrivacy — la norma non prescrive la formula —, attinge agli asset e alle misure già censite (passo 4) e copre anche le forniture (passo 5). Una valutazione fatta su un registro vuoto produce rischi calcolati su dati mancanti.
La piattaforma di iusprivacy
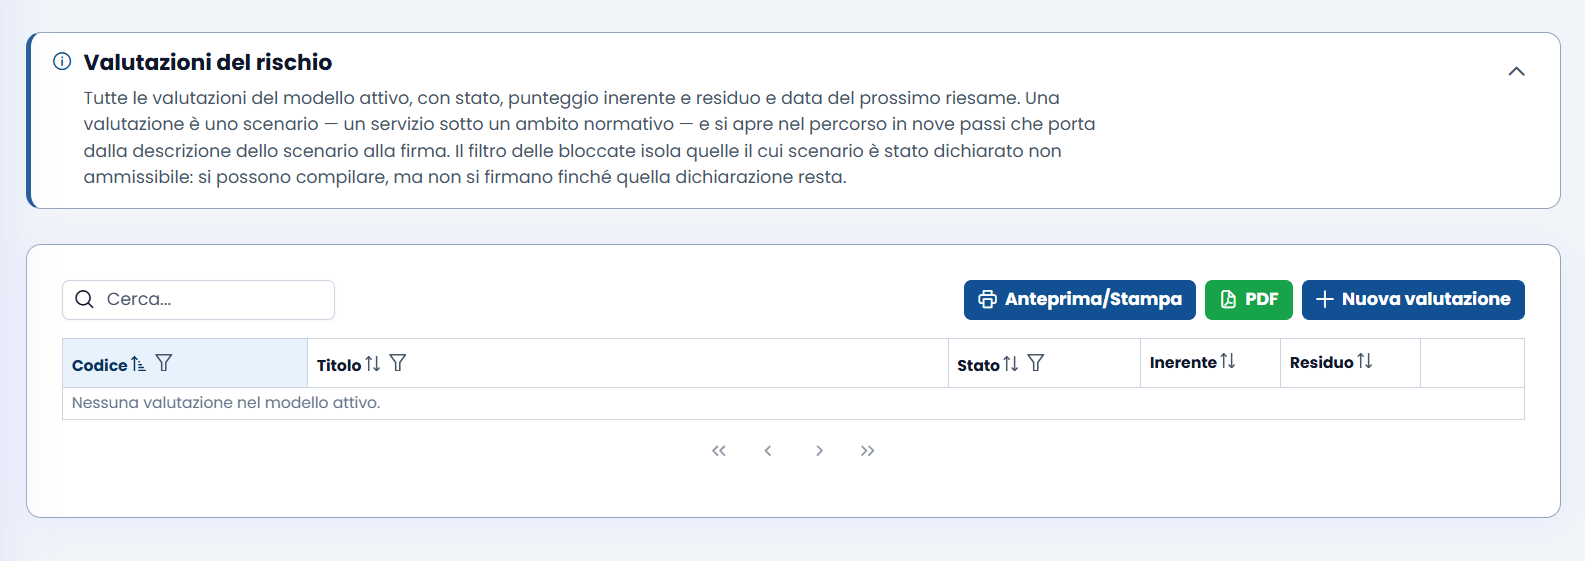
Il modulo Valutazioni (ERM → Valutazioni) è il luogo delle valutazioni del rischio. Ogni valutazione è uno scenario — un servizio sotto un ambito normativo; gli scenari trasversali all'organizzazione si rappresentano con un servizio interno — e si percorre in un wizard a nove passi.
I nove passi del wizard
- 1. Scenario — che cosa si valuta: il servizio, l'ambito normativo, il contesto, il valutatore.
- 2. Ambito — il perimetro normativo e gli asset coinvolti.
- 3. Impatti — le conseguenze di una compromissione sulle dimensioni scelte (riservatezza, integrità, disponibilità e le altre del catalogo).
- 4. Minacce — quali minacce del catalogo sono pertinenti allo scenario, con probabilità e gravità.
- 5. Misure — per ogni minaccia, le misure esistenti e la loro efficacia. La piattaforma prepopola i fatti dalle misure già censite sugli asset (come sono attuate, con quali evidenze); i giudizi — l'efficacia rispetto a questa minaccia in questo servizio — restano al valutatore.
- 6. Calcolo — il rischio inerente (senza misure) e residuo (con le misure e la loro efficacia), secondo la metodologia. La pagina lo mostra prima del salvataggio.
- 7. Azioni di mitigazione — per i rischi che superano la soglia di propensione: che cosa si farà, con responsabile e scadenza.
- 8. Accettazioni — i rischi che si decide di accettare, con motivazione e firma di chi accetta. L'accettazione riguarda un rischio, non un requisito: una misura obbligatoria non attuata resta un gap da trattare al passo 7.
- 9. Approvazione — la valutazione si chiude e fa stato. Da qui in poi si modifica solo aprendone una revisione.
Ordine e priorità
Si valutano prima i servizi in perimetro NIS e a categoria più alta: è la priorità consigliata, coerente con l'approccio proporzionato dell'art. 24. Le forniture (servizi fruiti) si valutano come ogni altro servizio: è così che il rischio della fornitura entra nel sistema. La due diligence sul fornitore che l'art. 24, c. 3 chiede — vulnerabilità specifiche e qualità delle pratiche di sicurezza — si documenta con le evidenze allegate al contratto e al soggetto.
La valutazione non è un documento annuale: è viva. Un incidente, un rilievo di audit, un nuovo fornitore sono tutti motivi di revisione. Aprire una revisione di una valutazione approvata produce una nuova versione: la precedente resta consultabile.
Cosa ottieni
- La misurazione del rischio per ogni servizio: inerente e residuo, calcolati secondo la metodologia approvata.
- Il wizard guidato che dalla scelta del servizio arriva al rischio residuo in nove passi, con prepopolamento dalle misure sugli asset.
- La tracciabilità: chi ha valutato, quando, con quale metodologia, quali giudizi ha espresso.
- Il prerequisito per le azioni di mitigazione e le accettazioni: i trattamenti discendono dalla valutazione.
Le valutazioni del rischio sono il passo 6 del percorso di conformità.
FAQ
D. Il wizard prepopola i dati dalle misure già censite?
R. Sì. Al passo 5 (Misure), la piattaforma carica i fatti — come le misure sono attuate sugli asset del servizio, con quali evidenze — dalle misure già censite nell'Asset Inventory. I giudizi — l'efficacia rispetto a questa specifica minaccia in questo specifico servizio — restano al valutatore.
D. Si può modificare una valutazione approvata?
R. No. Una valutazione approvata è chiusa: è il documento che fa stato. Per modificarla si apre una revisione, che produce una nuova versione. La precedente resta consultabile con i suoi dati originali.
D. Le forniture si valutano separatamente?
R. No. Un servizio fruito si valuta come ogni altro servizio nello stesso wizard; le evidenze sul fornitore — questionari, certificazioni, audit — si allegano al contratto. È così che il rischio della fornitura entra nel sistema.