Adempimenti | DPIA | Vulnerability Assessment | Servizio DPO | Normativa | News | Consulenti | Prezzi | Contattaci
- Numero verde 800 62 89 74

Propensione al rischio e metodologie nella piattaforma iusprivacy
Il contesto e il problema
L'art. 24, c. 2, lett. a) del Decreto NIS apre l'elenco delle famiglie di misure con le politiche di analisi dei rischi. La misura di base ID.RA (Valutazione del rischio) pretende che minacce e vulnerabilità siano identificate e il rischio determinato. Prima di leggere i risultati conviene decidere quanto rischio l'organizzazione è disposta ad accettare: è la propensione al rischio, una decisione di governo — non un parametro tecnico — coerente con il ruolo che l'art. 23 assegna agli organi di amministrazione e direttivi, anche se il decreto non la nomina. È il metodo consigliato da iusprivacy, non un prerequisito di legge.
Senza una soglia approvata, il cruscotto non può dire quali rischi «superano la soglia» e il sistema non può valutare se un'accettazione è coerente. La propensione va definita prima di leggere i risultati: è il metro con cui si leggono, e la soglia riguarda i rischi, non lo stato dei requisiti obbligatori.
La piattaforma di iusprivacy
La propensione al rischio
La pagina Propensione al rischio (ERM → Propensione al rischio) è il luogo in cui la direzione fissa la soglia oltre la quale un rischio non è accettabile.
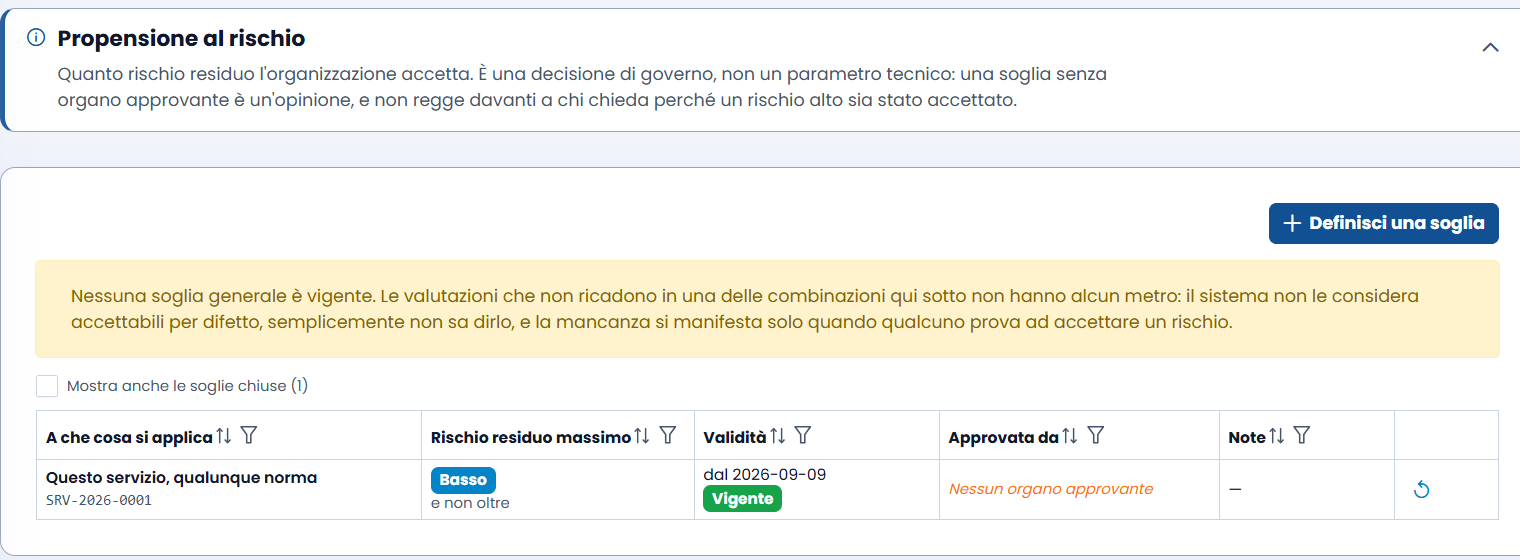
Ogni soglia ha un ambito di applicazione (a quale servizio e a quale norma si riferisce), un rischio residuo massimo accettabile, una validità e un organo approvante. Una soglia senza organo approvante è un'opinione, non un atto di governance — la piattaforma lo segnala. Le soglie sono versionabili: quando si rivede la propensione, la precedente si chiude e la nuova entra in vigore.
Metodologie e matrice
La pagina Metodologie e matrice (Impostazioni ERM → Metodologie e matrice) definisce il metodo di calcolo: le scale di probabilità e impatto, la matrice che incrocia le due dimensioni. La metodologia arriva preconfigurata dal modello copiato alla creazione del Modello Organizzativo; si adatta qui finché nessuna valutazione la usa; dopo, un cambio di metodo è una nuova metodologia, e le valutazioni fatte restano sulla loro.
Cataloghi: minacce, misure, mappature
Le pagine Minacce Catalogo, Misure Catalogo, Dimensioni e impatti e Minacce e Misure (Impostazioni ERM) contengono i cataloghi precompilati, allineati alle famiglie dell'art. 24 e alle misure di base ACN. Le mappature fra minacce e misure (quali misure contrastano quale minaccia) sono il cuore del calcolo: determinano come l'efficacia delle misure abbatte il rischio inerente. Sono un'ipotesi metodologica del catalogo: l'efficacia la giudica il valutatore caso per caso, e la formula è quella della metodologia dichiarata nel modello. Si possono aggiungere voci proprie; le voci di catalogo hanno un codice semantico stabile.
Normative Perimetro
La pagina Normative Perimetro (Impostazioni ERM) elenca gli ambiti normativi attivi nel modello — NIS2, GDPR, ISO 27001, DORA e gli altri. Sono le lenti con cui la vista Misure per Ambito Normativo e Minacce per ambito leggono i cataloghi.
Cosa ottieni
- La soglia di accettabilità del rischio come atto di governance documentato, con organo approvante e validità.
- La metodologia di calcolo preconfigurata e personalizzabile: scale, matrice, dimensioni.
- I cataloghi precompilati di minacce, misure e mappature, allineati alle famiglie dell'art. 24 e alle misure di base ACN.
- Il terreno pronto per le valutazioni del rischio: senza propensione e metodologia, il wizard non può calcolare.
La propensione al rischio è parte del passo 6 del percorso di conformità. Va definita prima di aprire la prima valutazione.
FAQ
D. La propensione al rischio va approvata formalmente?
R. Sì, come scelta di governance coerente con l'art. 23, che non la nomina espressamente: la direzione decide quanto rischio l'organizzazione accetta. La piattaforma segnala quando una soglia non ha un organo approvante. La stampa della propensione, archiviata fra le evidenze, è la prova dell'approvazione.
D. Si possono avere soglie diverse per servizi diversi?
R. Sì. Ogni soglia ha un ambito di applicazione che può essere un singolo servizio, un gruppo di servizi o tutti i servizi del modello. Si possono definire soglie più restrittive per i servizi a categoria più alta.
D. I cataloghi di minacce e misure si possono personalizzare?
R. Sì. Si possono aggiungere voci proprie e modificare le etichette. Le voci di catalogo del fornitore hanno un codice semantico stabile che ne preserva l'identità negli aggiornamenti.